Direct naar de inhoud

Klaar voor je TISAX-assessment in de auto-industrie

TISAX is het assessment dat Duitse autofabrikanten van hun leveranciers vragen. Tidal Control zet de controlevragen van de VDA ISA voor je klaar, houdt per vraag het volwassenheidsniveau bij en legt het bewijs klaar voor je audit provider.

  • 45 controlevragen VDA ISA
  • Volwassenheid per vraag
  • Samen met ISO 27001
  • Gebouwd in de EU
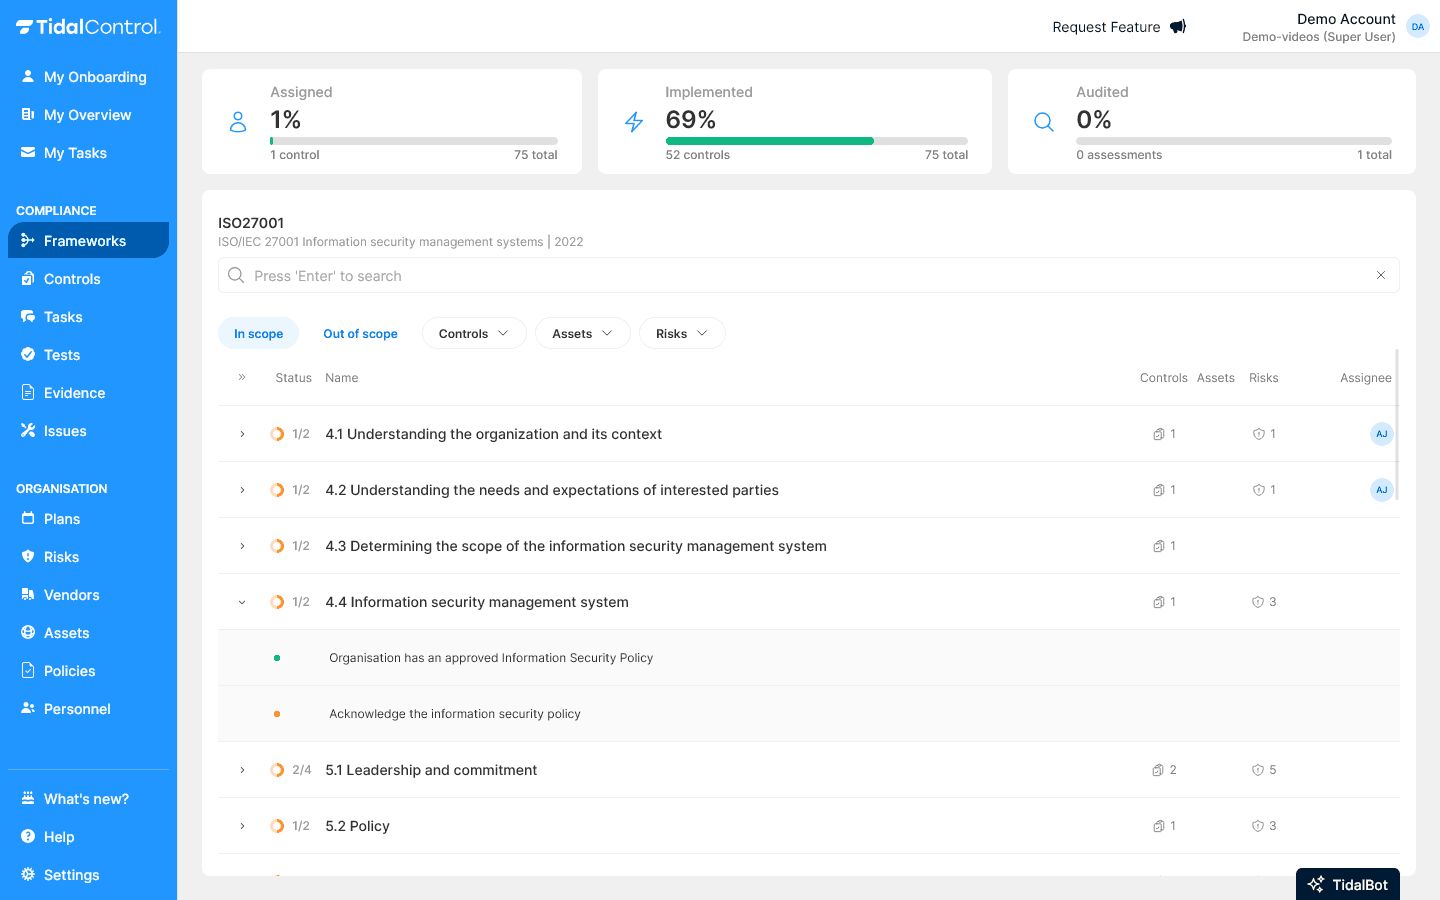
Het TISAX-overzicht in Tidal Control met het volwassenheidsniveau per controlevraag

Deze bedrijven regelen hun compliance met Tidal Control

  • LiveDrop logo
  • Datenna logo
  • CByte logo
  • Infradock logo
  • PoA logo
  • Floryn logo
  • ElasticScale logo
  • DebtCo logo
  • BrainStax logo
  • EnableNow logo
  • Woningnet logo
  • Nedscaper logo
  • Aivory logo
  • Fleetport logo
  • Promptwatch logo
  • Amsterdam logo

Van zelfbeoordeling tot TISAX-label

Hoe lang het duurt, hangt af van je assessmentniveau en wat er al staat. Tidal laat per stap zien wat er van je team wordt verwacht.

  1. Stap 1

    Scope en doelen

    Welke locaties en assessmentdoelen je klant vraagt.

  2. Stap 2

    Zelfbeoordeling

    Per controlevraag het huidige volwassenheidsniveau vastleggen.

  3. Stap 3

    Naar niveau 3

    Maatregelen invoeren tot elke vraag het doelniveau haalt.

  4. Stap 4

    Assessment

    Je audit provider toetst je antwoorden en bewijs.

  5. Stap 5

    TISAX-label

    Het label, gedeeld met je klanten via het ENX-portaal.

  6. Daarna

    Drie jaar bijhouden

    Niveau en bewijs actueel tot het volgende assessment.

Zo helpt Tidal je met de VDA ISA

De module Informatiebeveiliging van de VDA ISA telt 45 controlevragen, verdeeld over hoofdstukken van beleid tot leveranciers. Tidal zet ze voor je klaar, met per vraag het niveau, een eigenaar en bewijs.

controlevragen
45controlevragen
jaar geldig
3jaar geldig

VDA ISA, Informatiebeveiliging

  • 1

    Beleid en organisatie

    Beleid, rollen, risicobeheer en beoordeling van informatiebeveiliging.

  • 2

    Personeel

    Afspraken, bewustwording en geheimhouding.

  • 3

    Fysieke beveiliging

    Toegang tot terreinen, gebouwen en ruimtes.

  • 4

    Identiteit en toegang

    Accounts, rechten en authenticatie.

  • 5

    IT-beveiliging

    Versleuteling, logging, kwetsbaarheden en netwerken.

  • 6, 7

    Leveranciers en naleving

    Leveranciers en wettelijke eisen, inclusief privacy.

TISAX in het kort

TISAX (Trusted Information Security Assessment Exchange) is het assessment voor informatiebeveiliging in de auto-industrie. Het wordt beheerd door de ENX Association namens de Duitse VDA. Een erkende audit provider beoordeelt je aan de hand van de VDA ISA, en het resultaat deel je met je klanten. Een TISAX-label is drie jaar geldig.

Dennis van de WielMax HovensMartijn Sprengers
Gecontroleerd door Dennis, Max en MartijnOprichters van Tidal Control, samen 45 jaar ervaring in IT-auditing en compliance
  • Toegang tot Duitse autofabrikanten en hun keten
  • Eén assessment voor veel klanten
  • Zicht op het volwassenheidsniveau per onderwerp
  • Minder losse beveiligingsvragenlijsten
  • Werk dat ook telt voor ISO 27001

Zo werk je in Tidal aan TISAX

Van risico's tot leveranciers: je TISAX-voorbereiding op één plek.

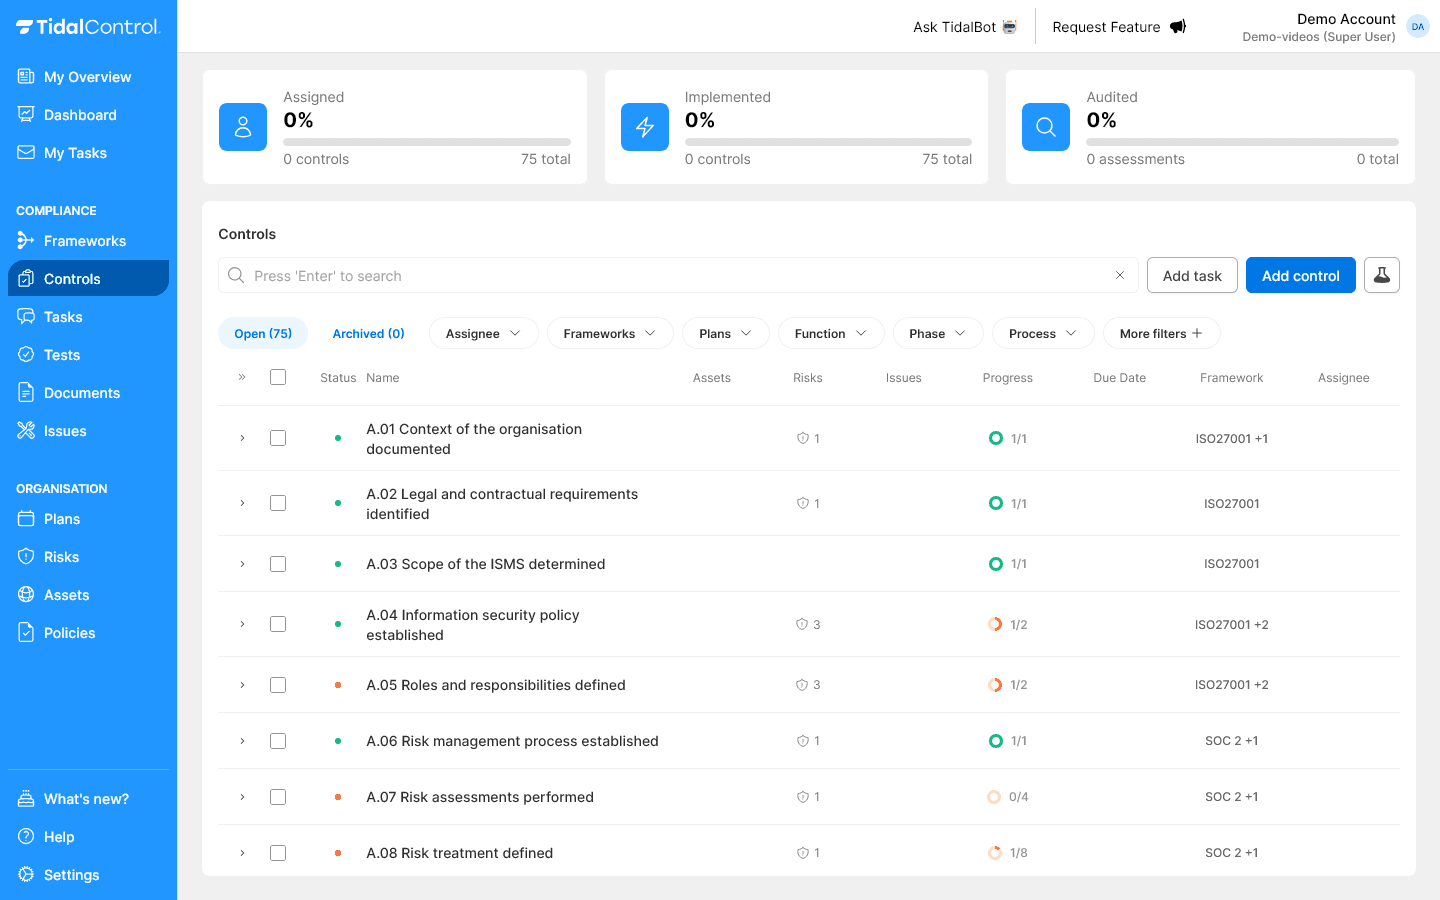
Beheersmaatregelen

Beheersmaatregelen die werken zoals je dat wilt

Vereenvoudig het beheer van beheersmaatregelen met flexibele, automatiseringsklare tools die zich aanpassen aan jouw behoeften. Begin met onze bibliotheek of bouw jouw eigen maatregelen - hoe dan ook krijg je krachtige automatisering, duidelijk eigenaarschap en realtime inzichten.

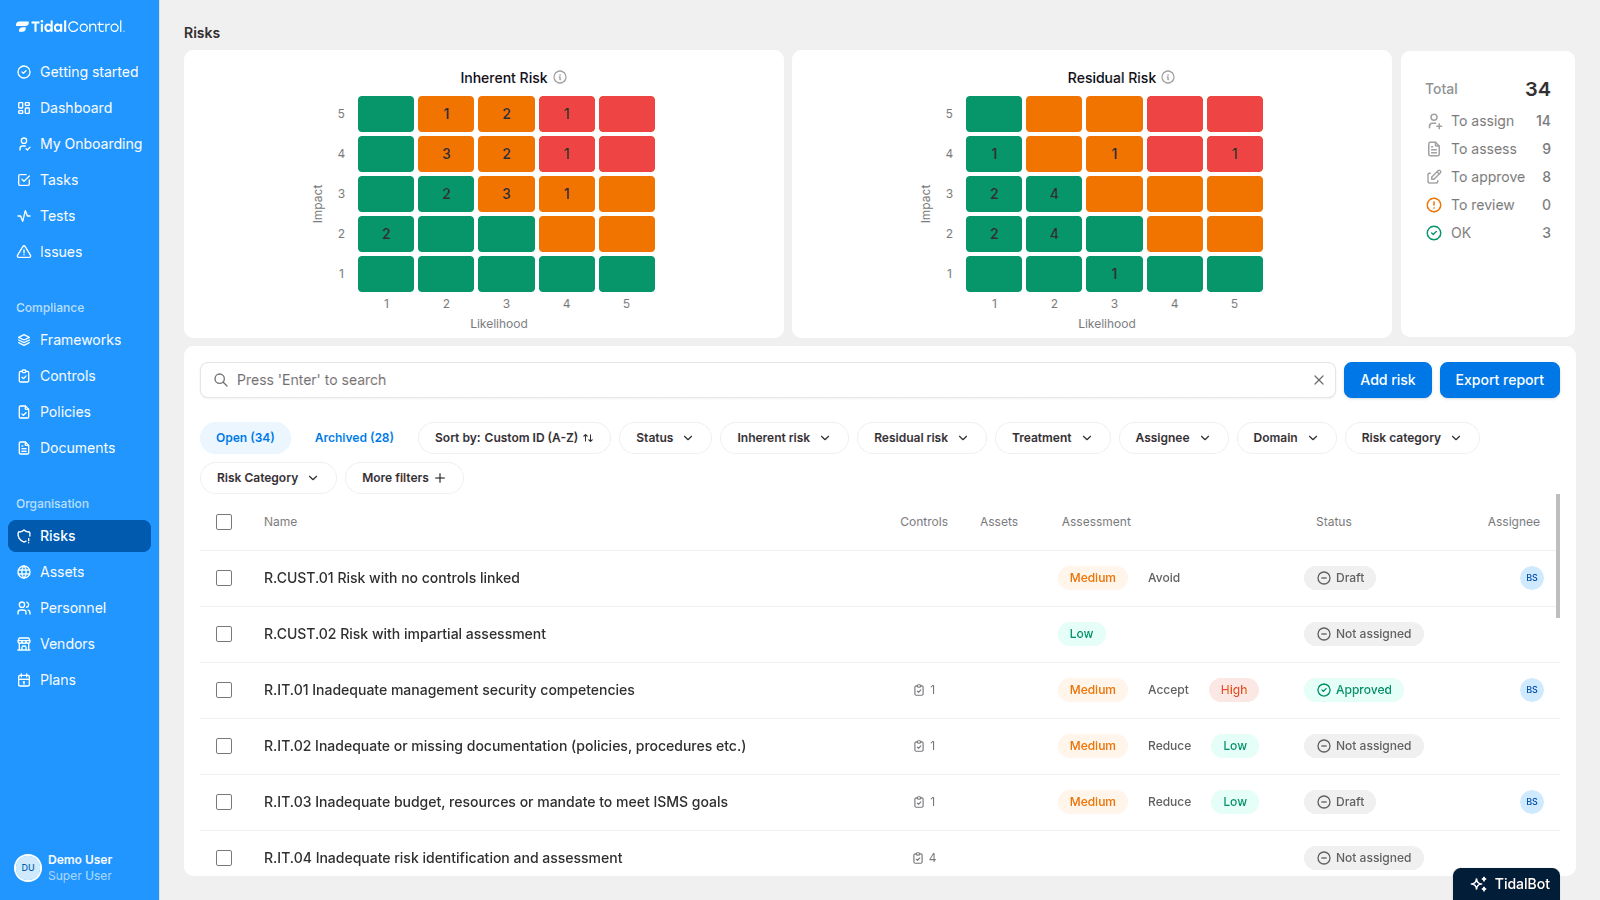
Beheersmaatregelen in Tidal ControlBeheersmaatregelen die werken zoals je dat wilt
Risicobeoordeling

Risicobeoordelingen die werken

Transformeer risicobeoordeling van een tijdrovende taak naar een begeleid proces dat jouw bedrijf helpt groeien. Ons AI-aangedreven platform leert van de context van jouw bedrijf om risico's te beoordelen en te beheren - zelfs als je nieuw bent in het proces.

Risicobeoordeling in Tidal ControlRisicobeoordelingen die werken

Policy center

Beleid zonder gedoe

Transformeer beheer van beleidsdocumenten van een complexe, tijdrovende taak naar een geautomatiseerd proces dat meegroeit met jouw bedrijf. Begin met onze voorgeschreven beleidsdocumenten ontworpen voor moderne bedrijven, of importeer jouw bestaande documenten - hoe dan ook profiteer je van slimme automatisering die alles op koers houdt.

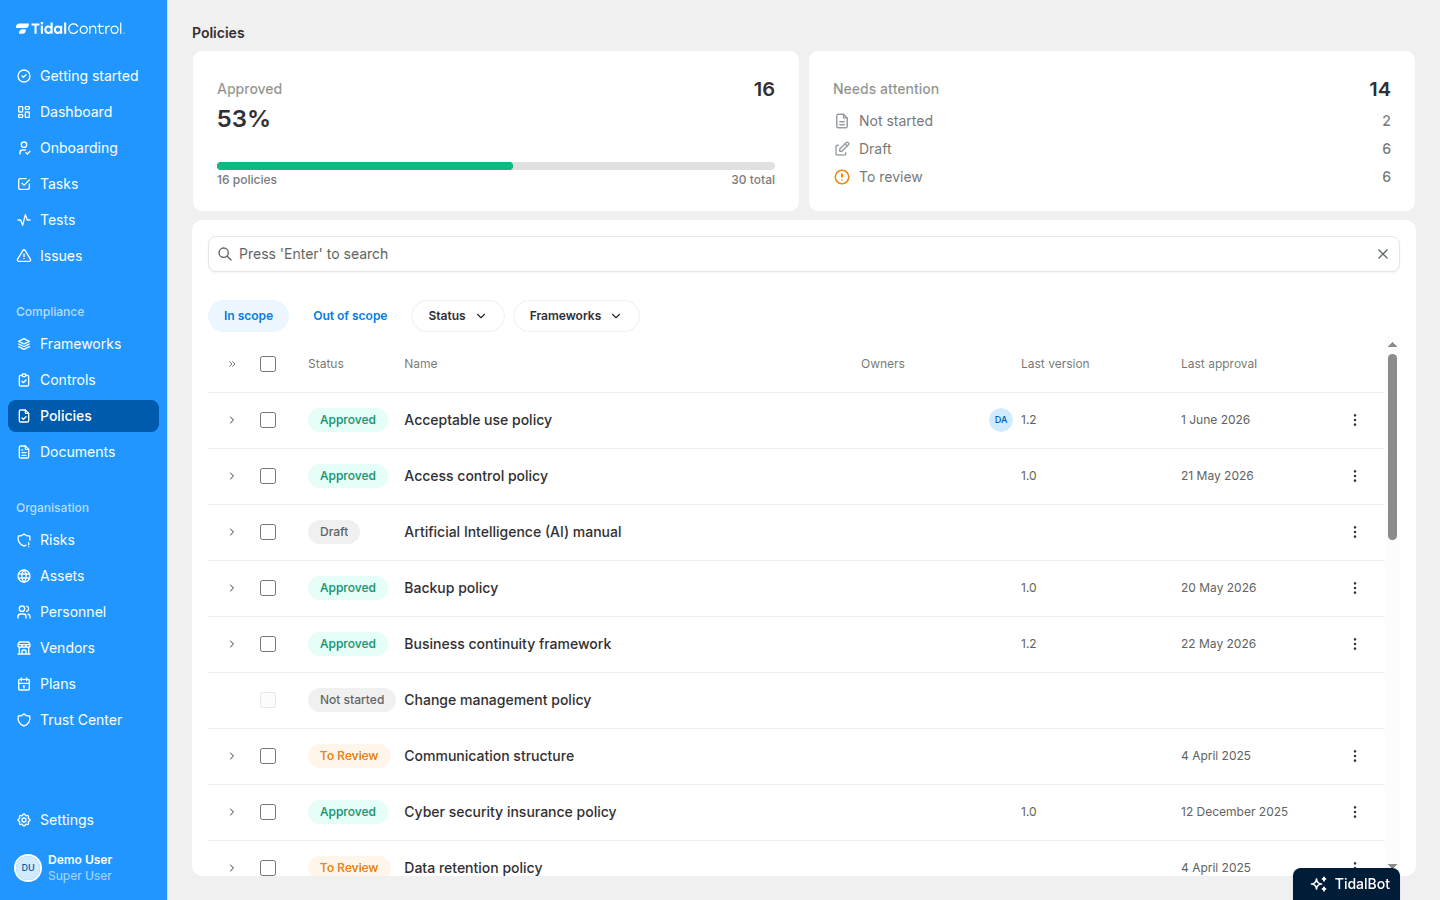
Policy center in Tidal ControlBeleid zonder gedoe

Leveranciersbeheer

Leveranciersbeoordeling die écht werkt

Transformeer leveranciersbeheer van een tijdrovende taak naar een geautomatiseerd proces dat jouw bedrijf helpt groeien. Voeg leveranciers toe in seconden met onze vendor database die automatisch alle belangrijke gegevens invult, van privacy policies tot SOC2 rapporten. Ons slimme systeem beoordeelt vervolgens automatisch risico's en helpt je de juiste beslissingen nemen.

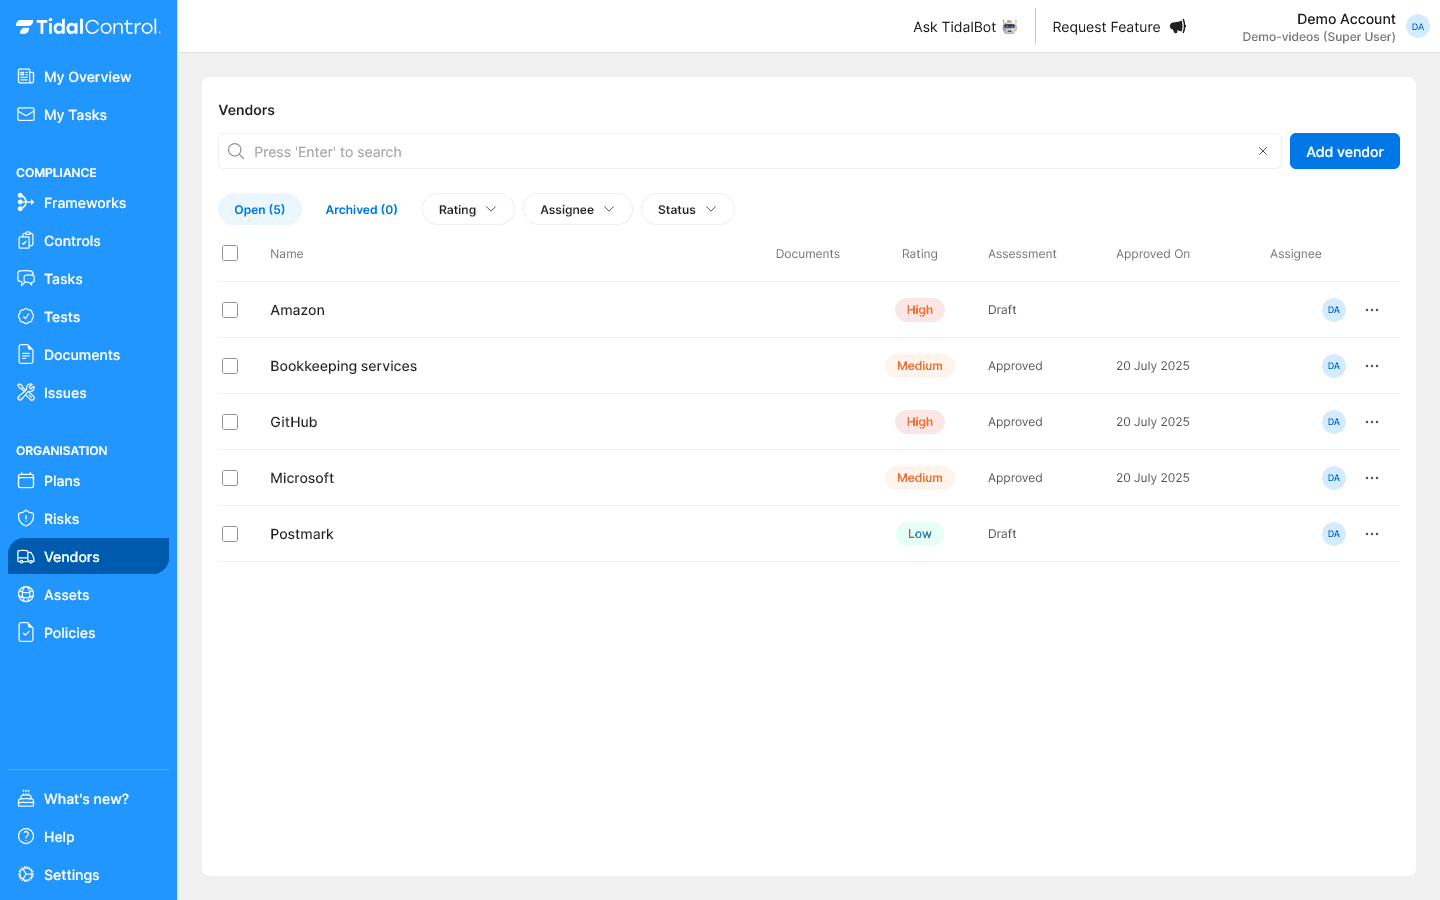
Leveranciersbeheer in Tidal ControlLeveranciersbeoordeling die écht werkt

Personeel & onboarding

Medewerker-compliance zonder spreadsheet

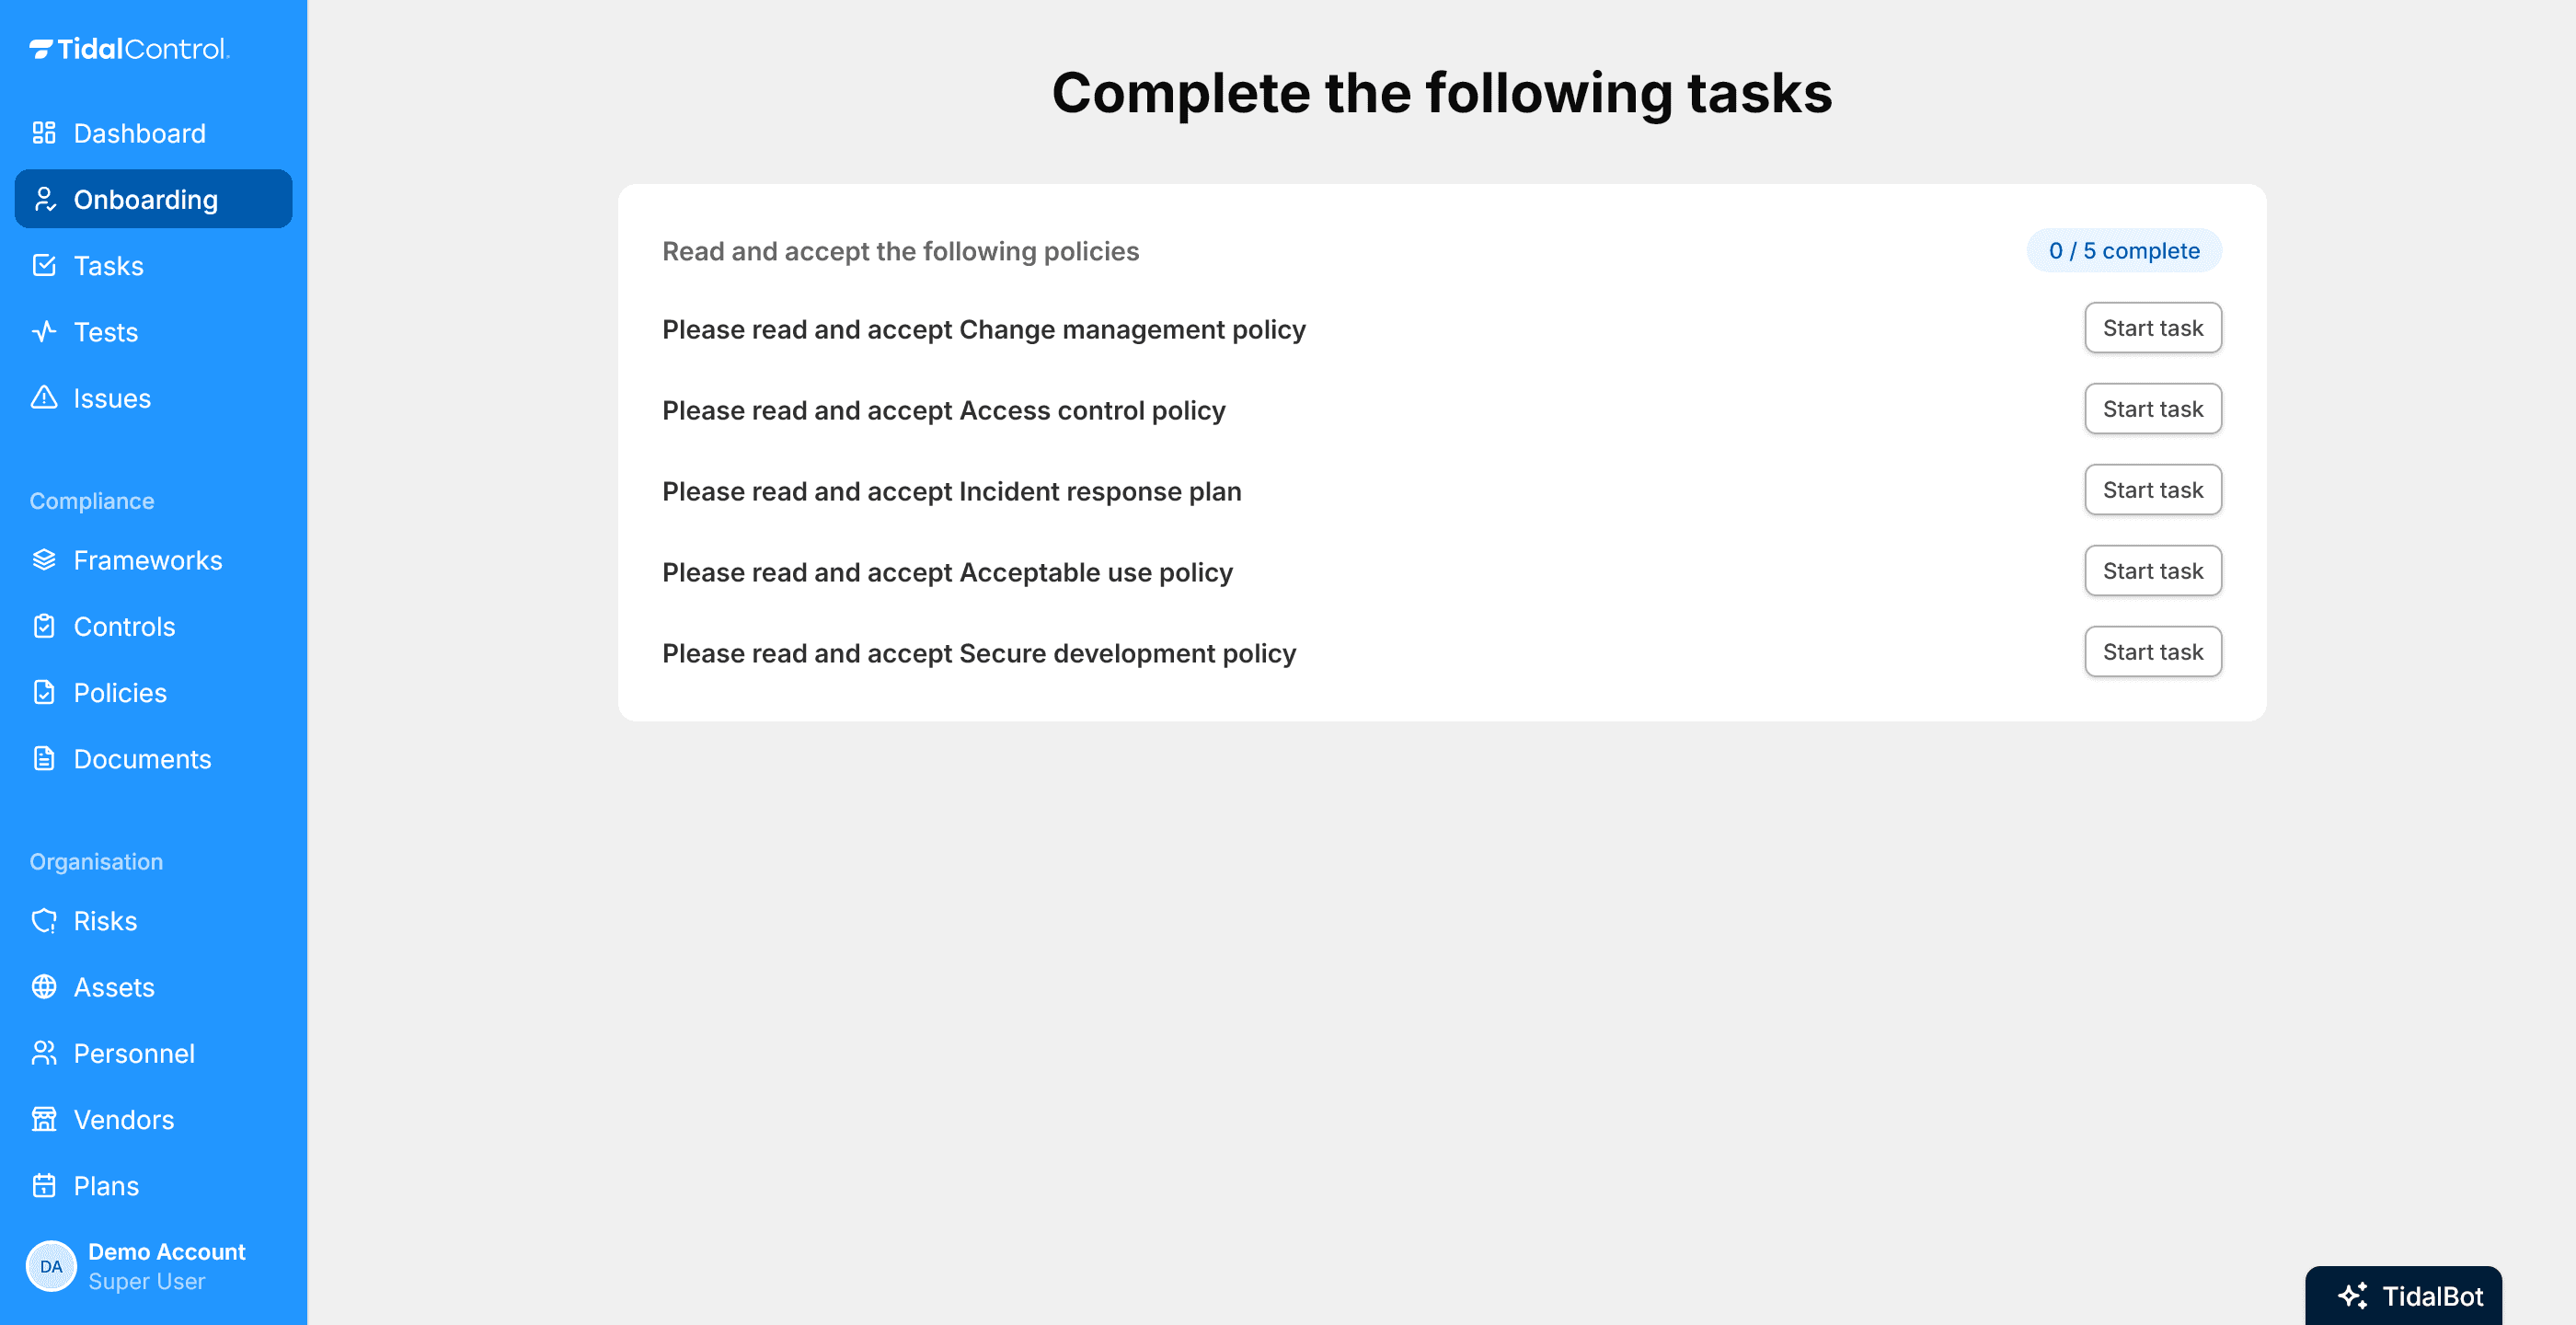
De Personeel-module maakt van medewerker-compliance (onboarding, policy-acknowledgements, rolverdeling) een self-service flow voor je team. Geen e-mails meer najagen of een aparte spreadsheet bijhouden van wie welk beleid heeft geaccepteerd.

Personeel & onboarding in Tidal ControlMedewerker-compliance zonder spreadsheet

Issues

Volg en los afwijkingen op - alles op één plek

Vereenvoudig het beheer van afwijkingen met een gecentraliseerd systeem dat alles behandelt, van auditbevindingen tot verbetermogelijkheden. Houd jouw team op één lijn en zorg ervoor dat niets wordt gemist met duidelijk eigenaarschap, prioriteiten en geautomatiseerde tracking.

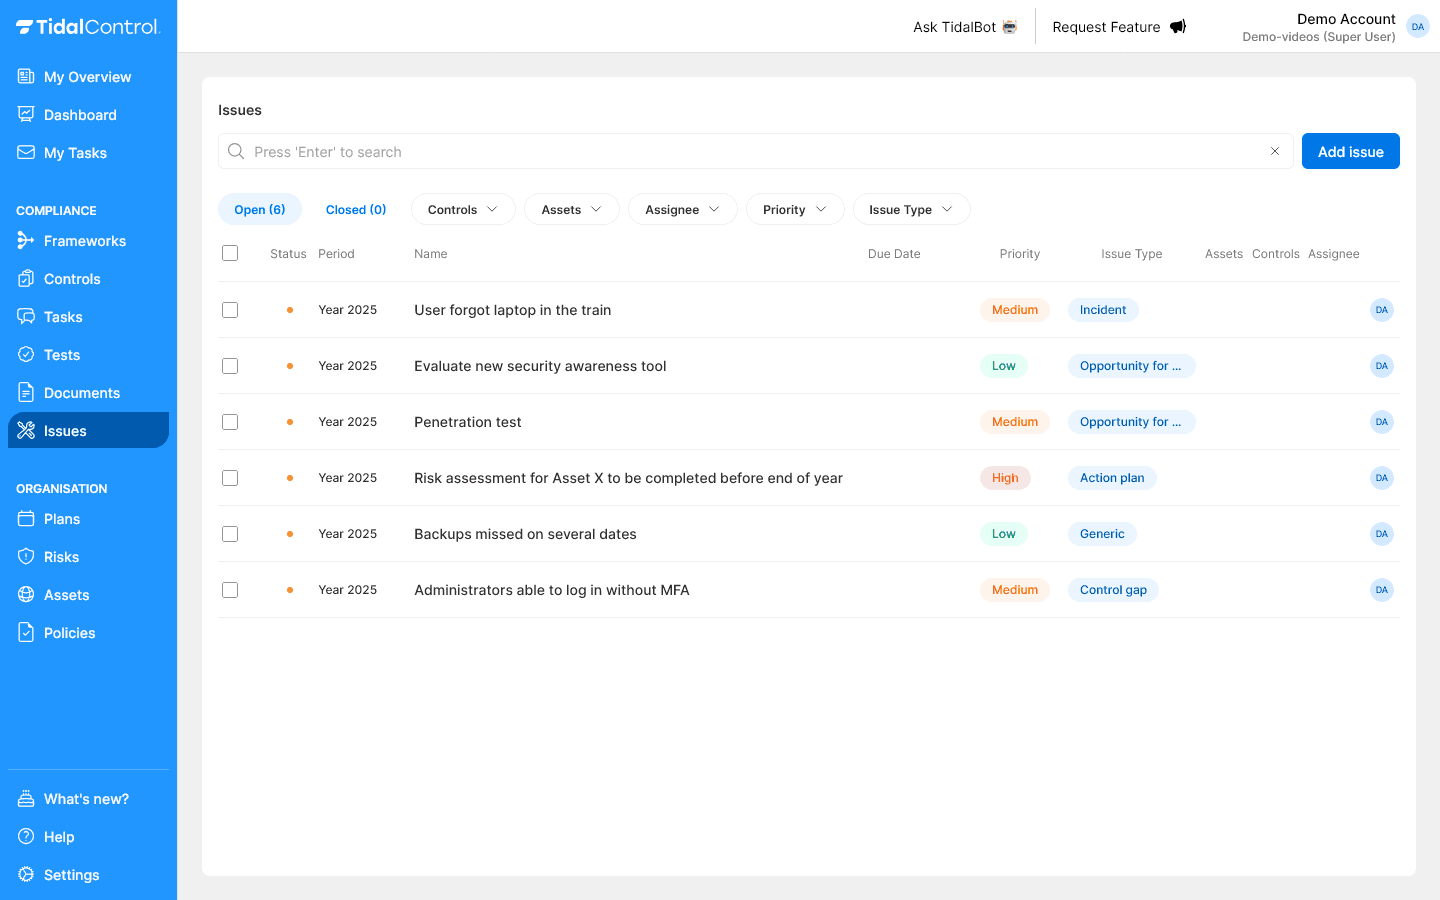
Issues in Tidal ControlVolg en los afwijkingen op - alles op één plek

Integraties

Automatisering maakt het leven leuker!

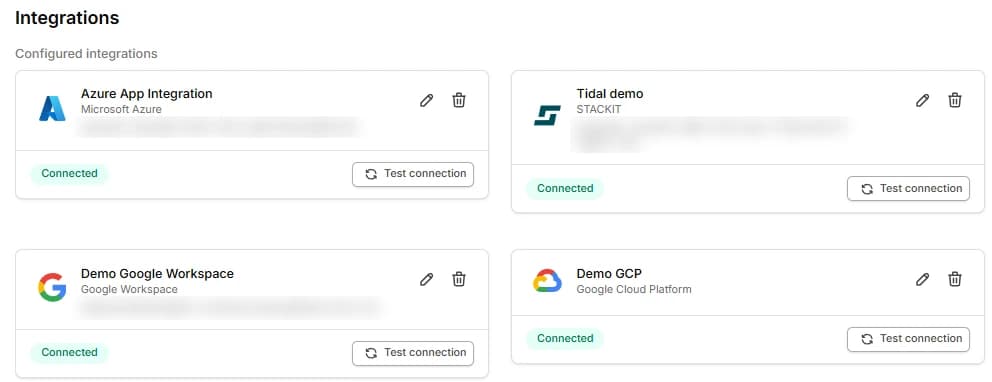
Onze integraties verzamelen en evalueren bewijsmateriaal voor je, waardoor je tijd bespaart bij het maken van systeemrapporten en screenshots elke keer dat je een control test moet uitvoeren.

Integraties in Tidal ControlAutomatisering maakt het leven leuker!

Handmatig vs. met Tidal Control
  • Controlevragen

    Handmatig

    De VDA ISA in Excel
    Met Tidal

    Alle 45 vragen met niveau en eigenaar

  • Volwassenheid

    Handmatig

    Inschatting per keer

    Met Tidal

    Per vraag bijgehouden

  • Bewijs

    Handmatig

    Verzamelen vlak voor het assessment

    Met Tidal

    Per vraag klaar

  • TISAX en ISO 27001

    Handmatig

    Twee trajecten naast elkaar

    Met Tidal

    Eén set maatregelen, bewijs één keer

  • Na het label

    Handmatig

    Drie jaar stilstand, dan opnieuw beginnen

    Met Tidal

    Doorlopend actueel

Testimonials

Wat onze klanten zeggen

Met één druk op de knop toetsen we met één test van Tidal tientallen disks op encryptie. Handmatig zou dat veel tijd kosten.

Profielfoto van Chiel Bos
Chiel Bos
COO·CBYTE
CBYTE logo

Bekijk alle succesverhalen

Integreer met je bestaande tools

TISAX software en het assessment

De voorbereiding op TISAX gebeurt vaak in de Excel-versie van de VDA ISA. Dat werkt voor een zelfbeoordeling, maar het bewijs, de eigenaren en de opvolging staan dan ergens anders.

TISAX software zet de 45 controlevragen klaar, houdt per vraag het niveau bij en koppelt elke vraag aan maatregelen en bewijs.

Zo zie je welke vragen nog onder het doel zitten, voordat de audit provider dat ziet.

Veelgestelde vragen

TISAX (Trusted Information Security Assessment Exchange) is het assessment- en uitwisselmechanisme dat de Duitse auto-industrie gebruikt voor informatiebeveiliging bij leveranciers en dienstverleners. Het wordt beheerd door de ENX Association namens de Duitse vereniging van de auto-industrie (VDA). Assessments worden uitgevoerd tegen de catalogus van de VDA Information Security Assessment (VDA ISA), en de resultaten deel je met je klanten via het ENX-portaal.

Tidal bevat de module Informatiebeveiliging van de VDA ISA 6.0.3: 45 controlevragen, elk met de doelstelling en de eisen op de niveaus must, should, high en very high. Prototypebescherming en gegevensbescherming zijn aparte TISAX-assessmentdoelen en zitten er niet in.

TISAX werkt met assessmentniveaus die bepalen hoe grondig een audit provider je antwoorden controleert. Assessmentniveau 1 is een zelfbeoordeling die klanten zelden accepteren. Assessmentniveau 2 is een plausibiliteitscontrole van je zelfbeoordeling met bewijs en een interview, meestal op afstand. Assessmentniveau 3 is een grondige controle, meestal op locatie. Je klant bepaalt welk niveau je nodig hebt, op basis van de beschermingsbehoefte van de informatie die je verwerkt.

Elke controlevraag krijgt een volwassenheidsniveau van 0 tot en met 5. Het doel is niveau 3, vastgesteld: het proces is beschreven, wordt toegepast en de effectiviteit wordt gecontroleerd. Tidal houdt per controlevraag het niveau bij, zodat je ziet welke vragen nog onder het doel zitten voordat de audit provider dat ziet.

Een TISAX-label is drie jaar geldig. In die periode moet je informatiebeveiliging op het beoordeelde niveau blijven, en een klant kan om een nieuw assessment vragen als de scope verandert. Tidal houdt maatregelen, taken en bewijs actueel, zodat het volgende assessment begint vanuit dossiers in plaats van als nieuw project.

De VDA ISA is gebaseerd op ISO/IEC 27001 en 27002, dus een leverancier met een ISO 27001-certificaat voldoet al aan een groot deel ervan. TISAX voegt automotive-specifieke eisen en de volwassenheidsbeoordeling toe, en de twee worden apart beoordeeld. In Tidal koppel je de VDA ISA-controlevragen aan je ISO 27001-maatregelen, zodat bewijs voor beide meetelt.