Direct naar de inhoud

DORA aantoonbaar op orde voor je toezichthouder

DORA geldt sinds 17 januari 2025 voor financiële instellingen in de EU. Tidal Control zet de vijf pijlers voor je klaar, houdt je Register of Information en je ICT-derde partijen bij en legt incidenten en tests vast, zodat je het kunt laten zien aan DNB of de AFM.

  • Alle vijf DORA-pijlers
  • Register of Information
  • NOREA-normenkader
  • Gebouwd in de EU
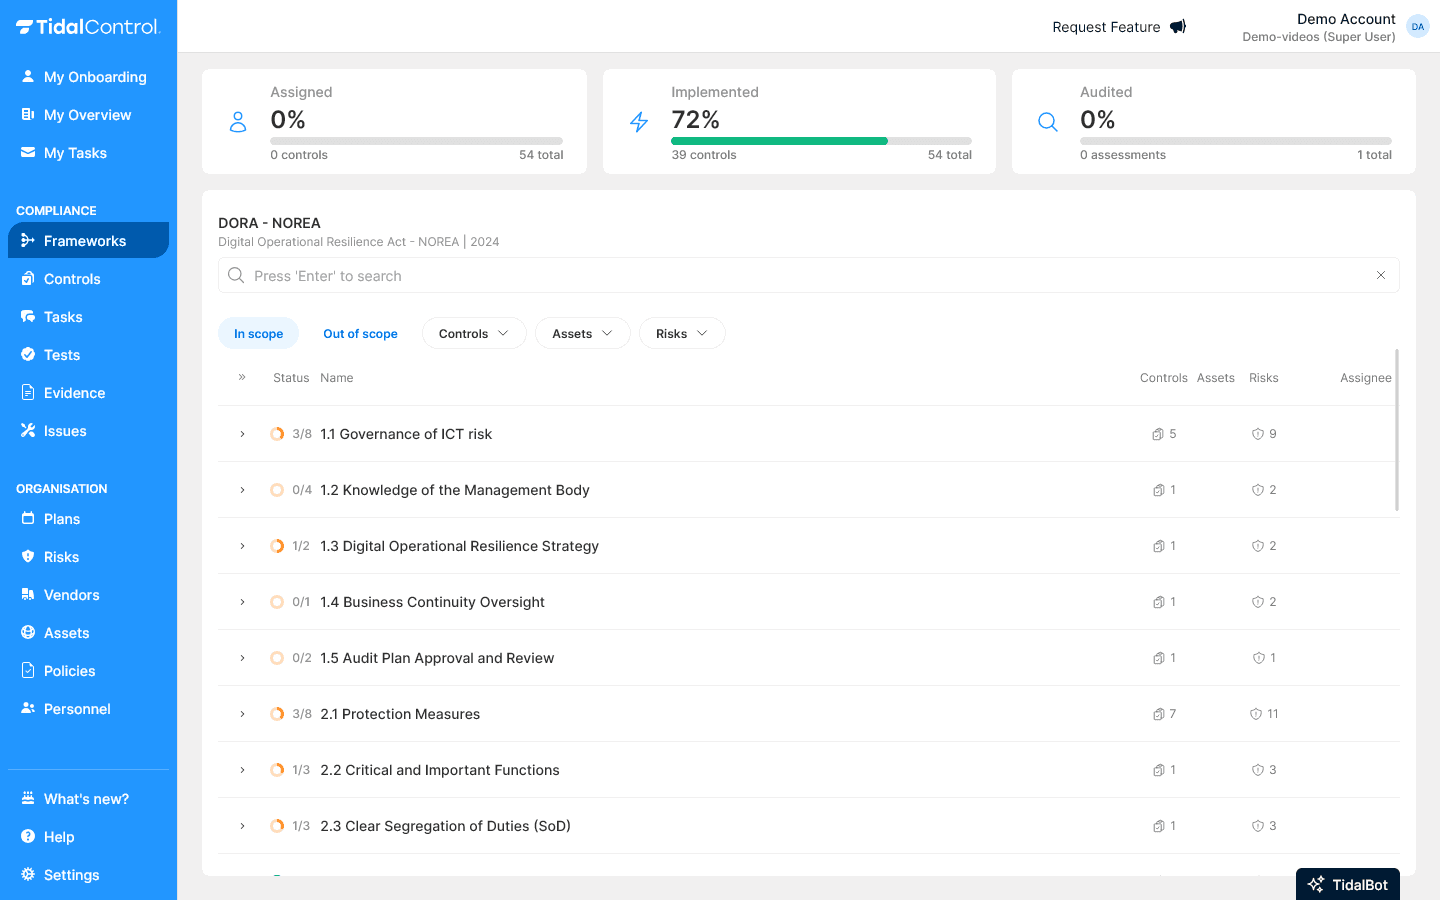
Het DORA-overzicht in Tidal Control met de status van maatregelen en bewijs

Deze bedrijven regelen hun compliance met Tidal Control

  • LiveDrop logo
  • Datenna logo
  • CByte logo
  • Infradock logo
  • PoA logo
  • Floryn logo
  • ElasticScale logo
  • DebtCo logo
  • BrainStax logo
  • EnableNow logo
  • Woningnet logo
  • Nedscaper logo
  • Aivory logo
  • Fleetport logo
  • Promptwatch logo
  • Amsterdam logo

Van gap-analyse tot aantoonbaar voldoen

DORA kent geen certificaat. Je toezichthouder wil zien dat je ICT-risico's beheerst en dat je dat bijhoudt. Tidal laat per stap zien wat er van je team wordt verwacht.

  1. Stap 1

    Scope en proportionaliteit

    Welke eisen voor je instelling gelden, naar omvang en risico.

  2. Stap 2

    Gap-analyse

    Per pijler zien wat er al staat en wat ontbreekt.

  3. Stap 3

    ICT-risicokader

    Beleid, maatregelen en eigenaren voor ICT-risicobeheer.

  4. Stap 4

    Incidenten en testen

    Klaar om incidenten te classificeren en te melden, en een testprogramma.

  5. Stap 5

    Derde partijen en register

    ICT-dienstverleners beoordeeld en het Register of Information gevuld.

  6. Daarna

    Toezicht en herziening

    Jaarlijks herzien, het bestuur geïnformeerd, en een sparringpartner bij vragen van de toezichthouder.

Zo helpt Tidal je met de pijlers van DORA

DORA rust op vijf pijlers, met het Register of Information als vaste rapportage. Tidal zet ze voor je klaar, met per maatregel een eigenaar, beleid en bewijs. Wil je een Nederlands referentiekader, dan staat het DORA-normenkader van NOREA erbij.

pijlers
5pijlers
maatregelen in het NOREA-normenkader
95maatregelen in het NOREA-normenkader

DORA in zes blokken

  • Pijler 1

    ICT-risicobeheer

    Een kader voor ICT-risico's met beleid, maatregelen en een verantwoordelijk bestuur.

  • Pijler 2

    Incidentbeheer en melding

    Incidenten classificeren, afhandelen en grote incidenten op tijd melden.

  • Pijler 3

    Weerbaarheidstesten

    Een testprogramma, en voor de grootste instellingen TLPT.

  • Pijler 4

    ICT-derde partijen

    Risico's van ICT-dienstverleners beoordeeld en vastgelegd in contracten.

  • Pijler 5

    Informatie-uitwisseling

    Vrijwillig dreigingsinformatie delen met andere instellingen.

  • Register

    Register of Information

    Alle afspraken met ICT-dienstverleners in het vaste rapportageformaat.

DORA in het kort

De Digital Operational Resilience Act (DORA) is een Europese verordening over de digitale weerbaarheid van financiële instellingen, van banken en verzekeraars tot betaalinstellingen en pensioenfondsen. Ze geldt sinds 17 januari 2025, rechtstreeks in alle lidstaten. In Nederland houden DNB en de AFM toezicht. Voor financiële instellingen gaat DORA voor op NIS2.

Dennis van de WielMax HovensMartijn Sprengers
Gecontroleerd door Dennis, Max en MartijnOprichters van Tidal Control, samen 45 jaar ervaring in IT-auditing en compliance
  • Aantoonbaar voldoen richting DNB en de AFM
  • Een bestuur dat weet waar het voor tekent
  • Grip op de ICT-dienstverleners waar je van afhangt
  • Minder kans op uitval en incidenten
  • Werk dat ook telt voor ISO 27001

Zo werk je in Tidal aan DORA

Van ICT-risico's tot het Register of Information: elke DORA-pijler op één plek.

Risicobeoordeling

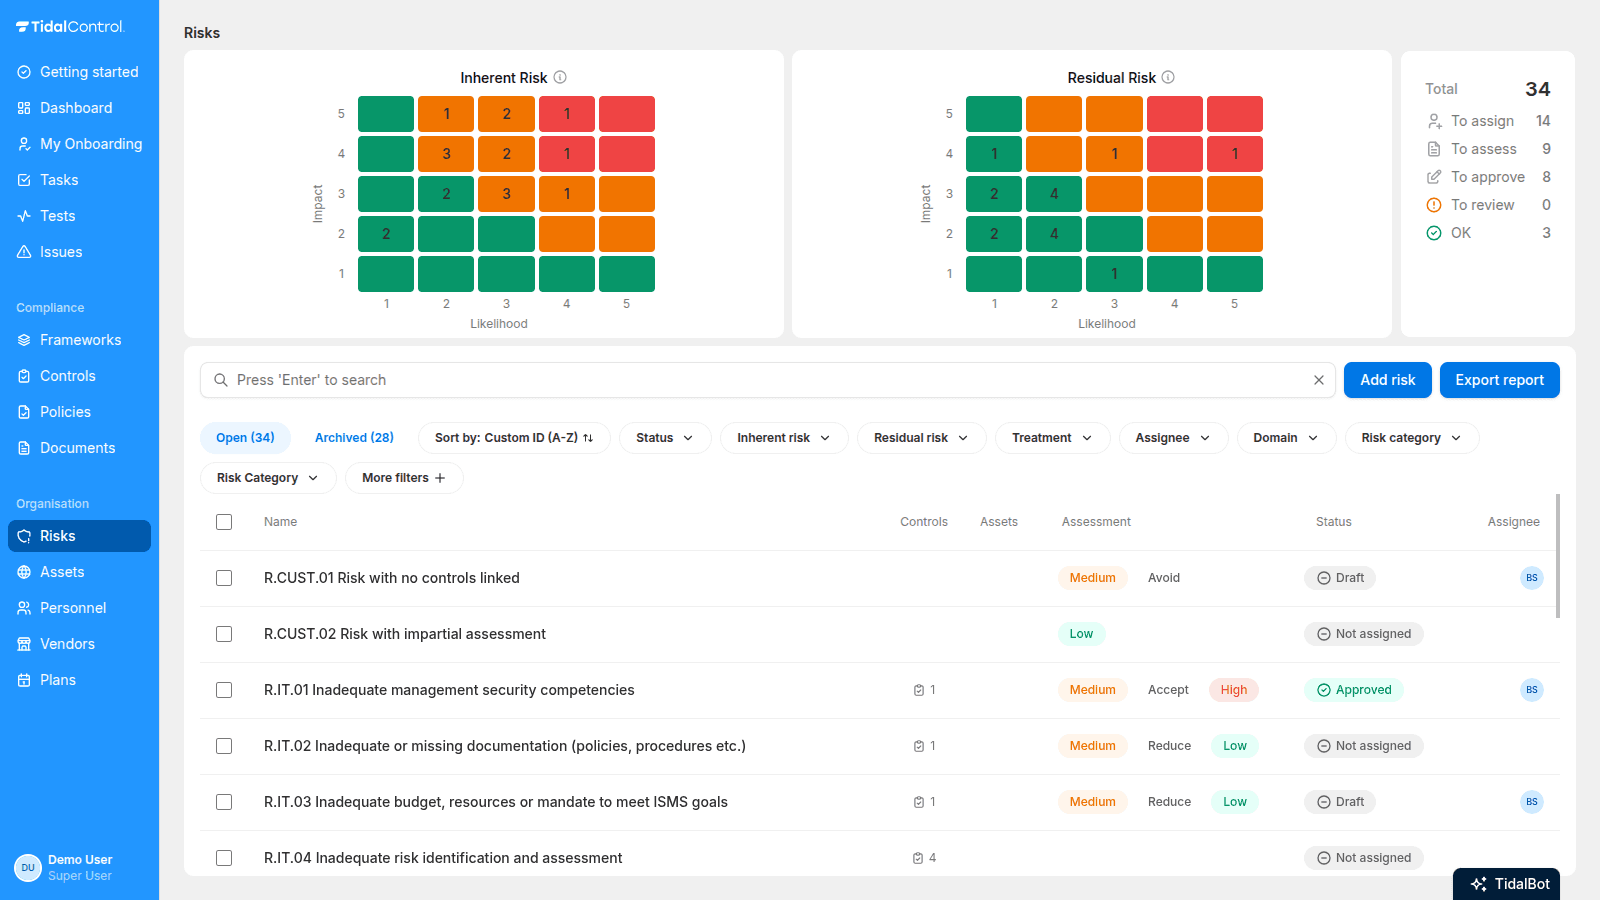
Risicobeoordelingen die werken

Transformeer risicobeoordeling van een tijdrovende taak naar een begeleid proces dat jouw bedrijf helpt groeien. Ons AI-aangedreven platform leert van de context van jouw bedrijf om risico's te beoordelen en te beheren - zelfs als je nieuw bent in het proces.

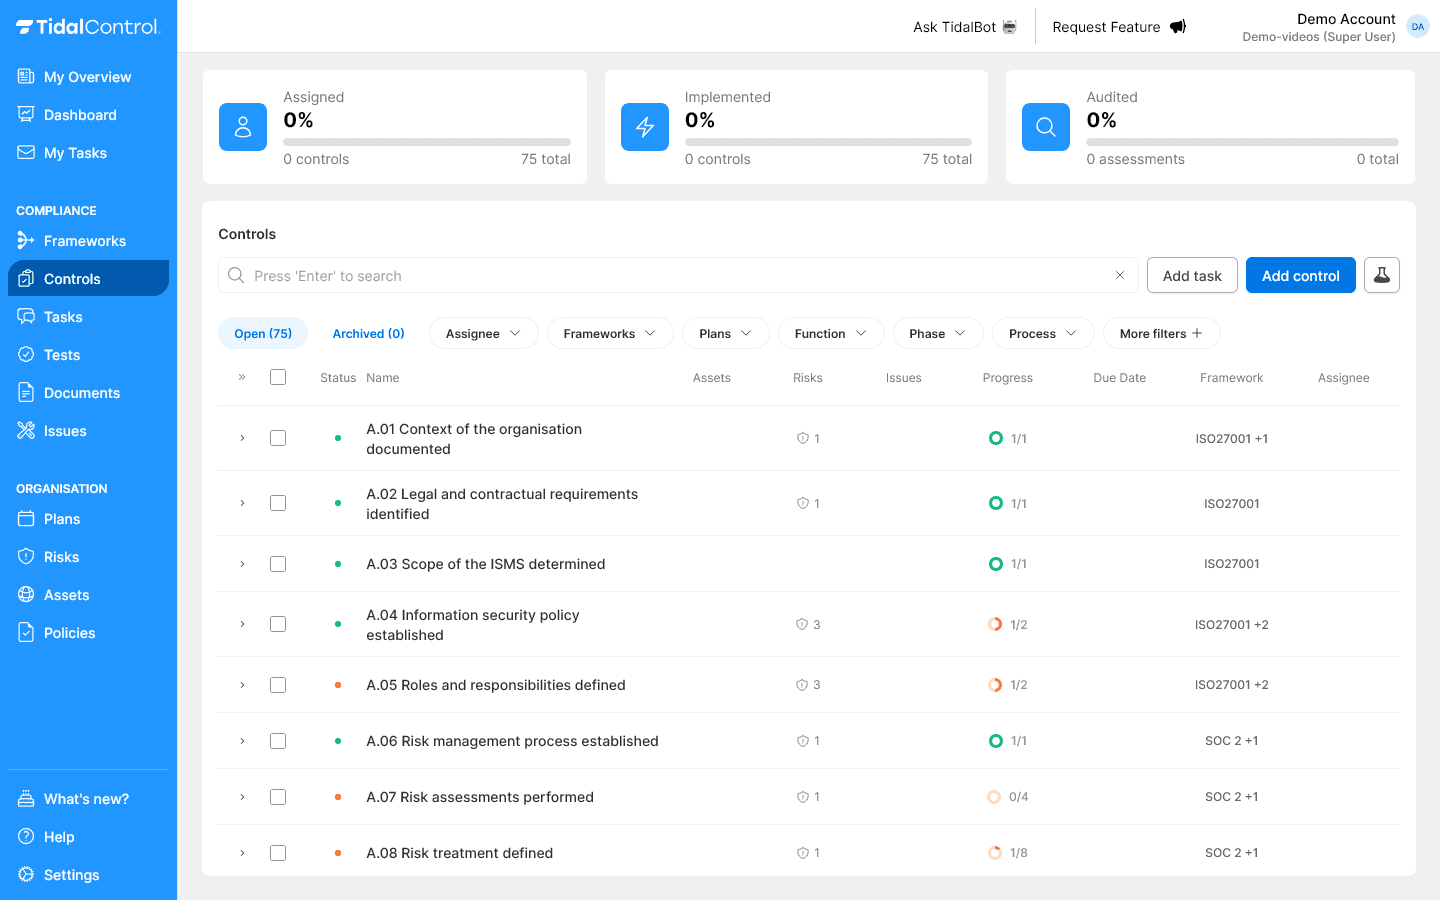
Risicobeoordeling in Tidal ControlRisicobeoordelingen die werken
Beheersmaatregelen

Beheersmaatregelen die werken zoals je dat wilt

Vereenvoudig het beheer van beheersmaatregelen met flexibele, automatiseringsklare tools die zich aanpassen aan jouw behoeften. Begin met onze bibliotheek of bouw jouw eigen maatregelen - hoe dan ook krijg je krachtige automatisering, duidelijk eigenaarschap en realtime inzichten.

Beheersmaatregelen in Tidal ControlBeheersmaatregelen die werken zoals je dat wilt

Leveranciersbeheer

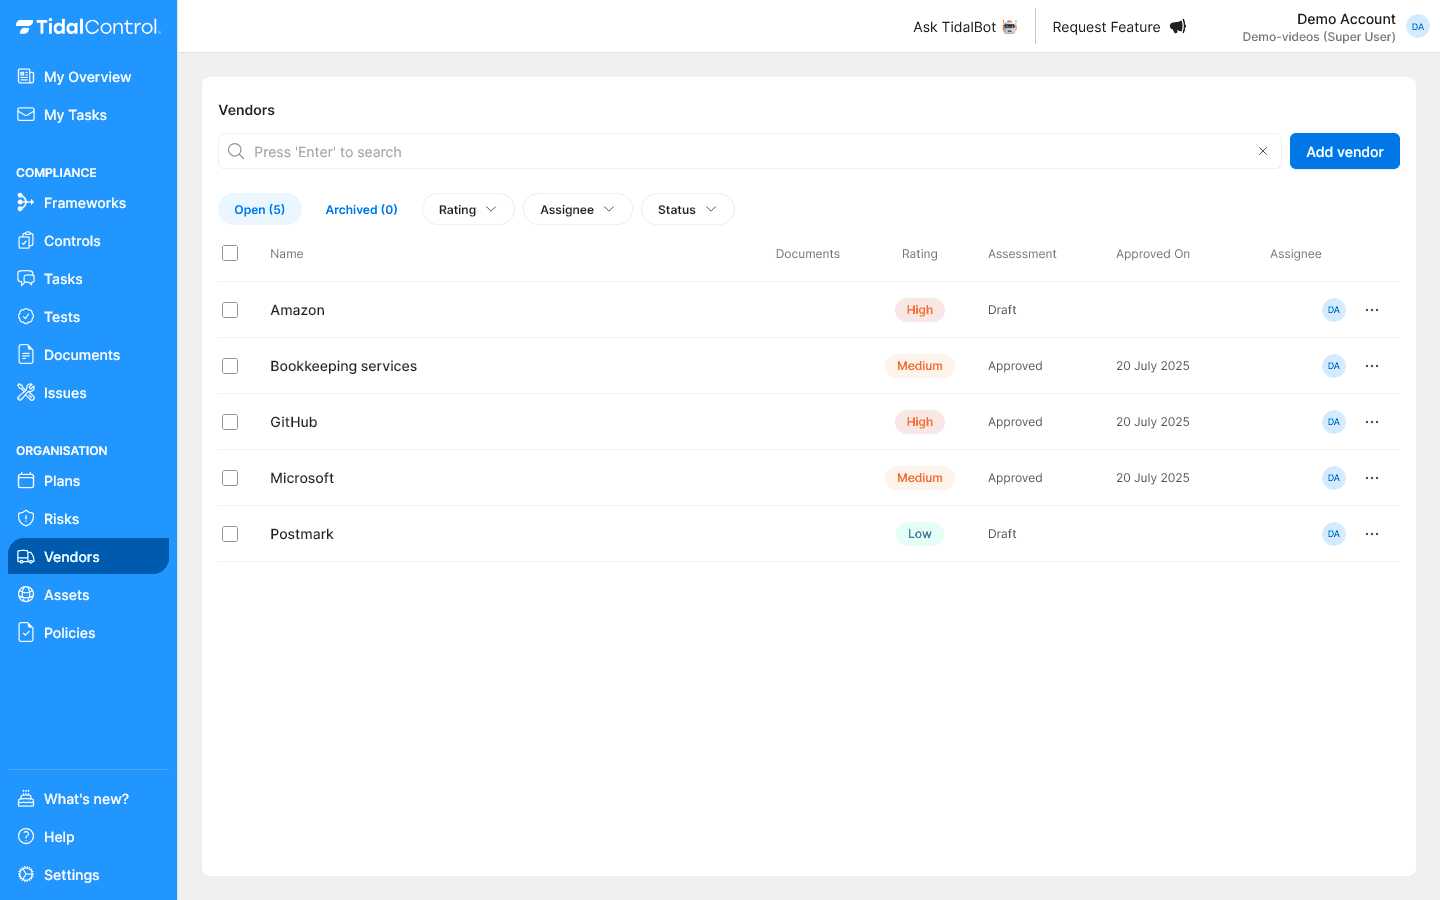
ICT-dienstverleners en je register in beeld

Leg per ICT-dienstverlener de afspraken, het risico en de kritieke functies vast. Die gegevens vormen ook je Register of Information.

Leveranciersbeheer in Tidal ControlICT-dienstverleners en je register in beeld

Issues

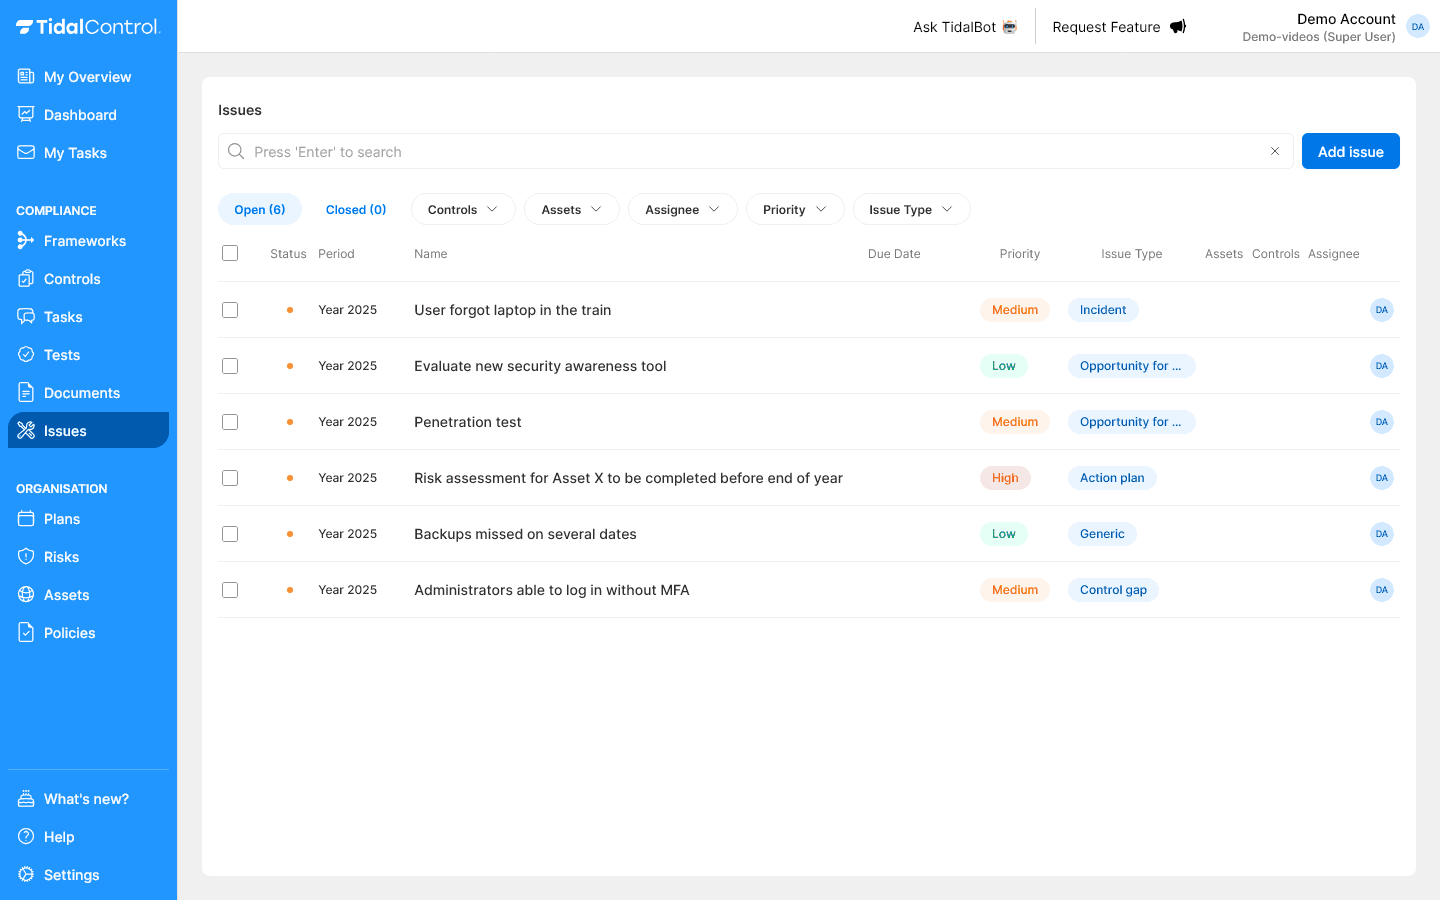
ICT-incidenten vastgelegd, klaar om te melden

Leg incidenten vast met tijdlijn, impact en classificatie, zodat je een groot ICT-incident op tijd en onderbouwd kunt melden.

Issues in Tidal ControlICT-incidenten vastgelegd, klaar om te melden

Policy center

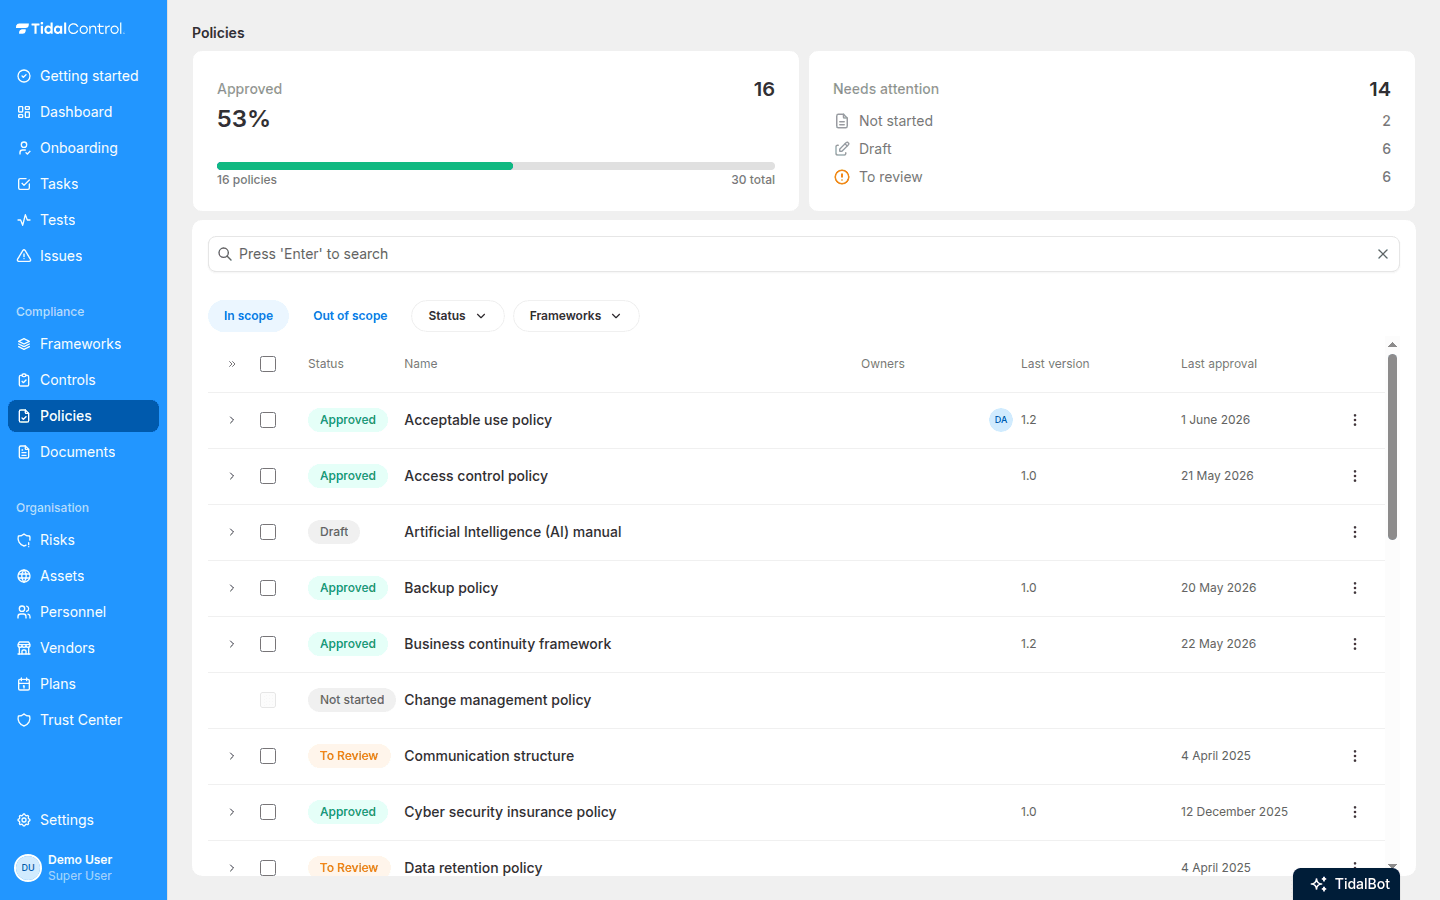
Beleid zonder gedoe

Transformeer beheer van beleidsdocumenten van een complexe, tijdrovende taak naar een geautomatiseerd proces dat meegroeit met jouw bedrijf. Begin met onze voorgeschreven beleidsdocumenten ontworpen voor moderne bedrijven, of importeer jouw bestaande documenten - hoe dan ook profiteer je van slimme automatisering die alles op koers houdt.

Policy center in Tidal ControlBeleid zonder gedoe

Personeel & onboarding

Medewerker-compliance zonder spreadsheet

De Personeel-module maakt van medewerker-compliance (onboarding, policy-acknowledgements, rolverdeling) een self-service flow voor je team. Geen e-mails meer najagen of een aparte spreadsheet bijhouden van wie welk beleid heeft geaccepteerd.

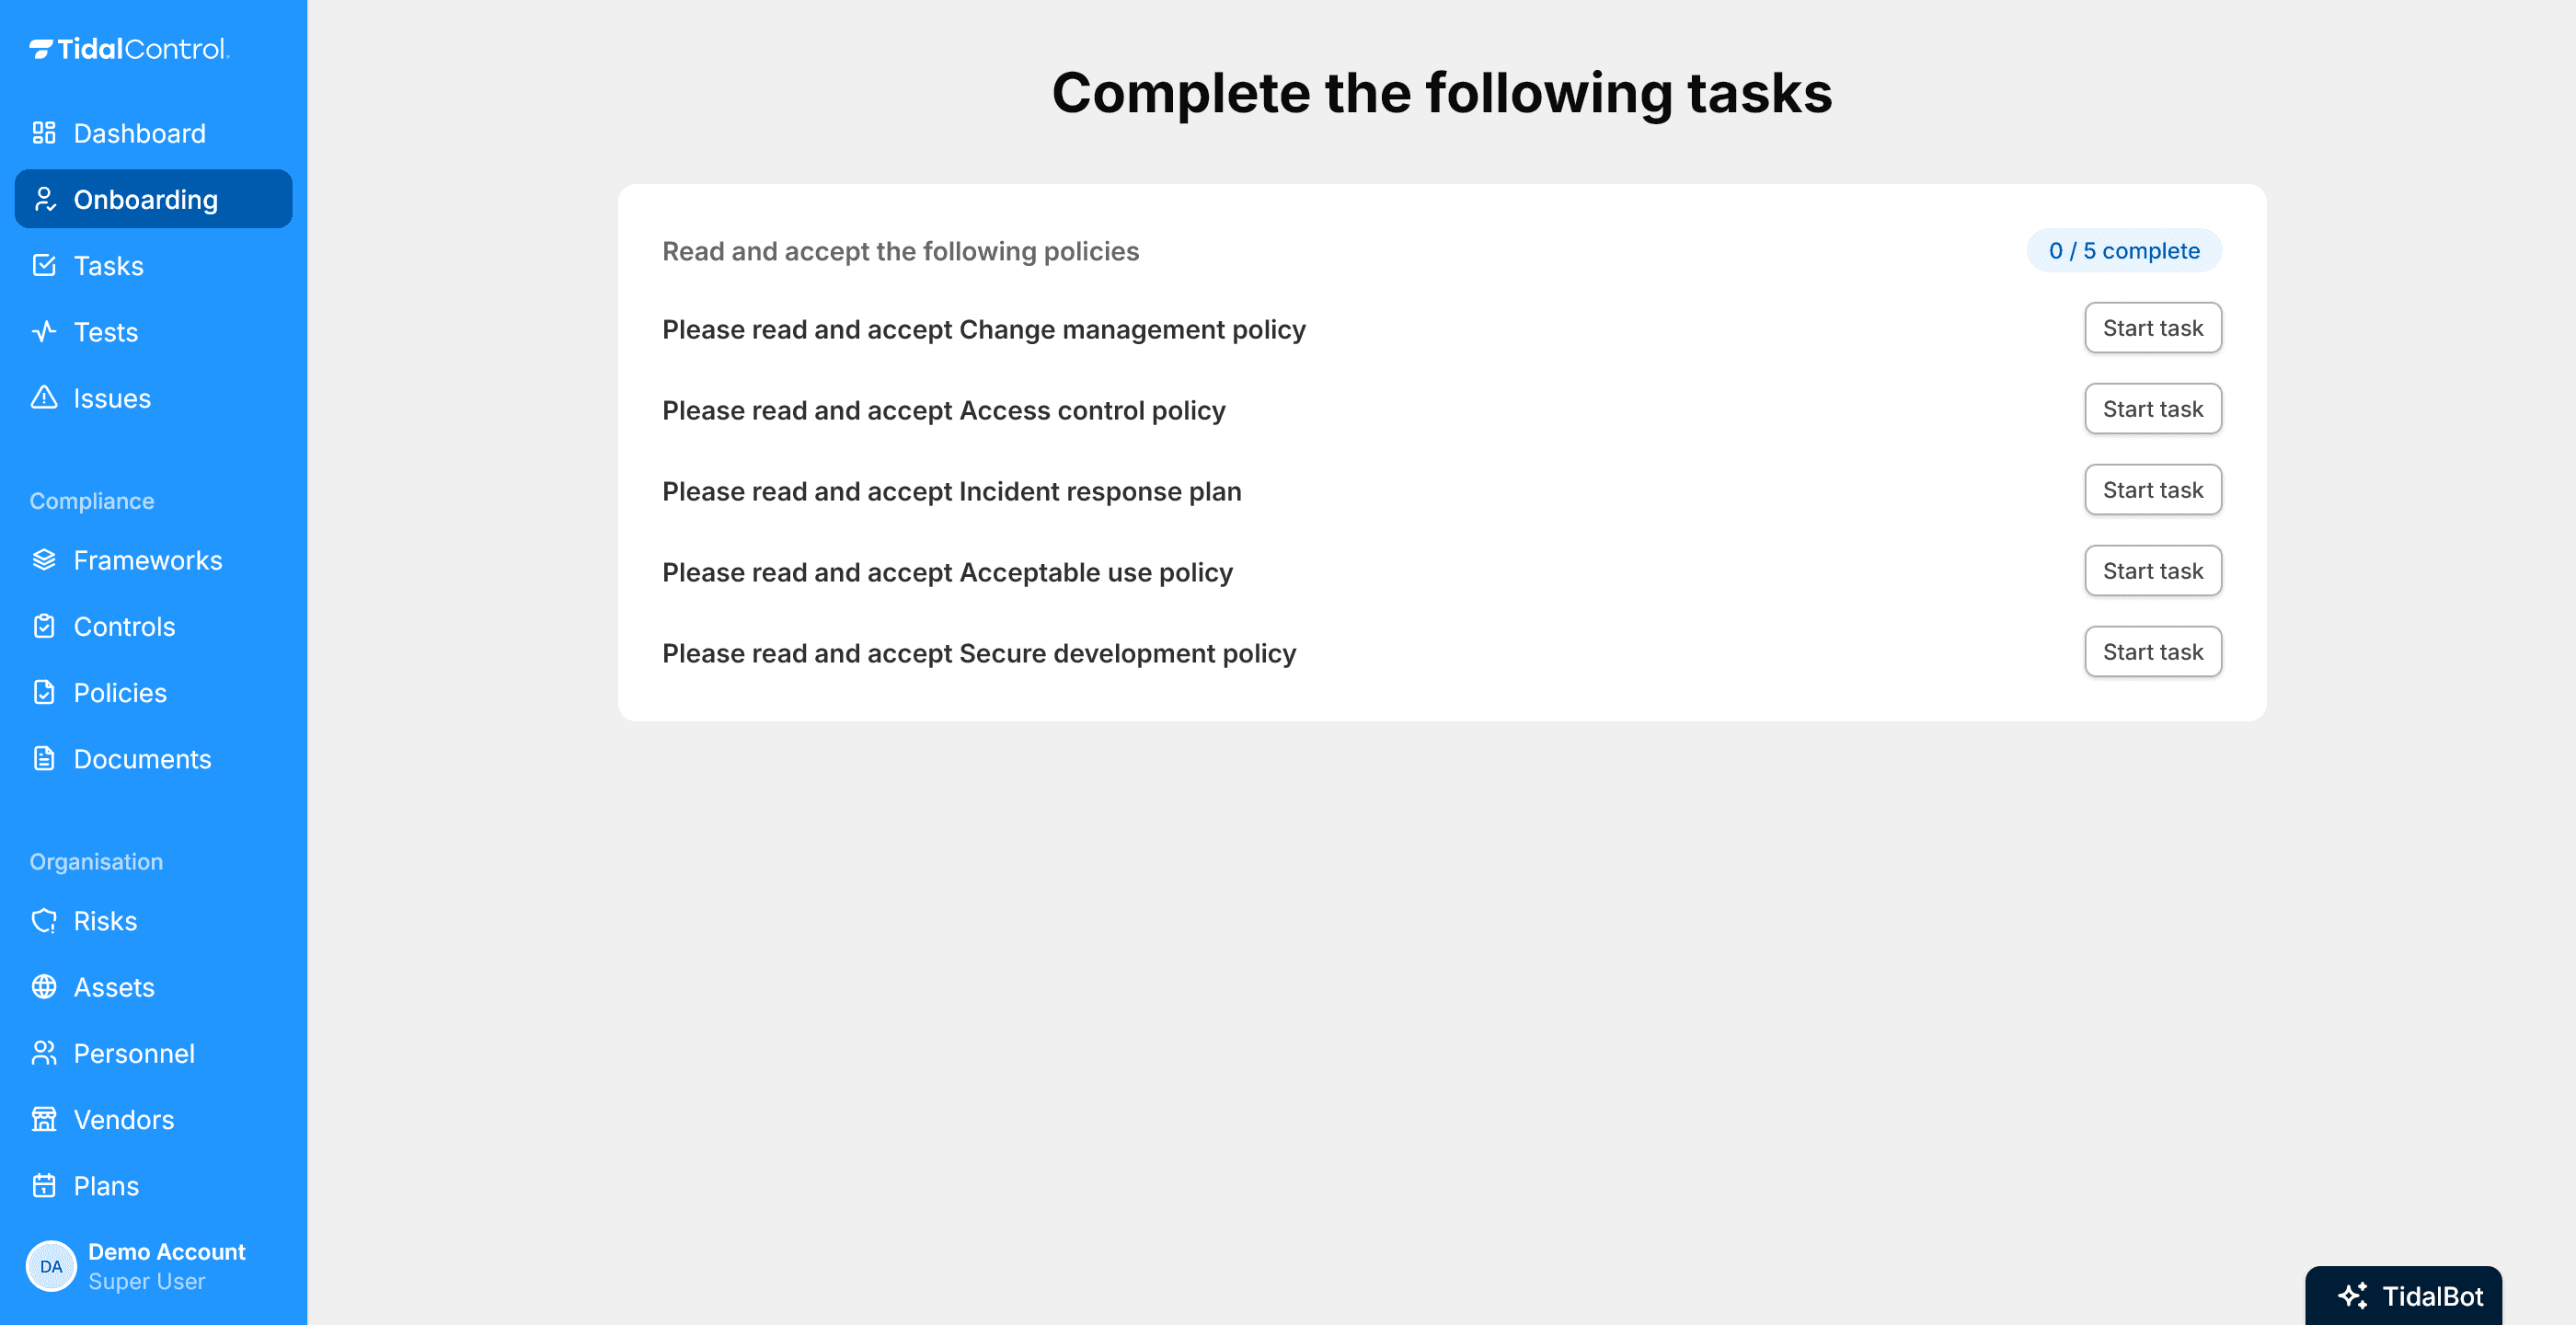
Personeel & onboarding in Tidal ControlMedewerker-compliance zonder spreadsheet

Integraties

Automatisering maakt het leven leuker!

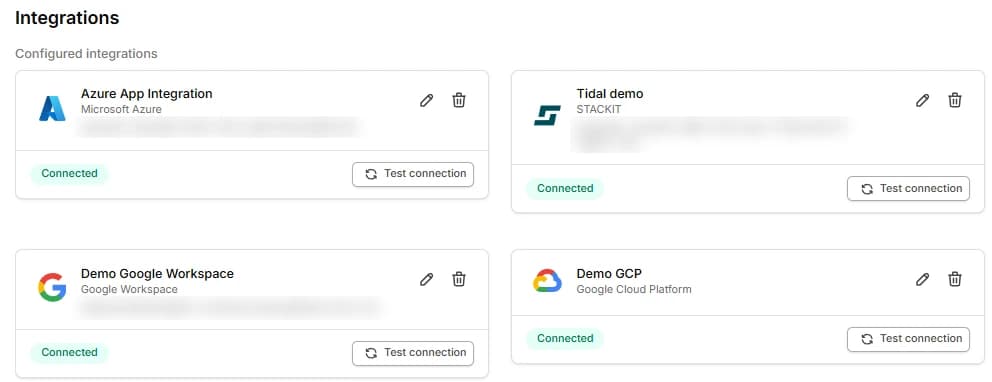
Onze integraties verzamelen en evalueren bewijsmateriaal voor je, waardoor je tijd bespaart bij het maken van systeemrapporten en screenshots elke keer dat je een control test moet uitvoeren.

Integraties in Tidal ControlAutomatisering maakt het leven leuker!

Handmatig vs. met Tidal Control

  • ICT-risicokader

    Handmatig

    Beleid in losse documenten

    Met Tidal

    Risico's en maatregelen met eigenaars

  • Register of Information

    Handmatig

    Spreadsheet die je elk jaar opnieuw opbouwt

    Met Tidal

    Gevuld vanuit je leveranciersbeheer

  • Incidentmelding

    Handmatig

    Informatie zoeken als het misgaat

    Met Tidal

    Incidenten vastgelegd met tijdlijn en classificatie

  • Testen

    Handmatig

    Rapporten verspreid over mappen

    Met Tidal

    Tests, bevindingen en herstel op één plek

  • DORA en ISO 27001

    Handmatig

    Twee trajecten naast elkaar

    Met Tidal

    Eén set maatregelen, bewijs één keer

Testimonials

Wat onze klanten zeggen

Met één druk op de knop toetsen we met één test van Tidal tientallen disks op encryptie. Handmatig zou dat veel tijd kosten.

Profielfoto van Chiel Bos
Chiel Bos
COO·CBYTE
CBYTE logo

Bekijk alle succesverhalen

Integreer met je bestaande tools

DORA compliance software en toezicht

DORA vraagt een ICT-risicokader dat werkt, niet alleen een beleidsdocument. Het bestuur is eindverantwoordelijk, en de toezichthouder kan op elk moment vragen hoe je risico's, incidenten en leveranciers beheerst.

DORA compliance software koppelt ICT-risico's aan maatregelen, eigenaren en bewijs, legt incidenten en tests vast en houdt je ICT-dienstverleners bij. Kies je het DORA-normenkader van NOREA als referentie, dan staan de 95 maatregelen al klaar.

Zo kun je op elk moment laten zien waar je staat, aan het bestuur en aan DNB of de AFM.

Veelgestelde vragen

Ons platform biedt ondersteuning voor DORA's vijf pijlers: ICT-risicobeheer, incidentmelding, digitale operationele weerbaarheidstesting, derde partij-risicobeheer en informatie-uitwisseling. We bieden voorgebouwde beheermaatregelen, risicobeoordelingsframeworks en geautomatiseerde monitoringtools specifiek afgestemd op DORA-eisen.

Ja. Naast de verordening zelf bevat Tidal het DORA-normenkader van NOREA, de Nederlandse beroepsvereniging van IT-auditors. Het vertaalt DORA naar 95 beheersmaatregelen onder 28 beheersdoelstellingen, verdeeld over acht domeinen: governance en risicobeheer, securitymanagement, operationeel beheer, continuïteitsbeheer, software- en systeemontwikkeling, incidentbeheer, risicobeheer van derde partijen en weerbaarheidstesten. Dat is handig als een IT-auditor je DORA-programma tegen die beheersmaatregelen toetst.

Ja. Assets en leveranciers bevatten specifieke velden voor het DORA Register of Information, zodat je je ICT-assets en externe dienstverleners direct in Tidal Control vastlegt. Een DORA-instellingenvenster op de Frameworkpagina laat je register-velden configureren zoals de naam van je entiteit en je LEI-code, en het register kun je exporteren in het formaat dat toezichthouders verwachten.
Een groot ICT-incident meld je in stappen bij je toezichthouder: een eerste melding binnen vier uur nadat je het als groot hebt geclassificeerd en uiterlijk 24 uur nadat je het ontdekte, een tussentijds verslag binnen 72 uur en een eindverslag binnen een maand. In Tidal leg je incidenten vast met tijdlijn en classificatie, zodat je die meldingen onderbouwd kunt doen.

Ja, we helpen je TLPT-programma beheren en documenteren zoals vereist door DORA. Dit omvat tests plannen met hulp van onze vertrouwde en gecertificeerde penetration testing partners, bevindingen volgen, remediatie beheren en bewijs van testactiviteiten bijhouden.

Ons platform bevat tools voor het beoordelen, monitoren en documenteren van je kritieke ICT derde partij-relaties. Dit omvat contractbeheer, service level monitoring en bijhouden van bewijs van doorlopend toezicht zoals vereist door DORA.

Ja, ons platform helpt je de documentatie en bewijs bijhouden die nodig zijn voor toezichthoudend toezicht. We helpen je compliance met DORA-eisen aantonen door heldere rapportage, audittrails en georganiseerde bewijs verzameling.