Direct naar de inhoud

ISO 27001-certificering met software en GRC-experts

De internationale standaard voor informatiebeveiliging. Tidal Control bouwt en beheert je ISMS, verzamelt bewijs automatisch en houdt je continu audit-klaar. Loop je vast, dan staat er een GRC-expert klaar.

  • 93 Annex A-controls
  • Mediaan 13 weken tot certificaat
  • Bewijs op de automaat
  • Gebouwd in de EU
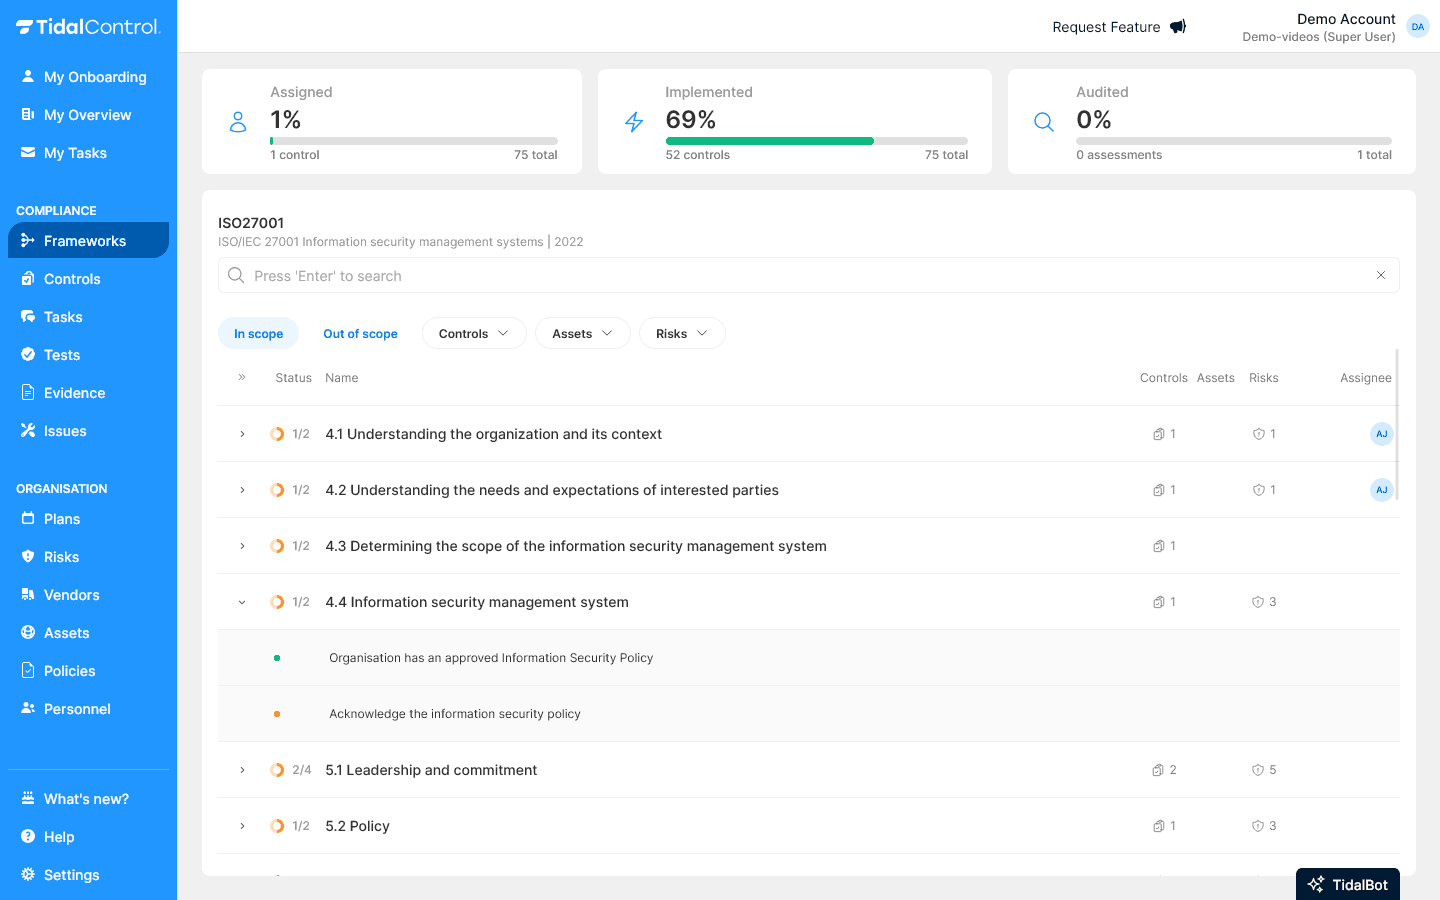
Het ISO 27001-overzicht in Tidal Control met de status van maatregelen en bewijs

Deze bedrijven regelen hun compliance met Tidal Control

  • LiveDrop logo
  • Datenna logo
  • CByte logo
  • Infradock logo
  • PoA logo
  • Floryn logo
  • ElasticScale logo
  • DebtCo logo
  • BrainStax logo
  • EnableNow logo
  • Woningnet logo
  • Nedscaper logo
  • Aivory logo
  • Fleetport logo
  • Promptwatch logo
  • Amsterdam logo

Van nulmeting tot certificaat

Bij onze klanten is de mediaan 13 weken, geen belofte van “instant compliant”. Tidal laat in elke fase zien wat er van je team wordt verwacht, en het stopt niet bij het certificaat.

  1. Week 1–2

    Nulmeting

    Scope, gap-analyse en risicoregister opzetten.

  2. Week 3–8

    Implementatie

    Beleid, controls en bewijs met sjablonen invullen.

  3. Week 9–10

    Interne audit

    Zelf toetsen en directiebeoordeling uitvoeren.

  4. Week 11

    Stage 1-audit

    Documentatie-review door de certificeerder.

  5. Week 12–13

    Stage 2 en certificaat

    Implementatie-audit en je ISO 27001-certificaat.

  6. Daarna

    Audits en sparring

    Je jaarlijkse audits voorbereid, en een sparringpartner bij nieuwe dreigingen.

Zo helpt Tidal je met alle 93 controls

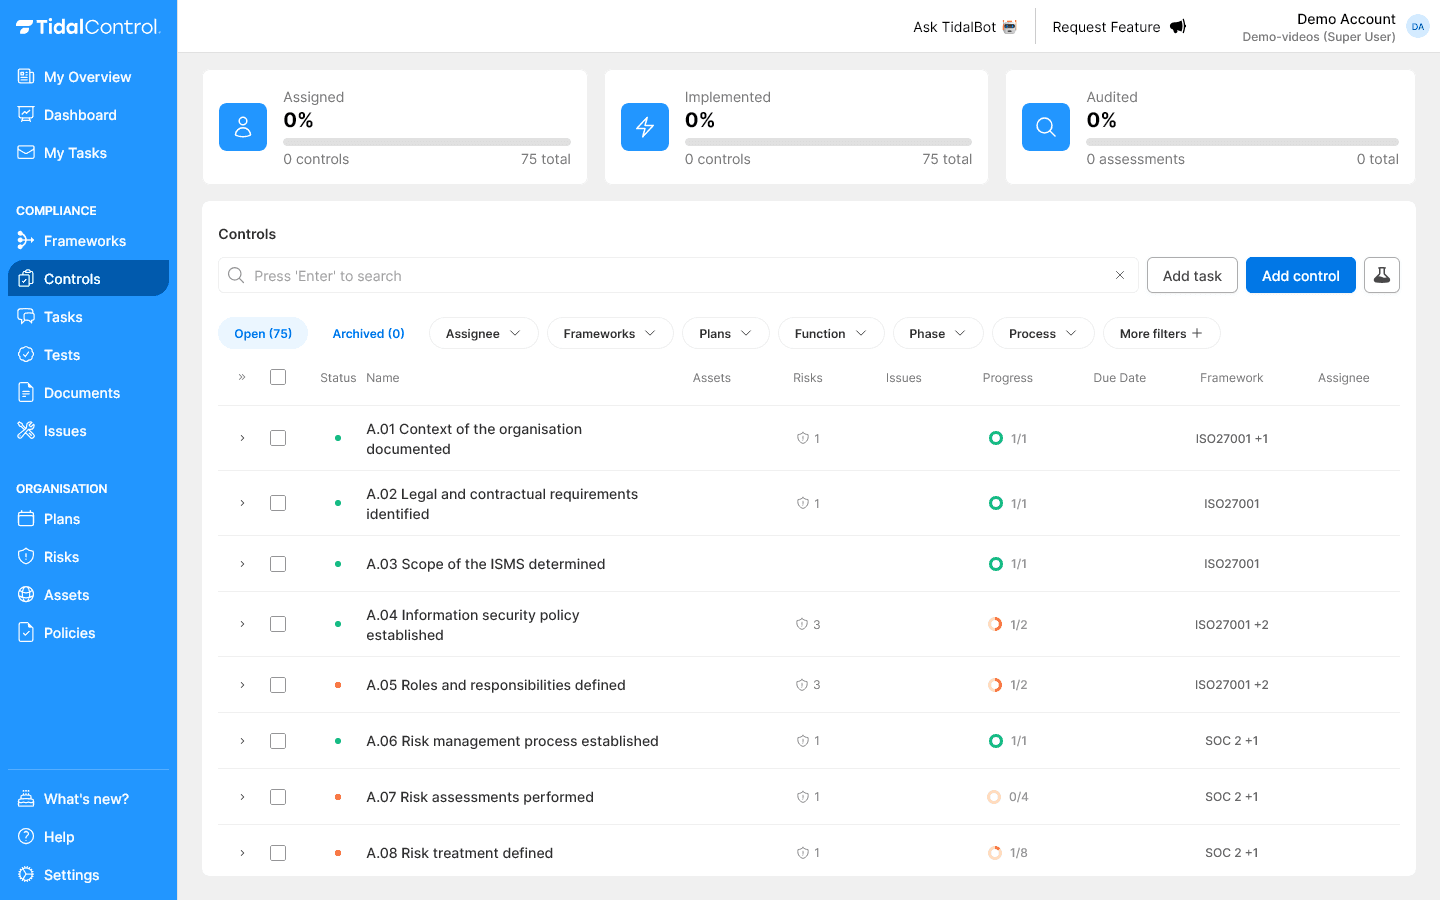
Tidal mapt elk van de 93 Annex A-controls naar de vier thema's van ISO 27001:2022. Voor elke control leg je op één plek beleid, bewijs en eigenaar vast, en zie je in één oogopslag wat nog open staat.

controls voorgemapt
93controls voorgemapt
thema's gedekt
4thema's gedekt

Annex A · 93 controls

71 op orde22 open

  • 37

    A.5

    Organisatorisch

    28 van 37 aantoonbaar op orde

  • 8

    A.6

    Mensen

    6 van 8 aantoonbaar op orde

  • 14

    A.7

    Fysiek

    11 van 14 aantoonbaar op orde

  • 34

    A.8

    Technologisch

    26 van 34 aantoonbaar op orde

ISO 27001 in het kort

ISO 27001 is de internationale norm voor informatiebeveiliging. Met het certificaat laat je klanten, partners en aanbestedende partijen zien dat je je risico's aantoonbaar beheerst, via een Information Security Management System (ISMS). Tidal Control zet dat ISMS voor je op: voorgemapte controls, kant-en-klaar beleid en bewijs uit je eigen tools, zodat je klaar bent voor de audit.

Dennis van de WielMax HovensMartijn Sprengers
Gecontroleerd door Dennis, Max en MartijnOprichters van Tidal Control, samen 45 jaar ervaring in IT-auditing en compliance
  • Win aanbestedingen met certificering als eis
  • Laat klanten zien dat hun data veilig is
  • Minder kans op datalekken en incidenten
  • Een basis voor de AVG en NIS2
  • Inzicht in je risico's, geen verrassingen

Zo werk je in Tidal aan ISO 27001

Van risicobeoordeling tot leveranciersbeheer: elk onderdeel van je ISMS op één plek.

Risicobeoordeling

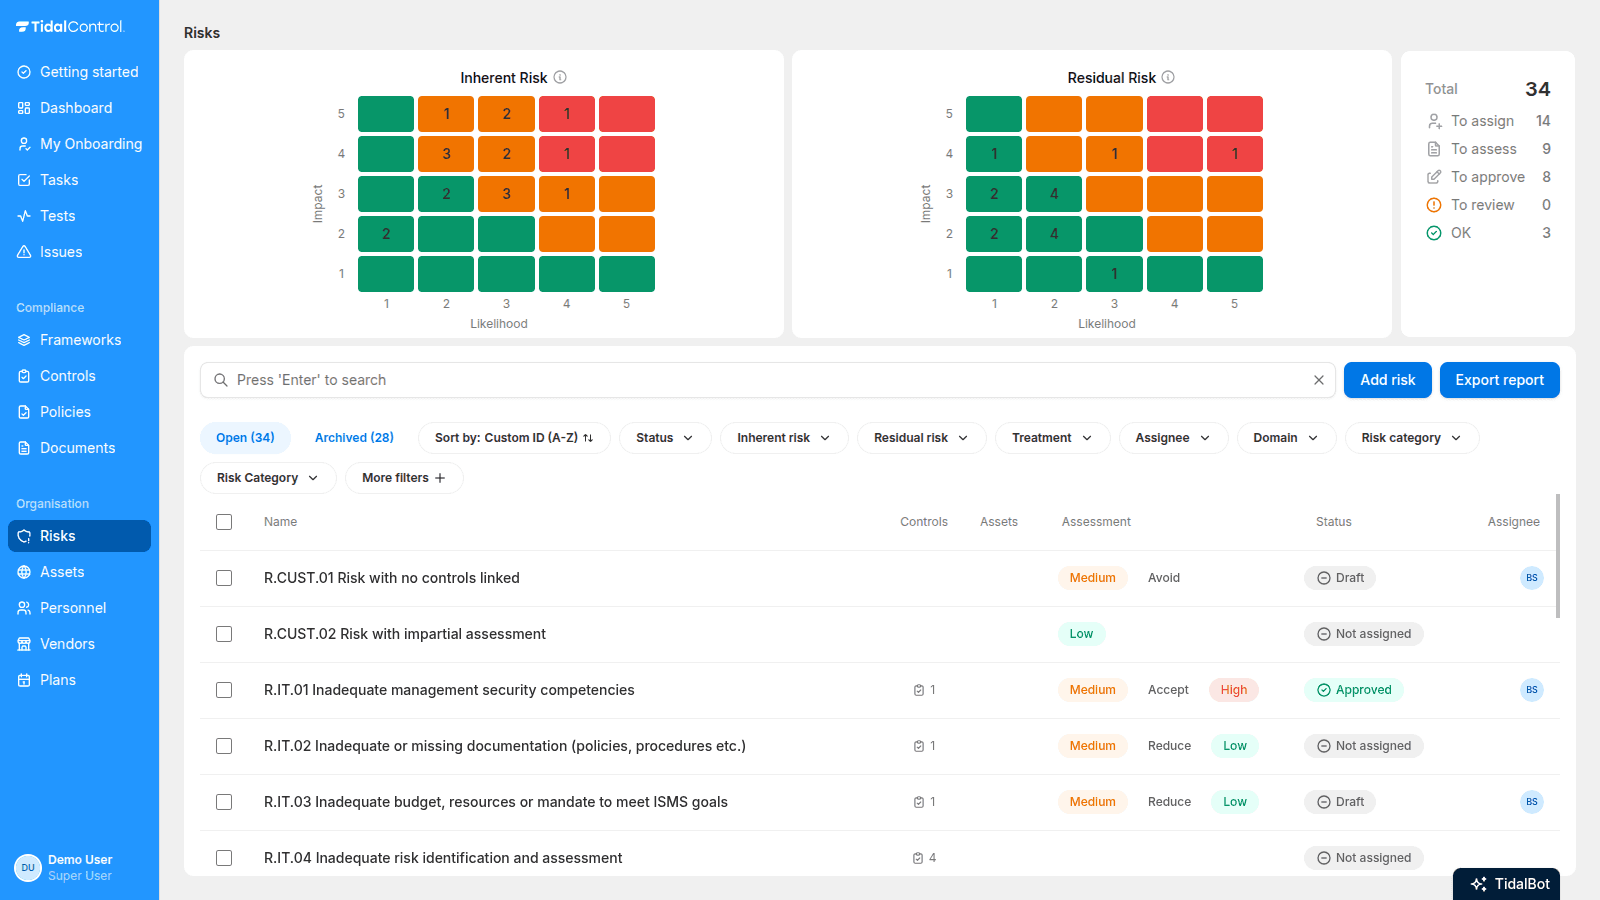
Risicobeoordelingen die werken

Transformeer risicobeoordeling van een tijdrovende taak naar een begeleid proces dat jouw bedrijf helpt groeien. Ons AI-aangedreven platform leert van de context van jouw bedrijf om risico's te beoordelen en te beheren - zelfs als je nieuw bent in het proces.

Risicobeoordeling in Tidal ControlRisicobeoordelingen die werken
Beheersmaatregelen

Beheersmaatregelen die werken zoals je dat wilt

Vereenvoudig het beheer van beheersmaatregelen met flexibele, automatiseringsklare tools die zich aanpassen aan jouw behoeften. Begin met onze bibliotheek of bouw jouw eigen maatregelen - hoe dan ook krijg je krachtige automatisering, duidelijk eigenaarschap en realtime inzichten.

Beheersmaatregelen in Tidal ControlBeheersmaatregelen die werken zoals je dat wilt

Policy center

Beleid zonder gedoe

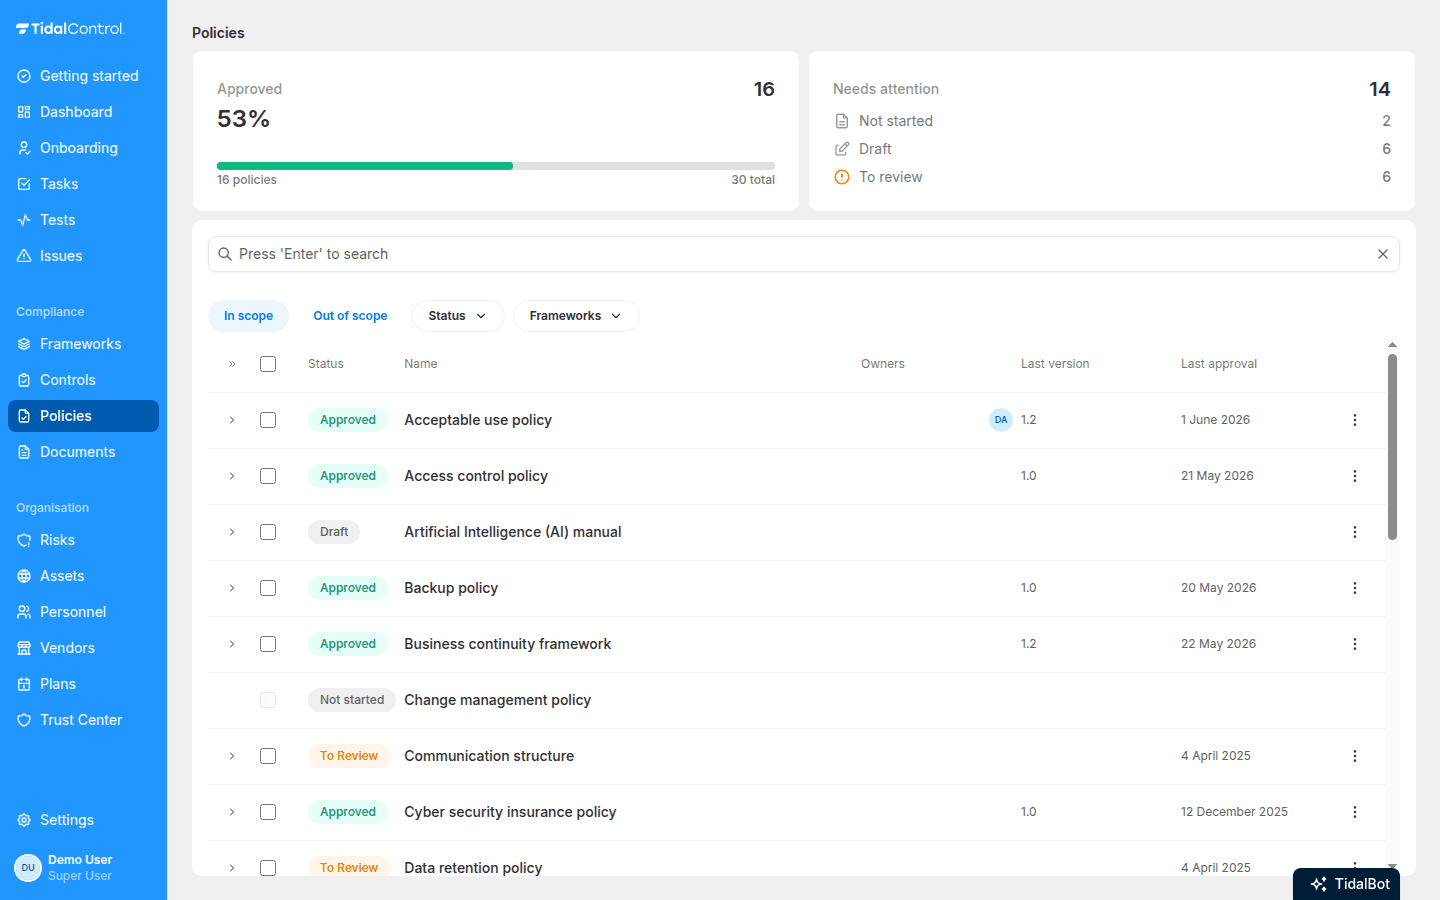
Transformeer beheer van beleidsdocumenten van een complexe, tijdrovende taak naar een geautomatiseerd proces dat meegroeit met jouw bedrijf. Begin met onze voorgeschreven beleidsdocumenten ontworpen voor moderne bedrijven, of importeer jouw bestaande documenten - hoe dan ook profiteer je van slimme automatisering die alles op koers houdt.

Policy center in Tidal ControlBeleid zonder gedoe

Leveranciersbeheer

Leveranciersbeoordeling die écht werkt

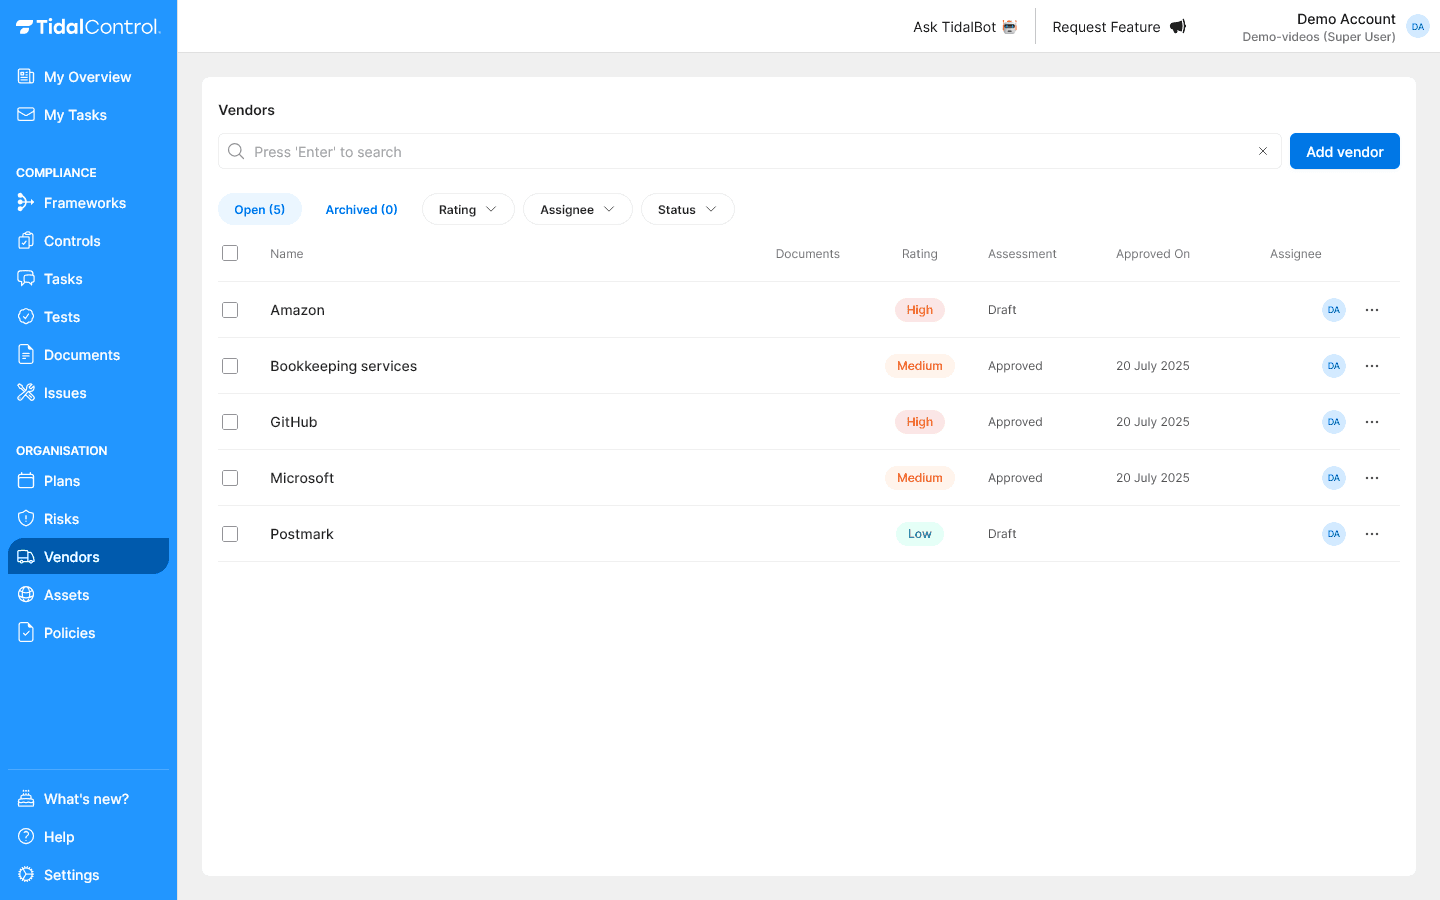
Transformeer leveranciersbeheer van een tijdrovende taak naar een geautomatiseerd proces dat jouw bedrijf helpt groeien. Voeg leveranciers toe in seconden met onze vendor database die automatisch alle belangrijke gegevens invult, van privacy policies tot SOC2 rapporten. Ons slimme systeem beoordeelt vervolgens automatisch risico's en helpt je de juiste beslissingen nemen.

Leveranciersbeheer in Tidal ControlLeveranciersbeoordeling die écht werkt

Issues

Volg en los afwijkingen op - alles op één plek

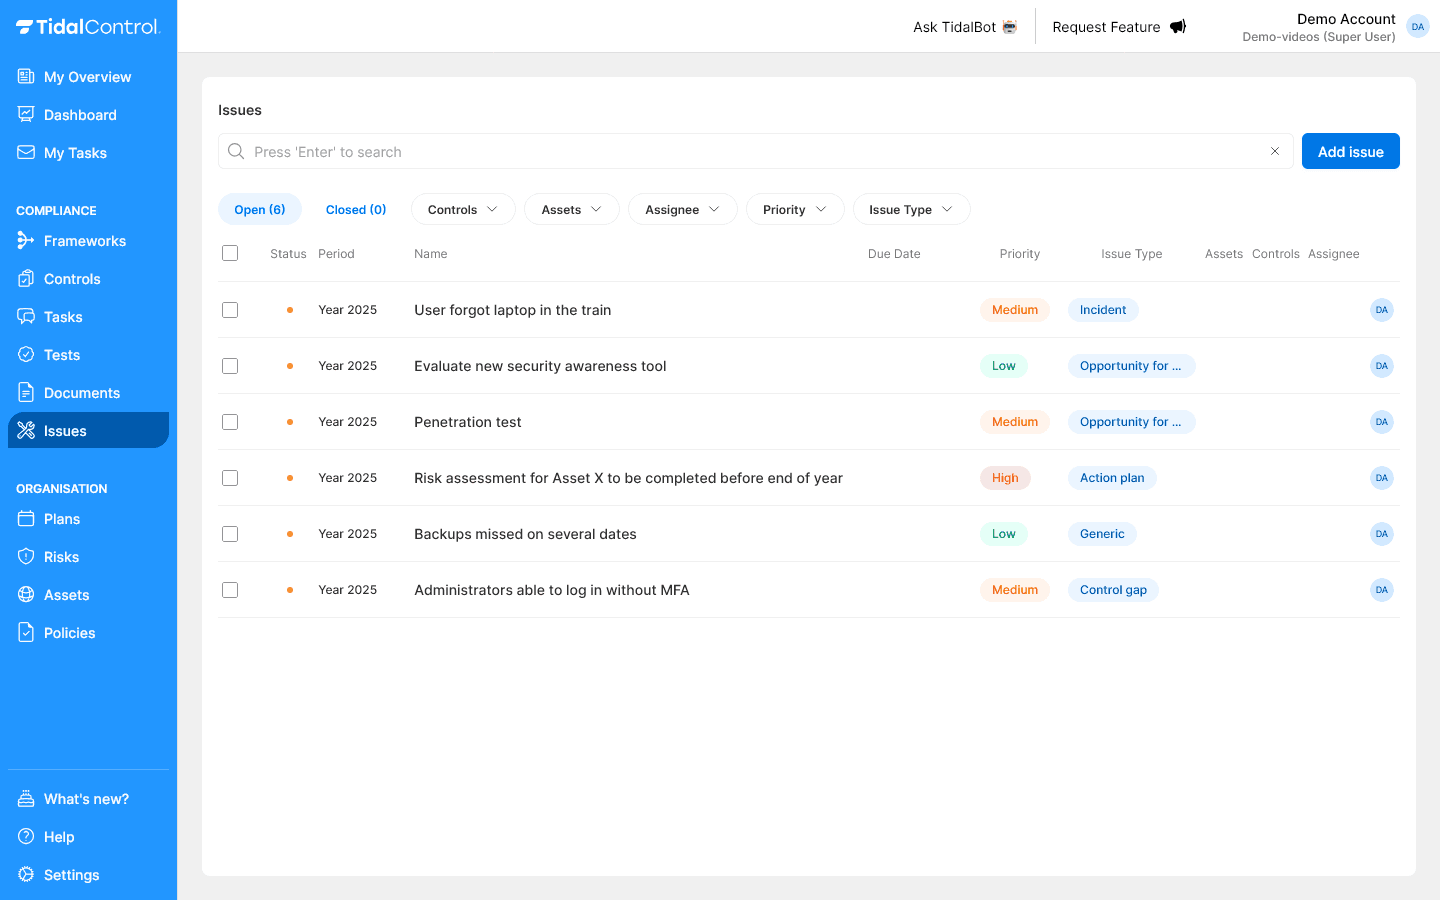
Vereenvoudig het beheer van afwijkingen met een gecentraliseerd systeem dat alles behandelt, van auditbevindingen tot verbetermogelijkheden. Houd jouw team op één lijn en zorg ervoor dat niets wordt gemist met duidelijk eigenaarschap, prioriteiten en geautomatiseerde tracking.

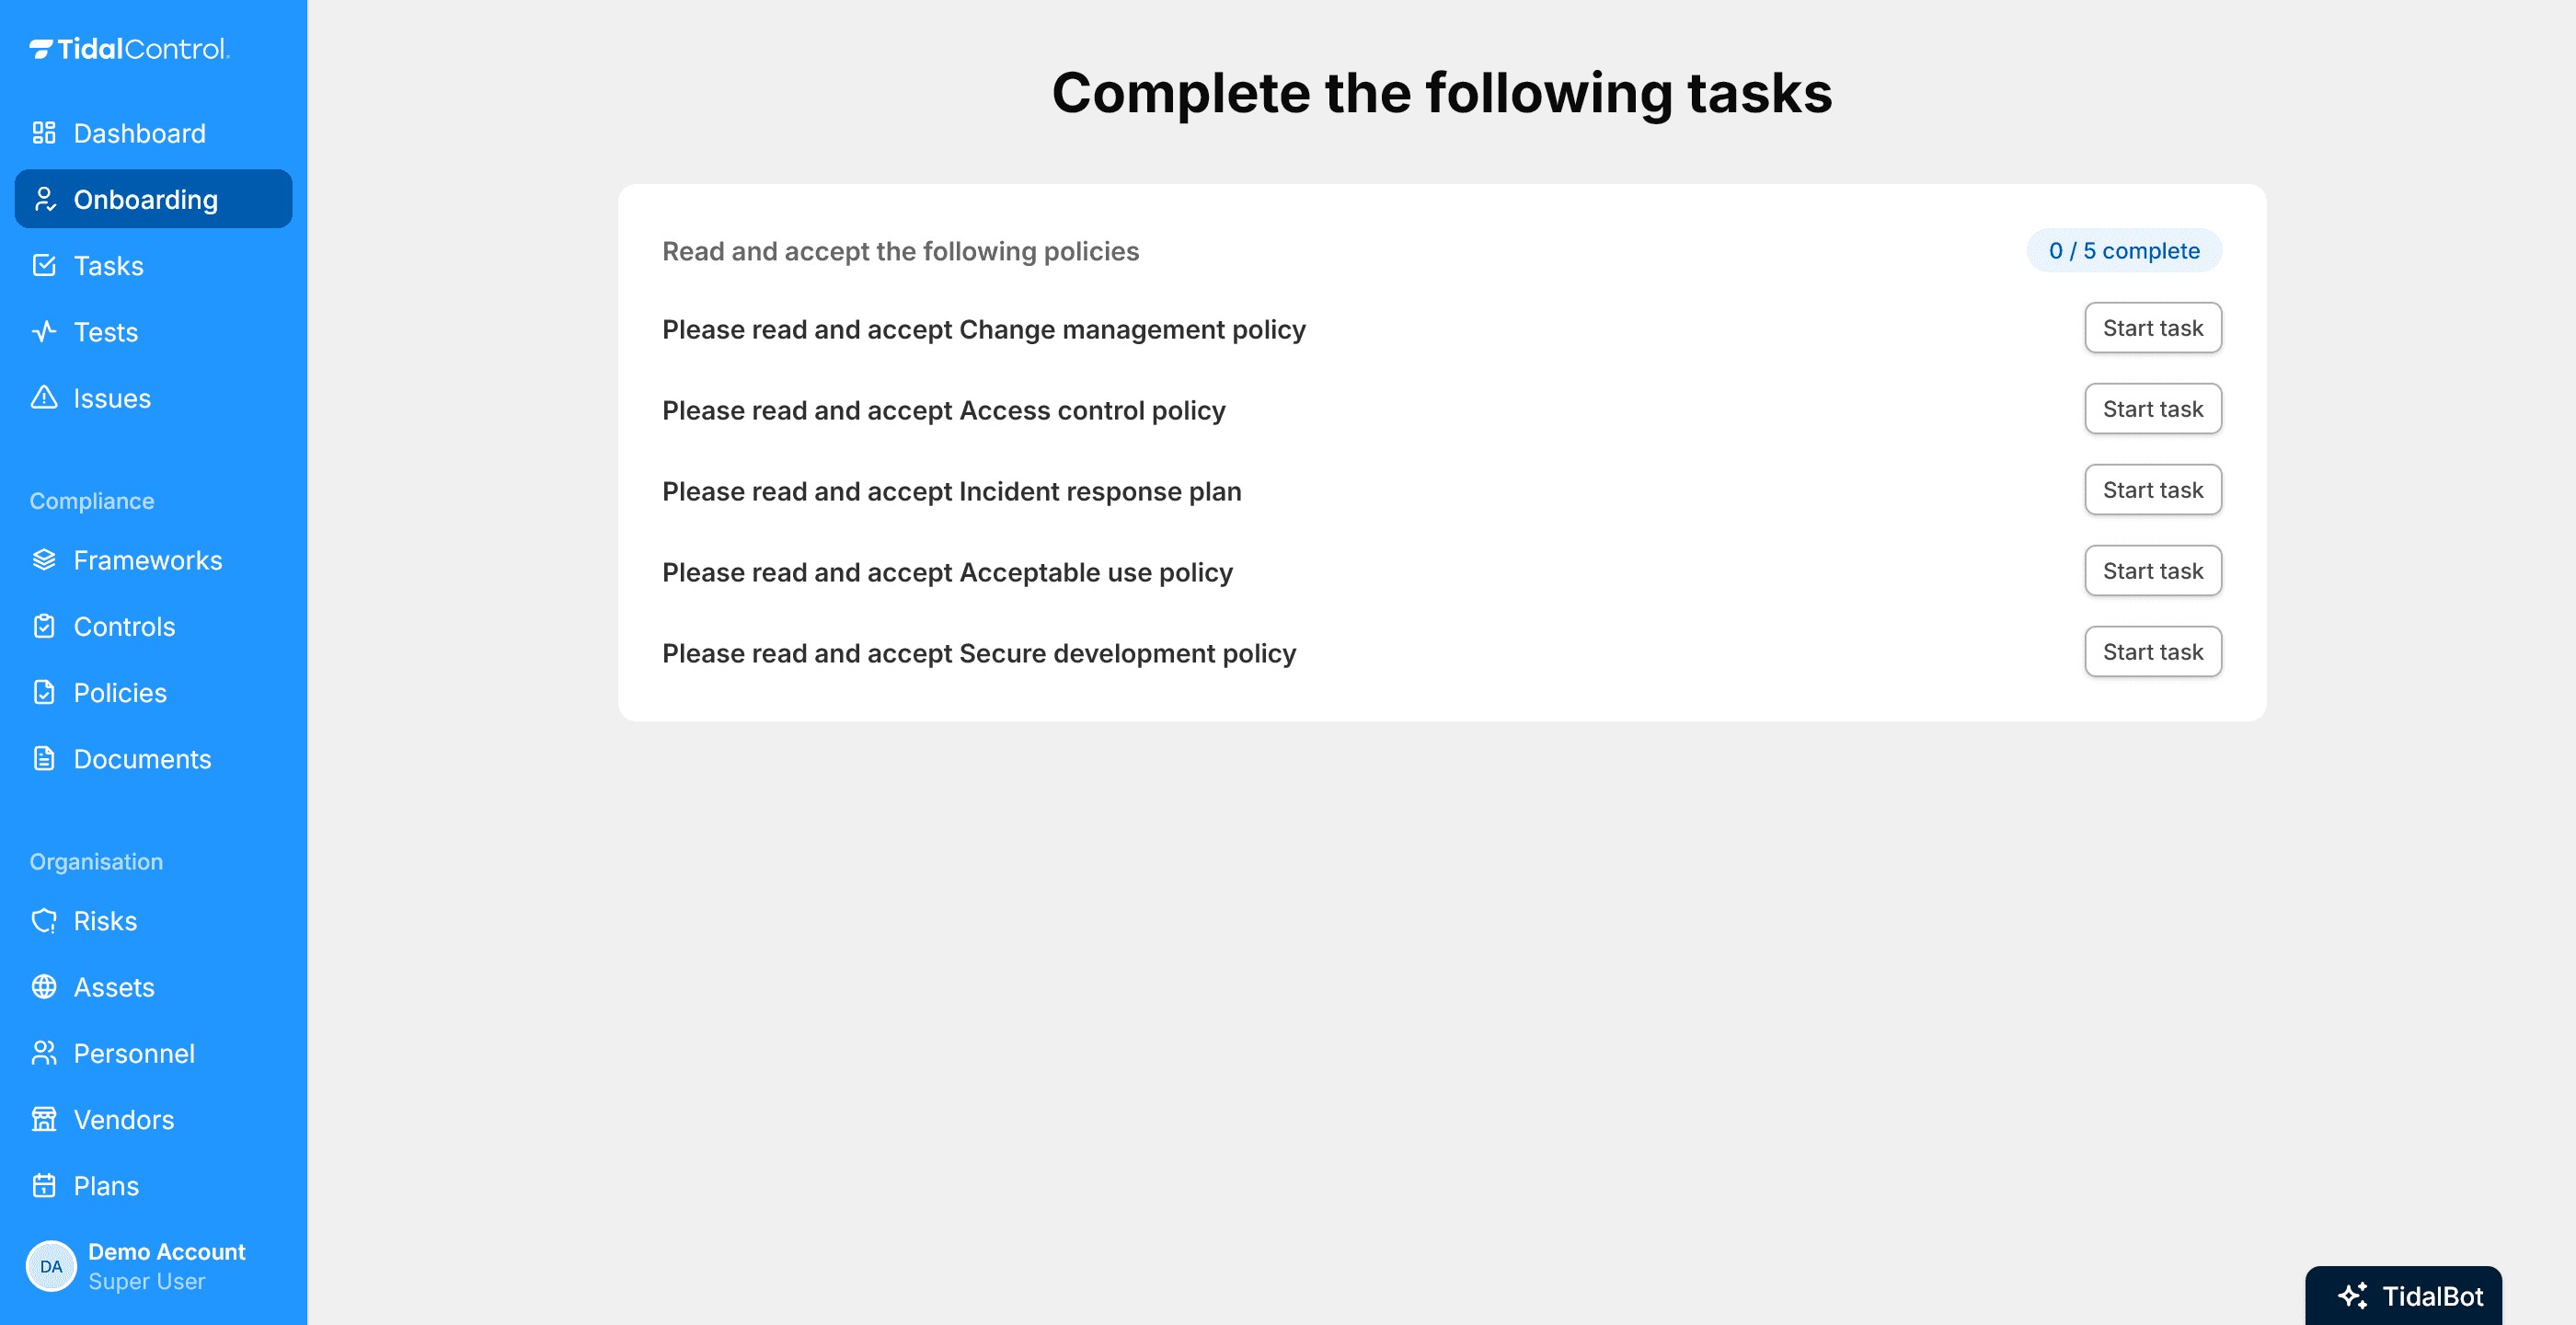
Issues in Tidal ControlVolg en los afwijkingen op - alles op één plek

Personeel & onboarding

Medewerker-compliance zonder spreadsheet

De Personeel-module maakt van medewerker-compliance (onboarding, policy-acknowledgements, rolverdeling) een self-service flow voor je team. Geen e-mails meer najagen of een aparte spreadsheet bijhouden van wie welk beleid heeft geaccepteerd.

Personeel & onboarding in Tidal ControlMedewerker-compliance zonder spreadsheet

AI-assistent

Compliance-werk met AI aan je zijde

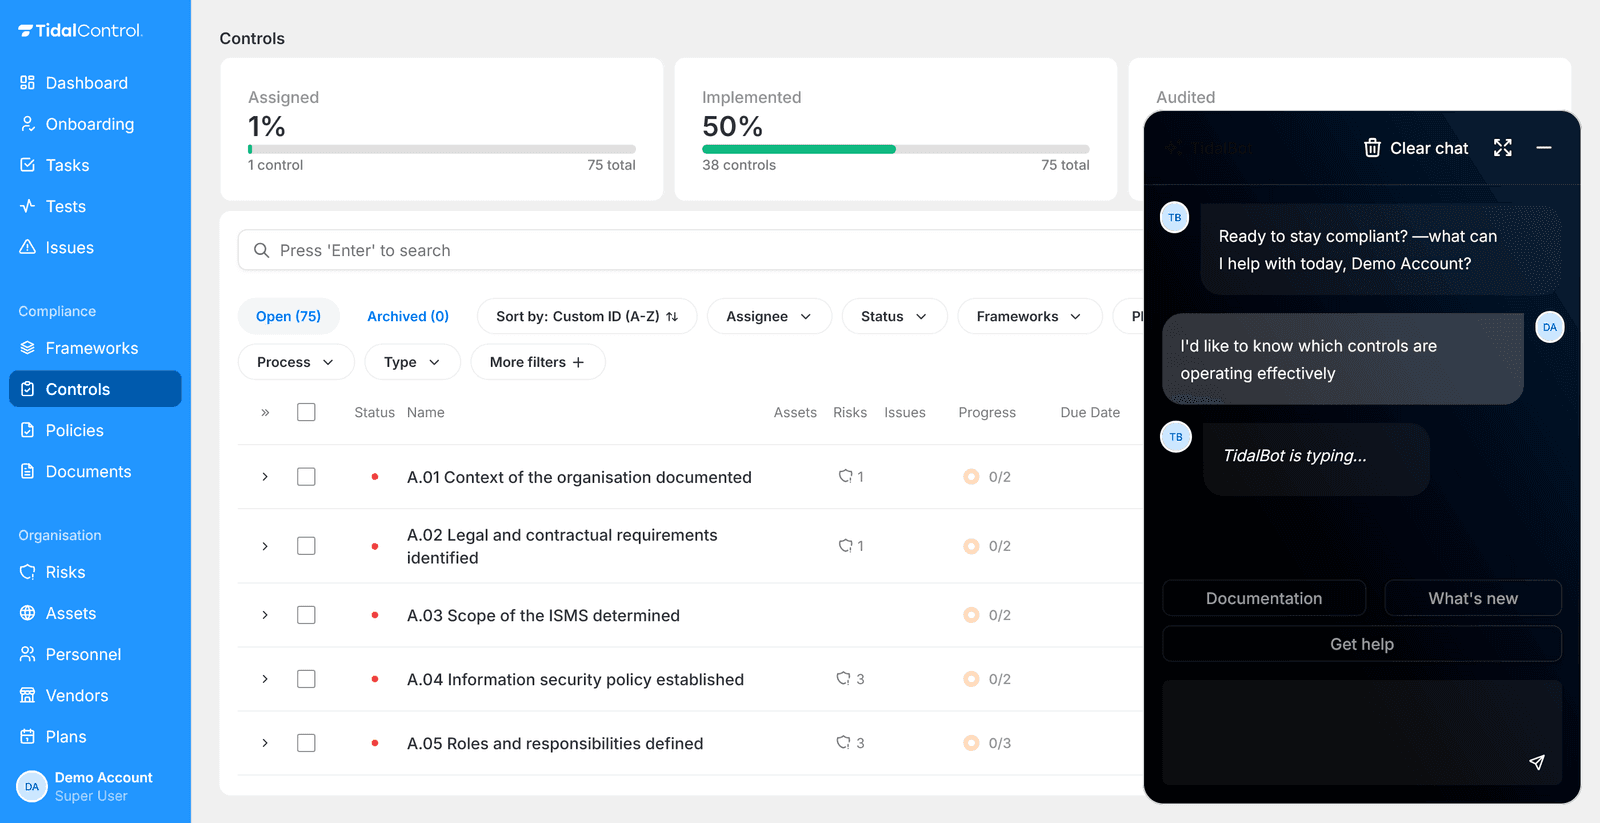
Tidal AI helpt je team sneller te werken aan de taken die voorheen dagen duurden: risicobeoordelingen, business impact analyses, beleid opstellen, controls mappen. En met de Model Context Protocol (MCP) integratie kun je je hele compliance-omgeving aansturen vanuit Claude, ChatGPT, Codex of VS Code, binnen de rechten van jouw rol.

AI-assistent in Tidal ControlCompliance-werk met AI aan je zijde

Integraties

Automatisering maakt het leven leuker!

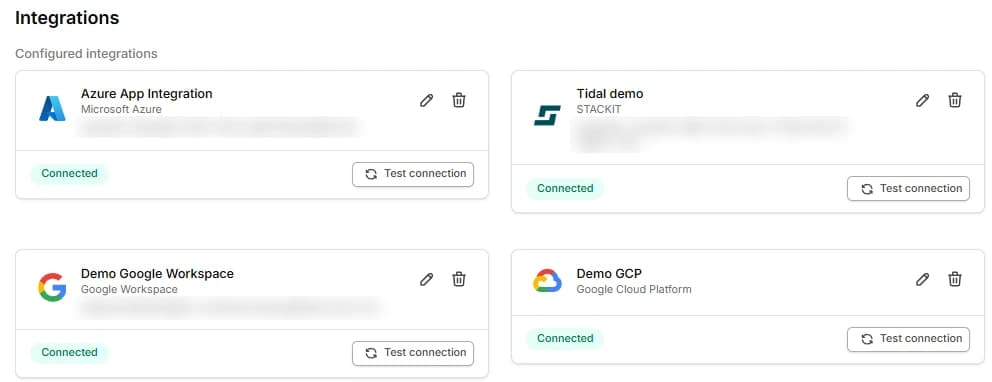
Onze integraties verzamelen en evalueren bewijsmateriaal voor je, waardoor je tijd bespaart bij het maken van systeemrapporten en screenshots elke keer dat je een control test moet uitvoeren.

Integraties in Tidal ControlAutomatisering maakt het leven leuker!

Manueel vs. met Tidal Control
  • Bewijs verzamelen

    Handmatig

    Handmatig screenshots per control
    Met Tidal
    Automatisch uit je tools

  • Controls beheren

    Handmatig

    Spreadsheet met 93 rijen

    Met Tidal

    Voorgemapt met eigenaars

  • Audit-voorbereiding

    Handmatig

    Weken puzzelen vlak voor de audit

    Met Tidal

    Altijd audit-klaar

  • Bewijs actueel houden

    Handmatig

    Vervalt tussen audits

    Met Tidal

    Continue monitoring

  • Doorlooptijd

    Handmatig

    Hangt af van wie er tijd voor heeft

    Met Tidal

    Mediaan 13 weken tot certificaat

Testimonials

Wat onze klanten zeggen

Met één druk op de knop toetsen we met één test van Tidal tientallen disks op encryptie. Handmatig zou dat veel tijd kosten.

Profielfoto van Chiel Bos
Chiel Bos
COO·CBYTE
CBYTE logo

Bekijk alle succesverhalen

Integreer met je bestaande tools

ISO 27001 software en certificering

Veel ISO 27001 software richt zich op het invullen van templates en het afvinken van controles voor de audit. Dat helpt bij de start, maar biedt onvoldoende ondersteuning zodra processen wijzigen, risico’s veranderen of meerdere normen tegelijk moeten worden beheerd.

Effectieve ISO 27001 software verbindt risicoanalyse, Annex A controls en de Statement of Applicability met dagelijkse processen en eigenaarschap. Hierdoor is altijd inzichtelijk welke maatregelen van toepassing zijn, waarom ze gekozen zijn en hoe ze worden opgevolgd.

Door controls continu te monitoren en bewijs automatisch vast te leggen, blijft ISO 27001 actueel. Compliance wordt geen periodieke inspanning, maar een doorlopend proces dat meebeweegt met de organisatie en haar risicoprofiel.

Veelgestelde vragen

De kosten bestaan uit twee delen die weinig met elkaar te maken hebben. De audit koop je in bij een geaccrediteerde certificerende instelling, die per auditdag rekent; hoeveel dagen dat zijn volgt uit je omvang en de scope van je ISMS. Daar komt elk jaar een controle-audit bij, en elke drie jaar een hercertificering. Het grootste deel van de kosten zit meestal in de implementatie: de tijd die je eigen team kwijt is aan risicobeoordeling, beheersmaatregelen, beleid en bewijs. Vraag een offerte op basis van je eigen scope, want een standaardtarief bestaat niet.

Eerst bepaal je de scope: welk deel van de organisatie, welke systemen en welke informatie onder het ISMS vallen. Daarna doe je een risicobeoordeling en kies je per risico welke beheersmaatregelen uit Annex A je toepast, met een onderbouwing voor wat je overslaat. Die keuzes leg je vast in een verklaring van toepasselijkheid. Vervolgens moet het systeem ook echt draaien: beleid vastgesteld, bewijs verzameld, een interne audit uitgevoerd en een directiebeoordeling gehouden. Pas dan schakel je een geaccrediteerde certificerende instelling in, die in twee stappen toetst: Stage 1 op je documentatie, Stage 2 op de werking in de praktijk.

Voor een groot deel. Beide leunen op dezelfde beheersmaatregelen als ISO 27001. In de contentbibliotheek van Tidal (stand september 2026) zijn alle 131 clausules van NEN 7510 gekoppeld aan beheersmaatregelen die ook onder ISO 27001 vallen, en geldt hetzelfde voor alle 67 clausules van het NIS2-keurmerk op het hoogste niveau, dat de lagere niveaus omvat. Andersom raken 85 van de 93 Annex A-maatregelen uit ISO 27001 minstens één clausule van dat keurmerk. Een koppeling betekent dat dezelfde maatregel beide normen raakt, niet dat je automatisch voldoet: de certificerende instelling toetst per norm of het in de praktijk werkt.

Nee, ISO 27001 is een vrijwillige norm. In de praktijk wordt hij vaak alsnog geëist, meestal door een klant in een aanbesteding of een contract. Daarnaast stellen NIS2 en DORA eisen aan informatiebeveiliging die dicht bij ISO 27001 liggen zonder de norm zelf voor te schrijven, zodat een ISMS je ook daar vooruithelpt. In de Nederlandse zorg geldt bovendien NEN 7510, die op ISO 27001 is gebaseerd.

Een onafhankelijke, geaccrediteerde certificerende instelling, met Nederlandse auditors. Tidal certificeert je niet zelf, en juist daardoor zegt het certificaat iets: een auditor zonder belang bij de uitkomst toetst of je ISMS in de praktijk werkt. Tidal zorgt dat je daar klaar voor bent. Onze klanten hebben meer dan 50 audits gehaald, met gemiddeld 0 tot 2 bevindingen.

Veel organisaties behalen certificering binnen 3-5 maanden met ons platform. Dit omvat het opzetten van je ISMS, implementeren van beheermaatregelen en uitvoeren van interne audits. Onze voorgebouwde content en automatiseringstools verkorten de tijd die normaal nodig is voor certificering aanzienlijk.

Ja, ons platform begeleidt je door het scoping-proces met sjablonen en best practices. We helpen je relevante bedrijfsmiddelen, processen en locaties te identificeren voor je ISMS-scope, zodat deze passend is voor je organisatie en tegelijkertijd beheersbaar blijft.

Ons platform bevat een risicobeoordelingsmodule met vooraf geïdentificeerde risico's en beheermaatregelen. Het AI-systeem leert van je context om relevante risico's en beheermaatregelen voor te stellen, terwijl automatisering je helpt risicobehandeling en herbeoordeling in de tijd te volgen.

Ja, we bieden alle vereiste ISO 27001 documentatiesjablonen, inclusief beleidslijnen, procedures en registraties. Deze sjablonen zijn aanpasbaar aan jouw behoeften terwijl ze voldoen aan alle ISO 27001 documentatie-eisen.

We helpen je voorbereiden op zowel Stage 1 als Stage 2 audits met pre-audit beoordelingen en gap analyses. Ons platform organiseert je bewijs en documentatie in een auditor-vriendelijk formaat, waardoor het certificeringsproces soepeler verloopt.

Ons platform automatiseert veel onderhoudstaken zoals bewijs verzamelen, beheersmaatregelen testen en reviews inplannen. Je ontvangt automatische meldingen voor komende reviews, potentiële tekortkomingen en vereiste acties, waardoor je certificering met minder moeite behoudt.