Direct naar de inhoud

NIS2 en de Cyberbeveiligingswet aantoonbaar op orde

De Cyberbeveiligingswet geldt sinds 15 augustus 2026. Tidal Control helpt je bepalen of je eronder valt, richt de maatregelen uit de zorgplicht in en legt bewijs en incidenten vast, zodat je het kunt laten zien aan bestuur en toezichthouder.

  • Zorgplicht uit artikel 21
  • Meldproces binnen 24 uur
  • Hergebruik je ISO 27001-werk
  • Gebouwd in de EU
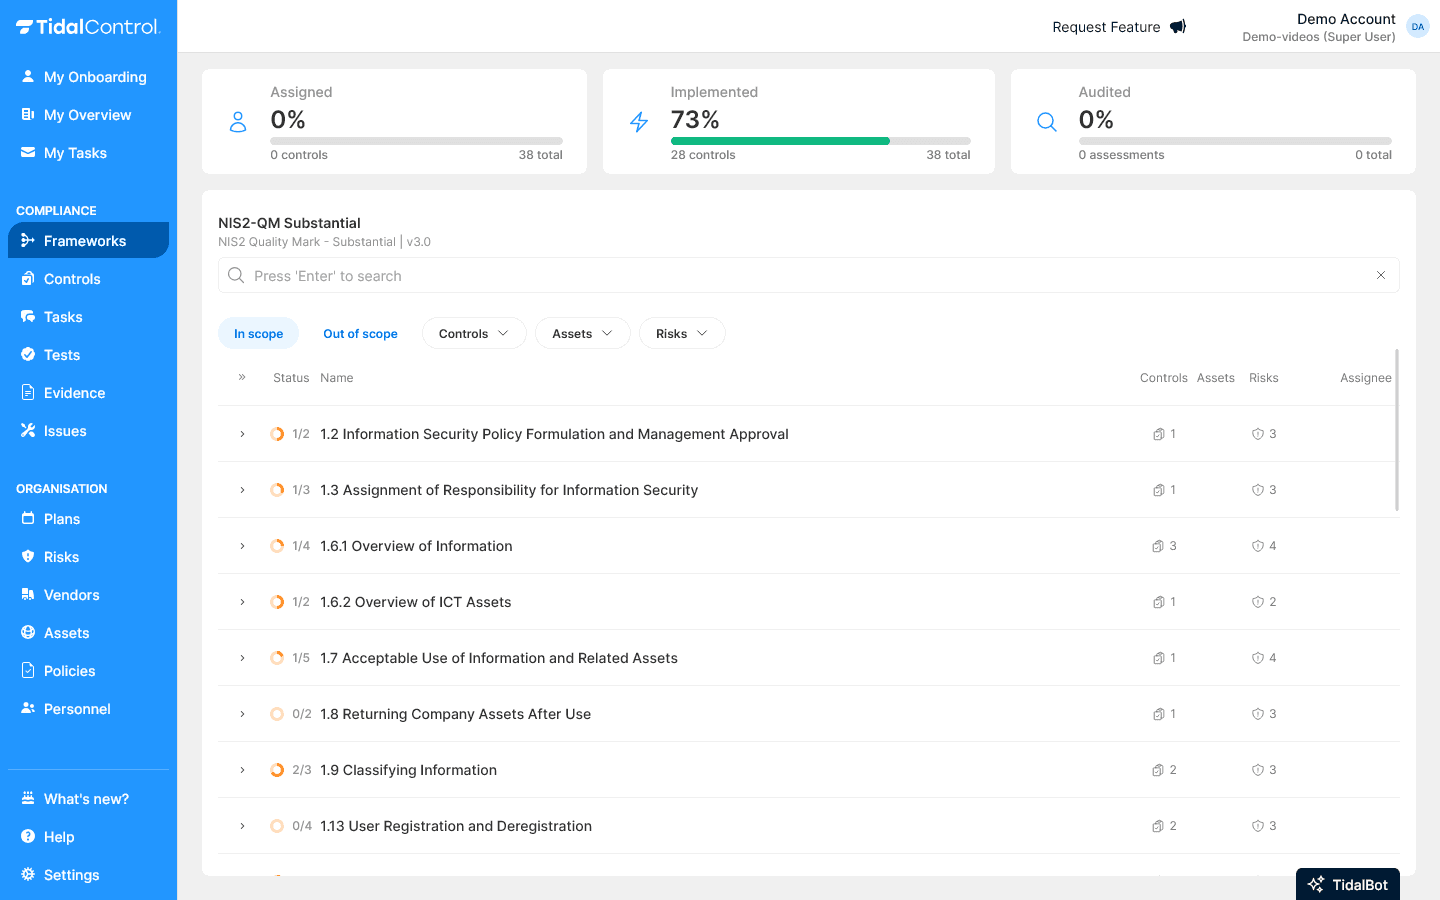
Het NIS2-overzicht in Tidal Control met de status van maatregelen en bewijs

Deze bedrijven regelen hun compliance met Tidal Control

  • LiveDrop logo
  • Datenna logo
  • CByte logo
  • Infradock logo
  • PoA logo
  • Floryn logo
  • ElasticScale logo
  • DebtCo logo
  • BrainStax logo
  • EnableNow logo
  • Woningnet logo
  • Nedscaper logo
  • Aivory logo
  • Fleetport logo
  • Promptwatch logo
  • Amsterdam logo

Van scope tot aantoonbaar voldoen

NIS2 kent geen certificaat. Je moet kunnen laten zien dat je maatregelen passend zijn en dat je ze bijhoudt. Tidal laat per stap zien wat er van je team wordt verwacht.

  1. Stap 1

    Val je eronder?

    Sector en omvang bepalen of je een essentiële of belangrijke entiteit bent.

  2. Stap 2

    Registratie

    Aanmelden in het entiteitenregister via Mijn.NCSC.nl.

  3. Stap 3

    Risicoanalyse

    Netwerk- en informatiesystemen, dreigingen en leveranciers in kaart.

  4. Stap 4

    Maatregelen

    De zorgplicht invullen met beleid, controls en bewijs.

  5. Stap 5

    Meldproces

    Klaar om een significant incident binnen 24 uur te melden.

  6. Daarna

    Toezicht en herziening

    Maatregelen jaarlijks herzien, bestuur geïnformeerd, en een sparringpartner bij nieuwe dreigingen.

Zo helpt Tidal je met de zorgplicht

Artikel 21 van NIS2 noemt tien onderwerpen waarvoor je passende maatregelen moet nemen. Tidal bundelt ze in zes blokken en zet ze voor je klaar, met per maatregel een eigenaar, beleid en bewijs.

onderwerpen uit artikel 21
10onderwerpen uit artikel 21
clausules NIS2 Keurmerk gekoppeld aan ISO 27001
67clausules NIS2 Keurmerk gekoppeld aan ISO 27001

Zorgplicht, artikel 21 lid 2

  • a, f

    Risicoanalyse en beleid

    Een risicoanalyse die je beleid onderbouwt, en toetsen of je maatregelen werken.

  • b, c

    Incidenten en continuïteit

    Incidenten afhandelen, back-ups, herstel en crisisbeheer, getest en vastgelegd.

  • d

    Toeleveringsketen

    Per leverancier het risico, de afspraken en een herbeoordeling.

  • e

    Aanschaf en ontwikkeling

    Beveiliging bij nieuwe systemen, inclusief omgang met kwetsbaarheden.

  • g, i

    Mensen en toegang

    Training en cyberhygiëne, wie toegang heeft tot welke systemen, en je bedrijfsmiddelen.

  • h, j

    Versleuteling en MFA

    Versleuteling van gegevens, meerfactorauthenticatie en beveiligde communicatie.

NIS2 in het kort

NIS2 is de Europese richtlijn voor cybersecurity van organisaties in kritieke en belangrijke sectoren. In Nederland is hij uitgewerkt in de Cyberbeveiligingswet (Cbw), die sinds 15 augustus 2026 geldt voor ruim achtduizend organisaties in achttien sectoren. De wet legt drie plichten op: registreren, een zorgplicht met passende maatregelen, en een meldplicht voor significante incidenten. Het bestuur is eindverantwoordelijk.

Dennis van de WielMax HovensMartijn Sprengers
Gecontroleerd door Dennis, Max en MartijnOprichters van Tidal Control, samen 45 jaar ervaring in IT-auditing en compliance
  • Aantoonbaar voldoen richting toezichthouder
  • Een bestuur dat weet waar het voor tekent
  • Antwoord op de vragen van klanten die zelf onder NIS2 vallen
  • Minder kans op incidenten en uitval
  • Werk dat ook telt voor ISO 27001

Zo werk je in Tidal aan NIS2

Van risicoanalyse tot incidentmelding: elke plicht uit de Cyberbeveiligingswet op één plek.

Risicobeoordeling

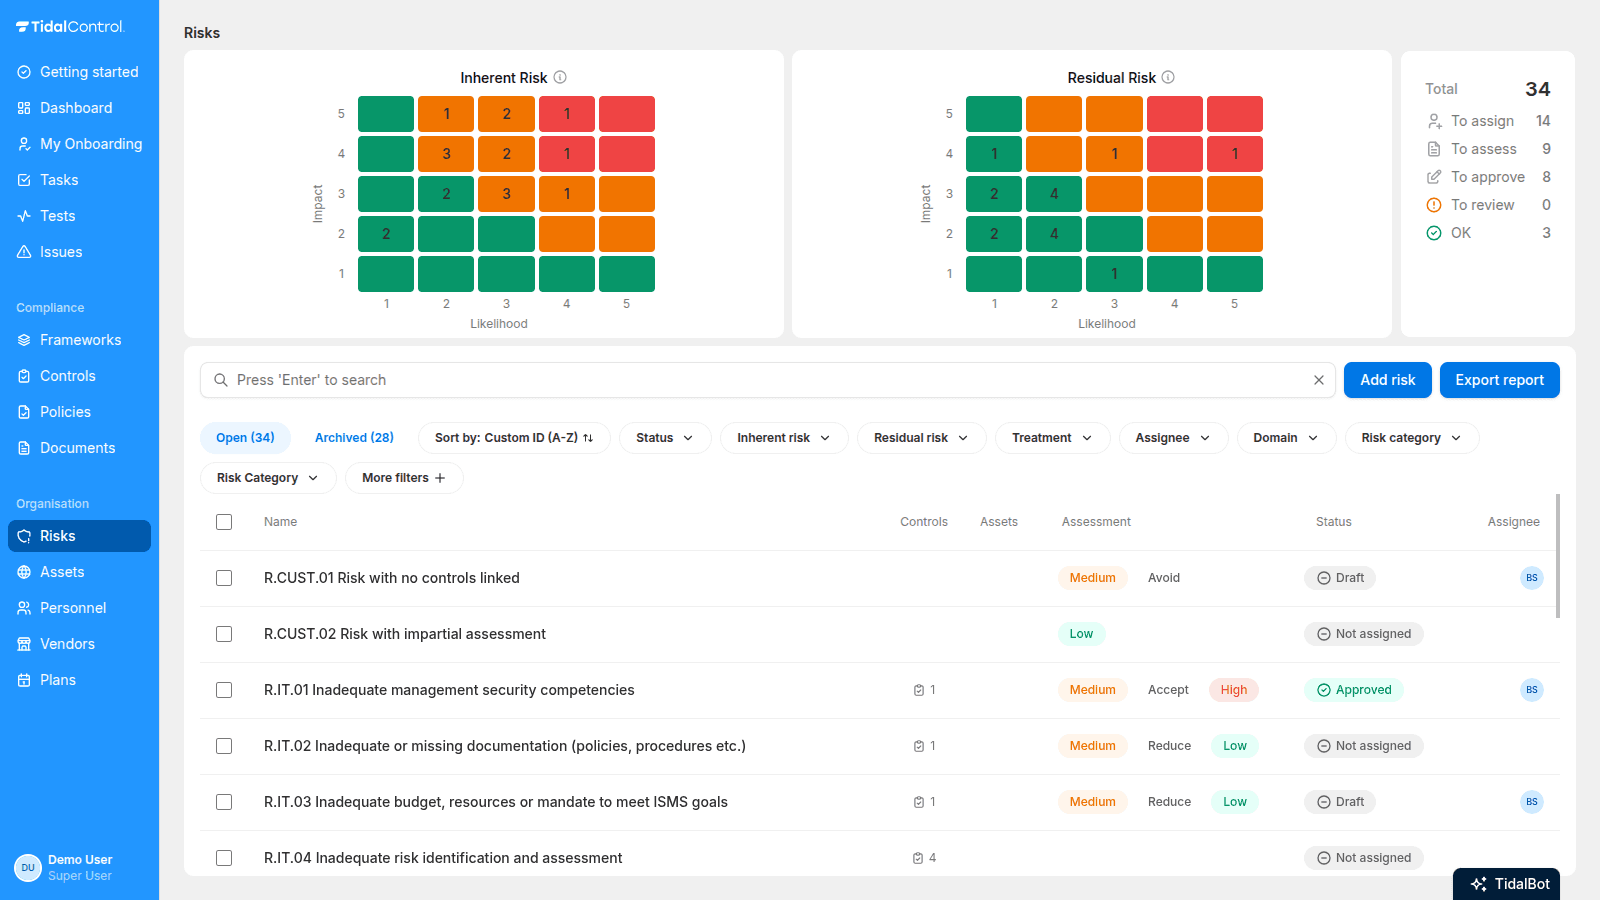
Risicobeoordelingen die werken

Transformeer risicobeoordeling van een tijdrovende taak naar een begeleid proces dat jouw bedrijf helpt groeien. Ons AI-aangedreven platform leert van de context van jouw bedrijf om risico's te beoordelen en te beheren - zelfs als je nieuw bent in het proces.

Risicobeoordeling in Tidal ControlRisicobeoordelingen die werken
Beheersmaatregelen

Beheersmaatregelen die werken zoals je dat wilt

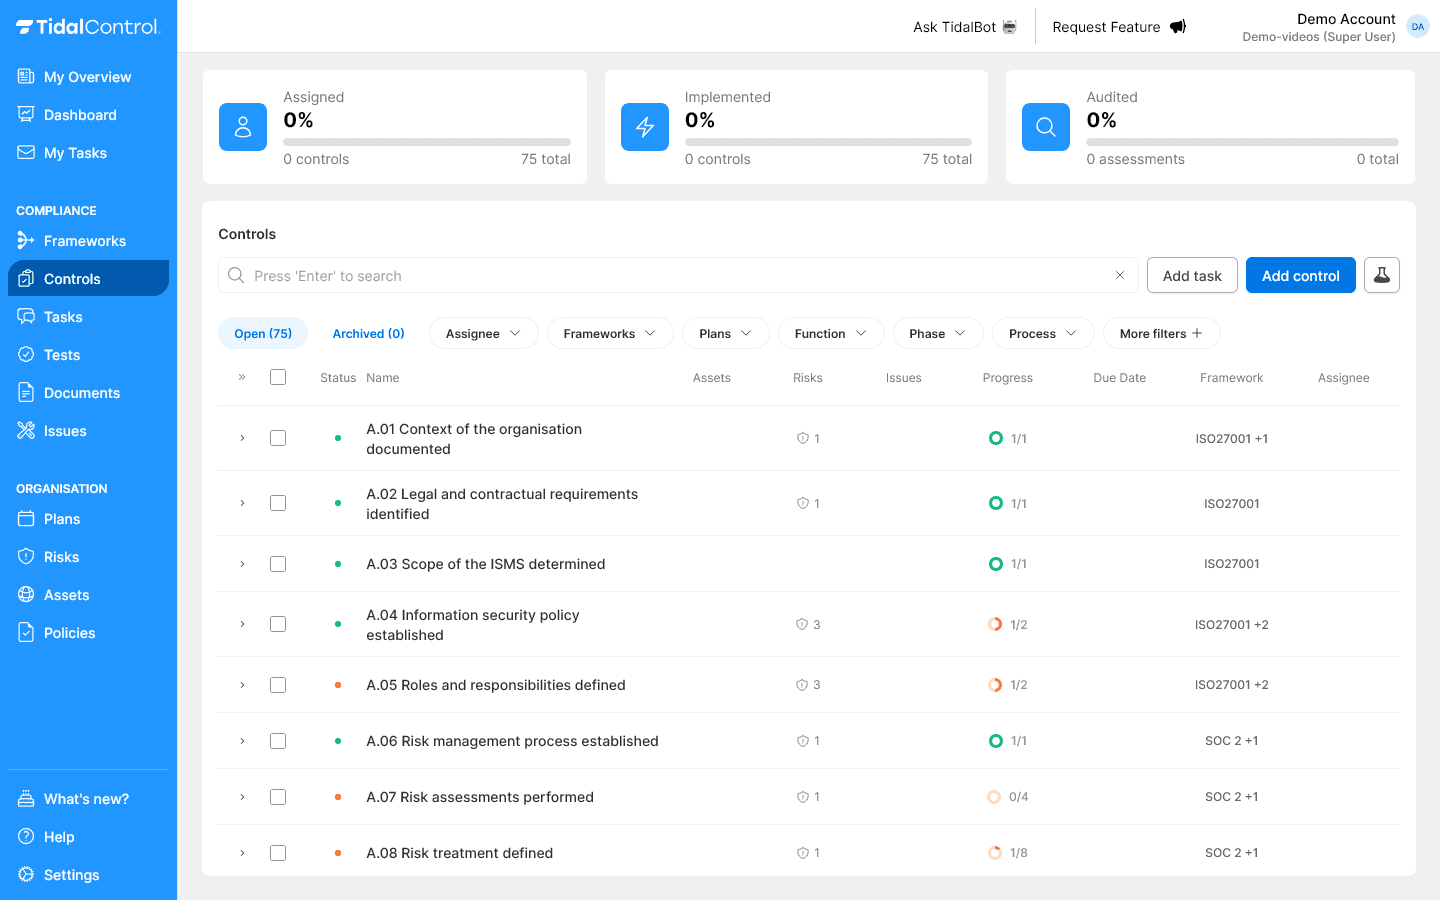
Vereenvoudig het beheer van beheersmaatregelen met flexibele, automatiseringsklare tools die zich aanpassen aan jouw behoeften. Begin met onze bibliotheek of bouw jouw eigen maatregelen - hoe dan ook krijg je krachtige automatisering, duidelijk eigenaarschap en realtime inzichten.

Beheersmaatregelen in Tidal ControlBeheersmaatregelen die werken zoals je dat wilt

Issues

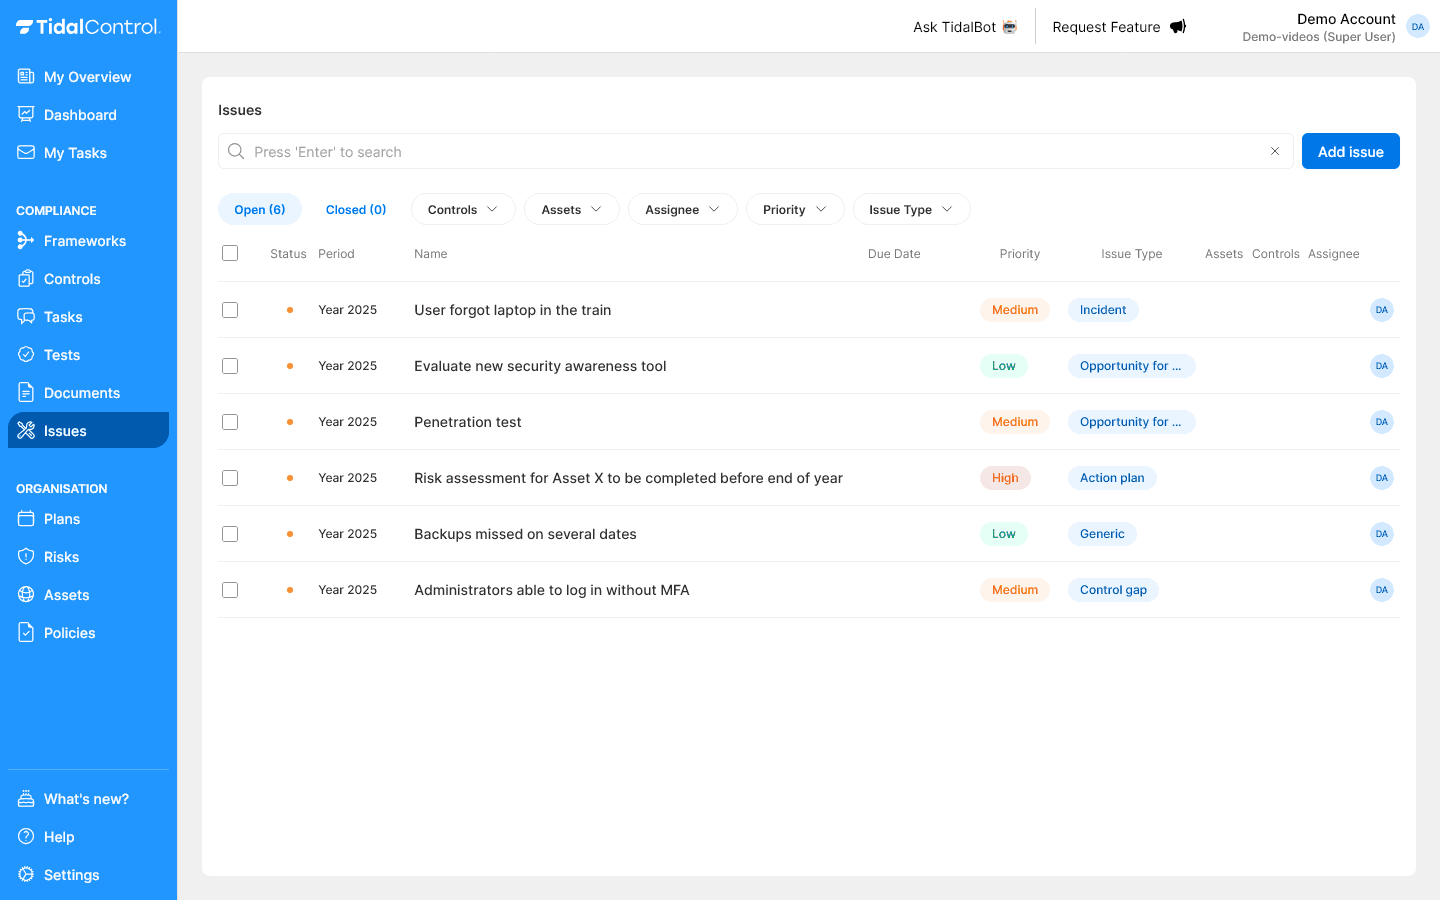
Incidenten vastgelegd, klaar om te melden

Leg incidenten vast met tijdlijn, impact en afhandeling. Zo heb je de informatie bij de hand als je een significant incident binnen 24 uur moet melden bij het CSIRT en je toezichthouder.

Issues in Tidal ControlIncidenten vastgelegd, klaar om te melden

Leveranciersbeheer

Je toeleveringsketen in beeld

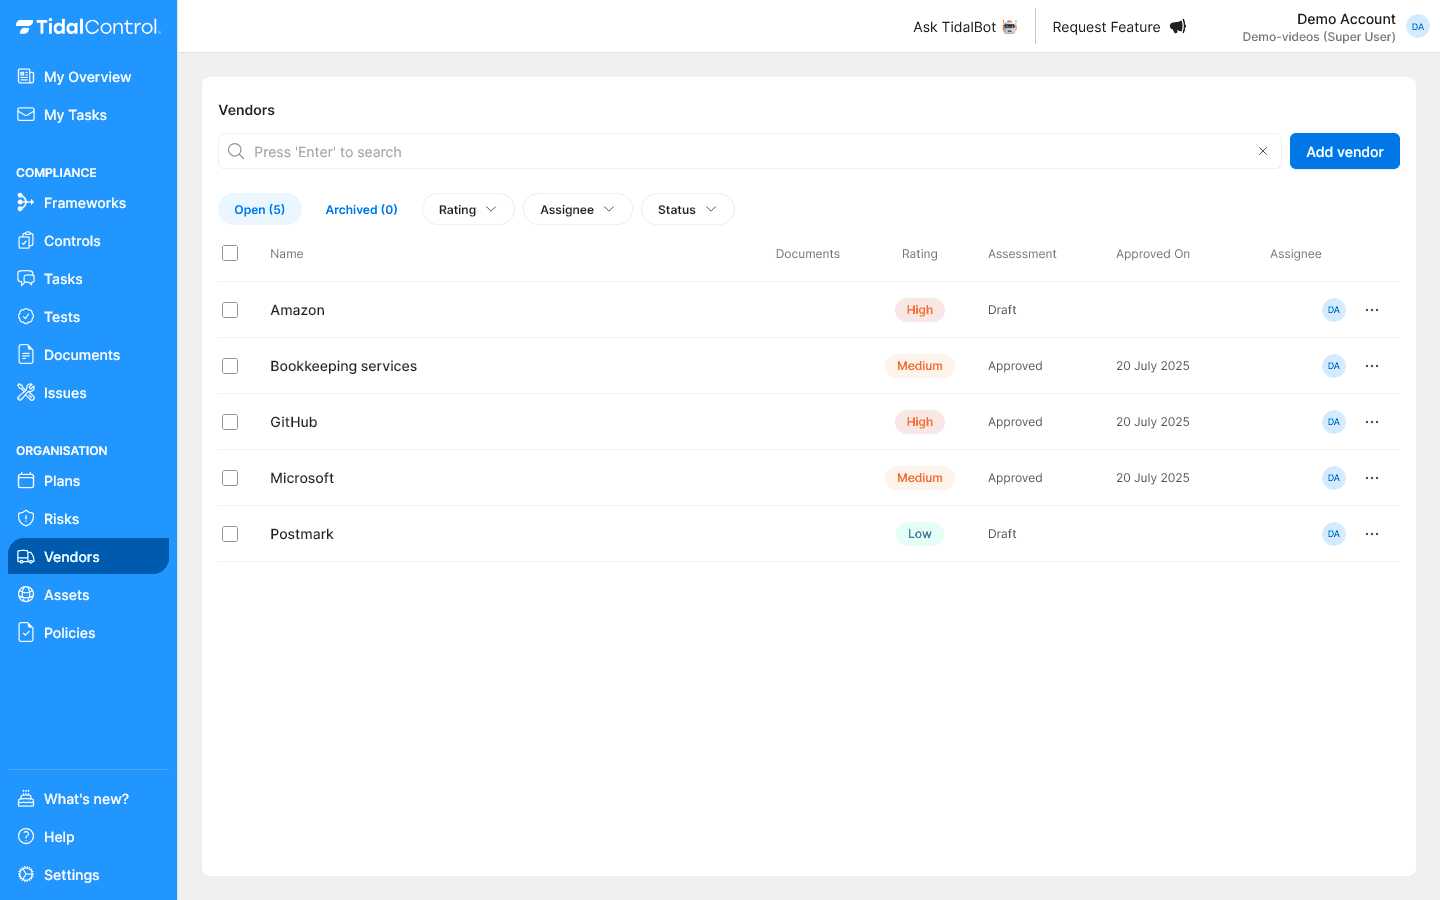
NIS2 maakt je verantwoordelijk voor de beveiliging van je leveranciers. Beoordeel per leverancier het risico, leg afspraken vast en plan een herbeoordeling.

Leveranciersbeheer in Tidal ControlJe toeleveringsketen in beeld

Policy center

Beleid zonder gedoe

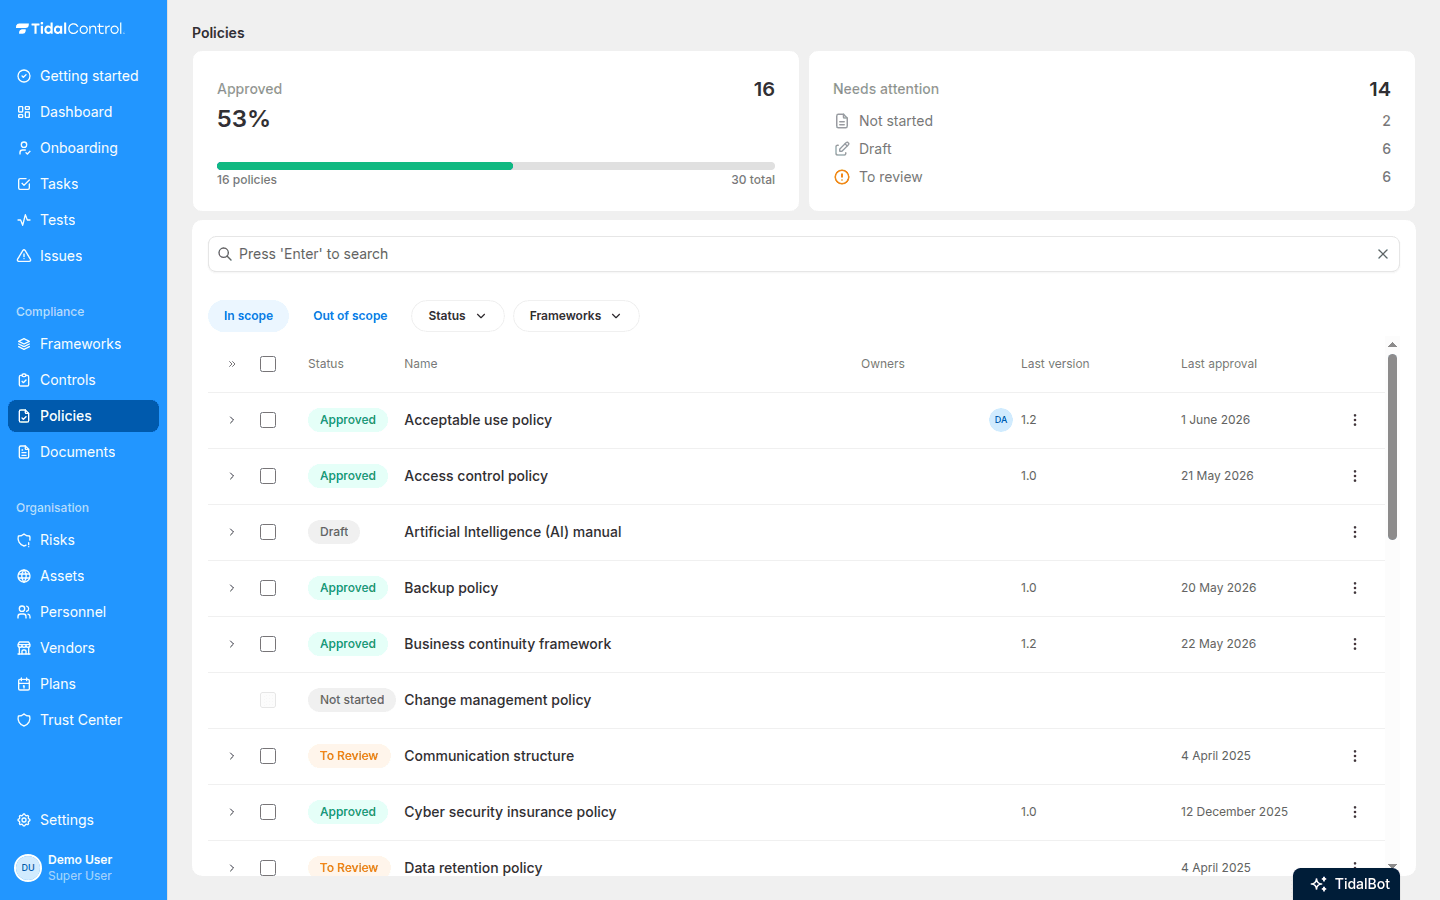
Transformeer beheer van beleidsdocumenten van een complexe, tijdrovende taak naar een geautomatiseerd proces dat meegroeit met jouw bedrijf. Begin met onze voorgeschreven beleidsdocumenten ontworpen voor moderne bedrijven, of importeer jouw bestaande documenten - hoe dan ook profiteer je van slimme automatisering die alles op koers houdt.

Policy center in Tidal ControlBeleid zonder gedoe

Personeel & onboarding

Medewerker-compliance zonder spreadsheet

De Personeel-module maakt van medewerker-compliance (onboarding, policy-acknowledgements, rolverdeling) een self-service flow voor je team. Geen e-mails meer najagen of een aparte spreadsheet bijhouden van wie welk beleid heeft geaccepteerd.

Personeel & onboarding in Tidal ControlMedewerker-compliance zonder spreadsheet

Integraties

Automatisering maakt het leven leuker!

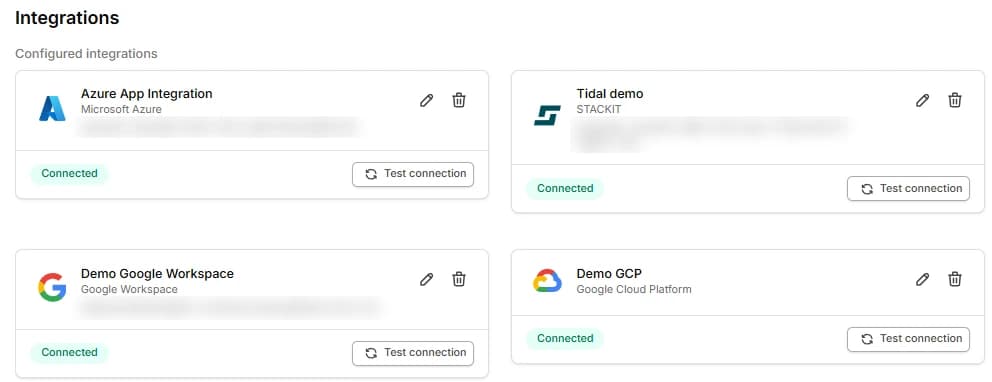
Onze integraties verzamelen en evalueren bewijsmateriaal voor je, waardoor je tijd bespaart bij het maken van systeemrapporten en screenshots elke keer dat je een control test moet uitvoeren.

Integraties in Tidal ControlAutomatisering maakt het leven leuker!

Handmatig vs. met Tidal Control
  • Maatregelen uit de zorgplicht

    Handmatig

    Eigen interpretatie in een spreadsheet

    Met Tidal

    Voorgemapt met eigenaars

  • Bewijs verzamelen

    Handmatig

    Pas als de toezichthouder vraagt

    Met Tidal

    Automatisch uit je tools

  • Incidentmelding

    Handmatig

    Informatie zoeken als het misgaat

    Met Tidal

    Incidenten vastgelegd met tijdlijn

  • Leveranciers

    Handmatig

    Losse vragenlijsten per mail

    Met Tidal

    Risico per leverancier met herbeoordeling

  • Overlap met ISO 27001

    Handmatig

    Twee trajecten naast elkaar

    Met Tidal

    Eén set maatregelen, bewijs één keer

Testimonials

Wat onze klanten zeggen

Met één druk op de knop toetsen we met één test van Tidal tientallen disks op encryptie. Handmatig zou dat veel tijd kosten.

Profielfoto van Chiel Bos
Chiel Bos
COO·CBYTE
CBYTE logo

Bekijk alle succesverhalen

Integreer met je bestaande tools

NIS2 compliance software en de Cyberbeveiligingswet

De zorgplicht uit de Cyberbeveiligingswet vraagt passende en evenredige maatregelen op tien onderwerpen, van risicoanalyse tot MFA. Wat passend is, bepaal je zelf op basis van je risico's. Dat maakt het lastig: er is geen lijst die je kunt afvinken.

NIS2 compliance software geeft die keuzes structuur. Je koppelt risico's aan maatregelen, legt per maatregel een eigenaar en bewijs vast en ziet welke onderwerpen nog open staan. Kies je voor een referentiekader zoals het NIS2 Keurmerk of CyberFundamentals, dan staan de eisen al klaar.

Zo kun je op elk moment laten zien waarom je maatregelen passend zijn, aan het bestuur, aan klanten en aan de toezichthouder.

Veelgestelde vragen

De Cyberbeveiligingswet (Cbw) is de Nederlandse uitwerking van NIS2 en geldt sinds 15 augustus 2026. Ruim achtduizend organisaties in achttien sectoren vallen eronder. De wet legt drie plichten op: registratie in het entiteitenregister, een zorgplicht met passende en evenredige maatregelen, en een meldplicht voor significante incidenten. Meer uitleg staat in ons artikel over NIS2 en de Cyberbeveiligingswet. Welke verplichtingen uit de Cbw en het Cbb gelden en hoe Tidal ze afdekt, staat op onze Cbw-pagina.

Ja, als je onder de wet valt. Je registreert je in het nationale entiteitenregister via Mijn.NCSC.nl, met je naam en adres, je sector, de lidstaten waar je diensten levert, contactgegevens en eventuele technische gegevens zoals IP-ranges. Niet of onjuist registreren kan leiden tot een boete of een last onder dwangsom. Twijfel je of je eronder valt, dan helpen we je dat te bepalen voordat je registreert.

Een significant incident meld je zo snel mogelijk en uiterlijk binnen 24 uur bij het CSIRT en je toezichthouder, als vroegtijdige waarschuwing. Binnen 72 uur volgt een melding met een eerste beoordeling, en binnen een maand een eindrapport. Voor geregistreerde organisaties is het NCSC het CSIRT; welke toezichthouder bij je hoort, hangt af van je sector. In Tidal leg je incidenten en de afhandeling vast in de Issues-module, zodat je die meldingen onderbouwd kunt doen.

Nee. De wet schrijft geen certificaat en geen verplichte NIS2-audit voor. Je moet wel kunnen aantonen dat je maatregelen passend en evenredig zijn. Een vrijwillig keurmerk zoals het NIS2 Keurmerk, of een ISO 27001-certificaat, helpt je dat bewijs te leveren, maar vervangt de plichten uit de wet niet.

Het bestuur moet de maatregelen uit de zorgplicht goedkeuren, toezicht houden op de uitvoering en zelf een training volgen. Bestuurders kunnen worden aangesproken als de organisatie haar plichten niet nakomt. In Tidal zie je per onderwerp de status, zodat je het bestuur onderbouwd kunt informeren.

Tidal ondersteunt het NIS2 CyberFundamentals framework en het NIS2 Keurmerk. Beide bieden 3 implementatieniveaus, conform de NIS2-kwalificaties. Ons platform helpt je compliance implementeren en behouden met beide frameworks en biedt specifieke begeleiding en beheermaatregelen voor elk.

We helpen je bepalen of je organisatie (en/of je klanten) kwalificeert als essentiële of belangrijke entiteit onder NIS2. We begeleiden je door de sector-specifieke eisen en grootte-drempels om je verplichtingen te begrijpen.

In de leveranciersmodule beoordeel je per leverancier het risico, leg je afspraken en bewijs vast en plan je een herbeoordeling. Zo kun je laten zien hoe je de beveiliging in je toeleveringsketen bewaakt, zoals artikel 21 vraagt.

Abonnementen starten vanaf €249/maand voor Essential, €499/maand voor Professional en €1.699/maand voor Scale (jaarlijks gefactureerd), allemaal inclusief onbeperkte gebruikersaccounts. Welk abonnement past, hangt af van welk NIS2-niveau je nodig hebt en hoeveel frameworks je daarnaast draait: NIS2 QM10 is een Essential-framework, NIS2 QM30 een Professional-framework. Alle details staan op onze prijspagina.

Tidal is gebouwd en gehost in de EU, dus je compliance-data blijft daar. Daarnaast staat NIS2 in hetzelfde platform als 30+ andere frameworks, zodat je werk voor ISO 27001 of AVG dezelfde beheermaatregelen en bewijsstukken hergebruikt en geen apart traject wordt.

Ja. Kleinere organisaties kunnen starten op Essential met NIS2 QM10, het lichtste van de drie implementatieniveaus, en groeien mee als hun verplichtingen toenemen. Een niveau of framework toevoegen betekent niet dat je van platform wisselt of bewijs opnieuw invoert.