Direct naar de inhoud

Klaar voor je SOC 2-audit, Type 1 en Type 2

Het auditrapport waar Amerikaanse en internationale klanten om vragen. Tidal Control zet je beheersmaatregelen klaar op de Trust Service Criteria, verzamelt bewijs automatisch over de hele observatieperiode en bereidt je voor op de auditor.

  • Alle vijf Trust Service Criteria
  • Bewijs over de hele periode
  • Samen met ISO 27001
  • Gebouwd in de EU
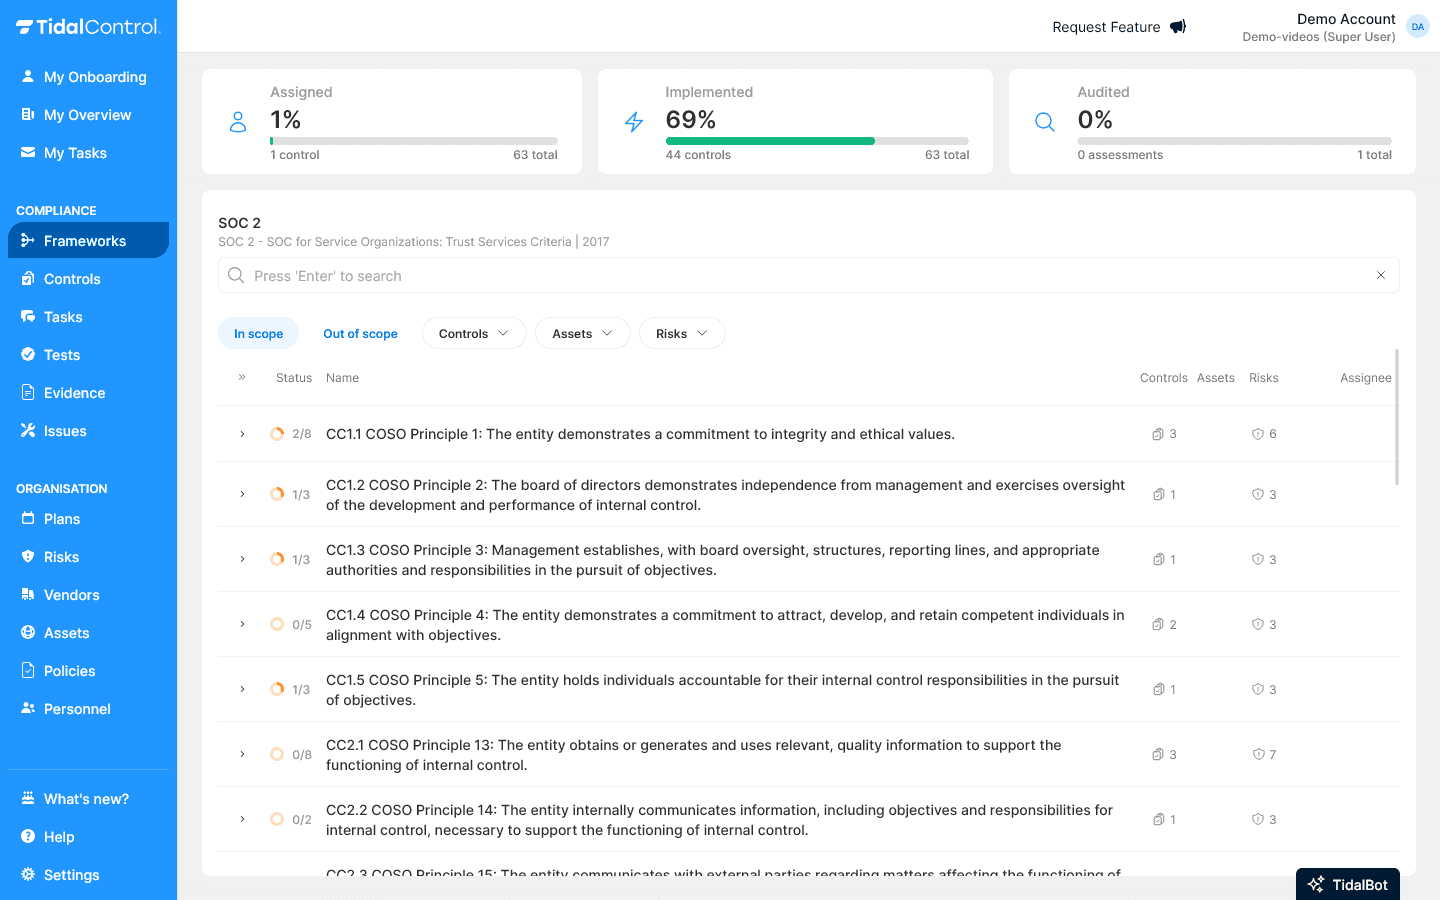
Het SOC 2-overzicht in Tidal Control met de status van beheersmaatregelen en bewijs

Deze bedrijven regelen hun compliance met Tidal Control

  • LiveDrop logo
  • Datenna logo
  • CByte logo
  • Infradock logo
  • PoA logo
  • Floryn logo
  • ElasticScale logo
  • DebtCo logo
  • BrainStax logo
  • EnableNow logo
  • Woningnet logo
  • Nedscaper logo
  • Aivory logo
  • Fleetport logo
  • Promptwatch logo
  • Amsterdam logo

Van scope tot SOC 2-rapport

Hoe lang het duurt, hangt af van wat er al staat en hoe lang je observatieperiode is. Tidal laat in elke fase zien wat er van je team wordt verwacht.

  1. Stap 1

    Scope en criteria

    Systemen in scope en de Trust Service Criteria naast beveiliging kiezen.

  2. Stap 2

    Gap-analyse

    Per criterium zien wat er al staat en wat ontbreekt.

  3. Stap 3

    Implementatie

    Beleid, beheersmaatregelen en bewijs met sjablonen invullen.

  4. Stap 4

    Type 1

    De auditor toetst de opzet van je maatregelen op één moment.

  5. Stap 5

    Type 2

    De auditor toetst de werking over een periode van meestal drie tot twaalf maanden.

  6. Daarna

    Jaarlijks rapport

    Bewijs loopt door, zodat het volgende rapport aansluit, en een sparringpartner als klanten nieuwe vragen stellen.

Zo helpt Tidal je met de Trust Service Criteria

Een SOC 2-rapport toetst je maatregelen aan de Trust Service Criteria van de AICPA. Beveiliging is altijd verplicht, de andere kies je op basis van wat je klanten verwachten. Tidal zet ze voor je klaar, met per maatregel een eigenaar, beleid en bewijs.

Trust Service Criteria
5Trust Service Criteria
geautomatiseerde tests
300+geautomatiseerde tests

Trust Service Criteria

  • Verplicht

    Beveiliging

    De gemeenschappelijke criteria: toegang, wijzigingen, monitoring en risico.

  • Optioneel

    Beschikbaarheid

    Capaciteit, back-ups en herstel, voor diensten waar klanten op draaien.

  • Optioneel

    Verwerkingsintegriteit

    Verwerking die volledig, juist en op tijd is.

  • Optioneel

    Vertrouwelijkheid

    Vertrouwelijke gegevens van klanten afgeschermd en op tijd verwijderd.

  • Optioneel

    Privacy

    Persoonsgegevens verzameld, gebruikt en bewaard zoals je belooft.

SOC 2 in het kort

SOC 2 is een auditrapport van een onafhankelijke auditor over hoe je met klantgegevens omgaat, getoetst aan de Trust Service Criteria van de AICPA. Het is geen certificaat: je krijgt een rapport dat je met klanten deelt. Een Type 1-rapport beoordeelt de opzet van je maatregelen op één moment, een Type 2-rapport ook de werking over een periode.

Dennis van de WielMax HovensMartijn Sprengers
Gecontroleerd door Dennis, Max en MartijnOprichters van Tidal Control, samen 45 jaar ervaring in IT-auditing en compliance
  • Deals met Amerikaanse en internationale klanten
  • Minder losse beveiligingsvragenlijsten
  • Een rapport dat je met klanten kunt delen
  • Grip op je beveiliging, het hele jaar door
  • Werk dat ook telt voor ISO 27001

Zo werk je in Tidal aan SOC 2

Van risicobeoordeling tot je trust center: elk onderdeel van je SOC 2-programma op één plek.

Beheersmaatregelen

Beheersmaatregelen die werken zoals je dat wilt

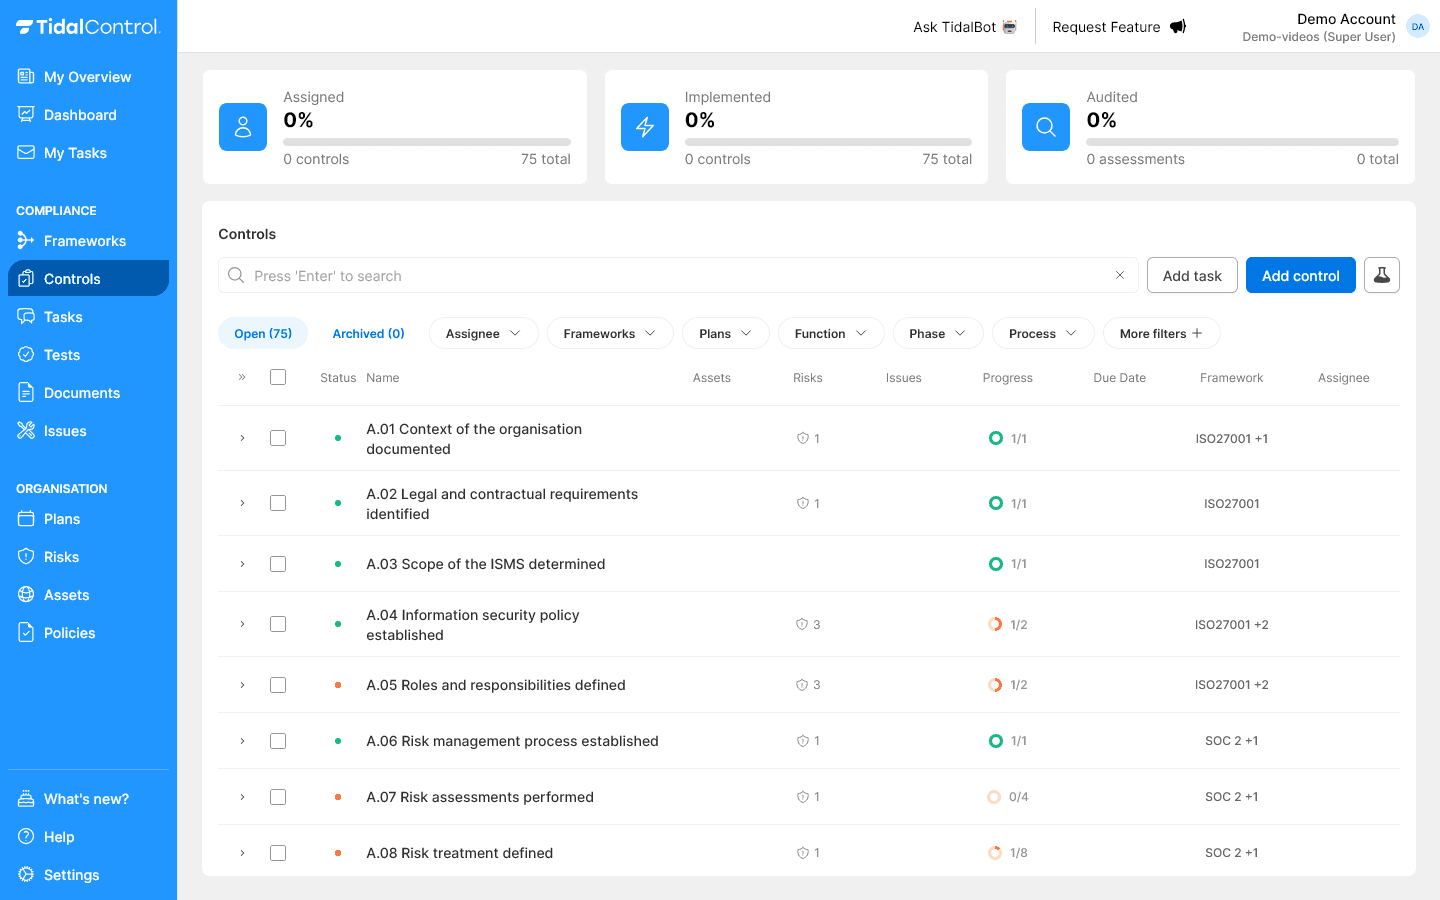
Vereenvoudig het beheer van beheersmaatregelen met flexibele, automatiseringsklare tools die zich aanpassen aan jouw behoeften. Begin met onze bibliotheek of bouw jouw eigen maatregelen - hoe dan ook krijg je krachtige automatisering, duidelijk eigenaarschap en realtime inzichten.

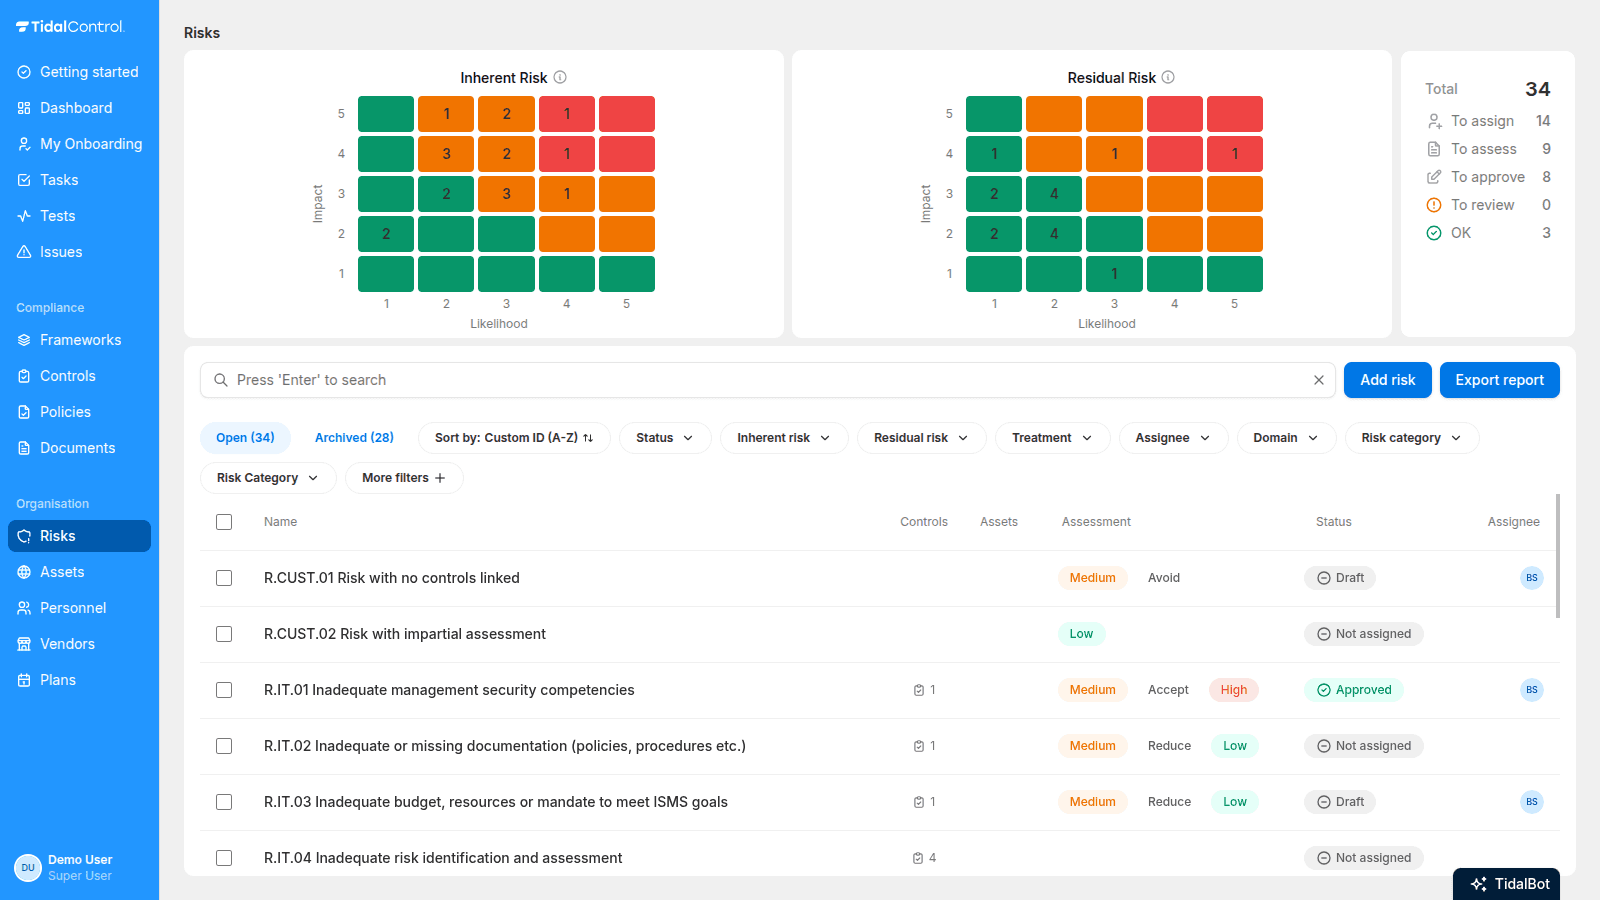
Beheersmaatregelen in Tidal ControlBeheersmaatregelen die werken zoals je dat wilt
Risicobeoordeling

Risicobeoordelingen die werken

Transformeer risicobeoordeling van een tijdrovende taak naar een begeleid proces dat jouw bedrijf helpt groeien. Ons AI-aangedreven platform leert van de context van jouw bedrijf om risico's te beoordelen en te beheren - zelfs als je nieuw bent in het proces.

Risicobeoordeling in Tidal ControlRisicobeoordelingen die werken

Policy center

Beleid zonder gedoe

Transformeer beheer van beleidsdocumenten van een complexe, tijdrovende taak naar een geautomatiseerd proces dat meegroeit met jouw bedrijf. Begin met onze voorgeschreven beleidsdocumenten ontworpen voor moderne bedrijven, of importeer jouw bestaande documenten - hoe dan ook profiteer je van slimme automatisering die alles op koers houdt.

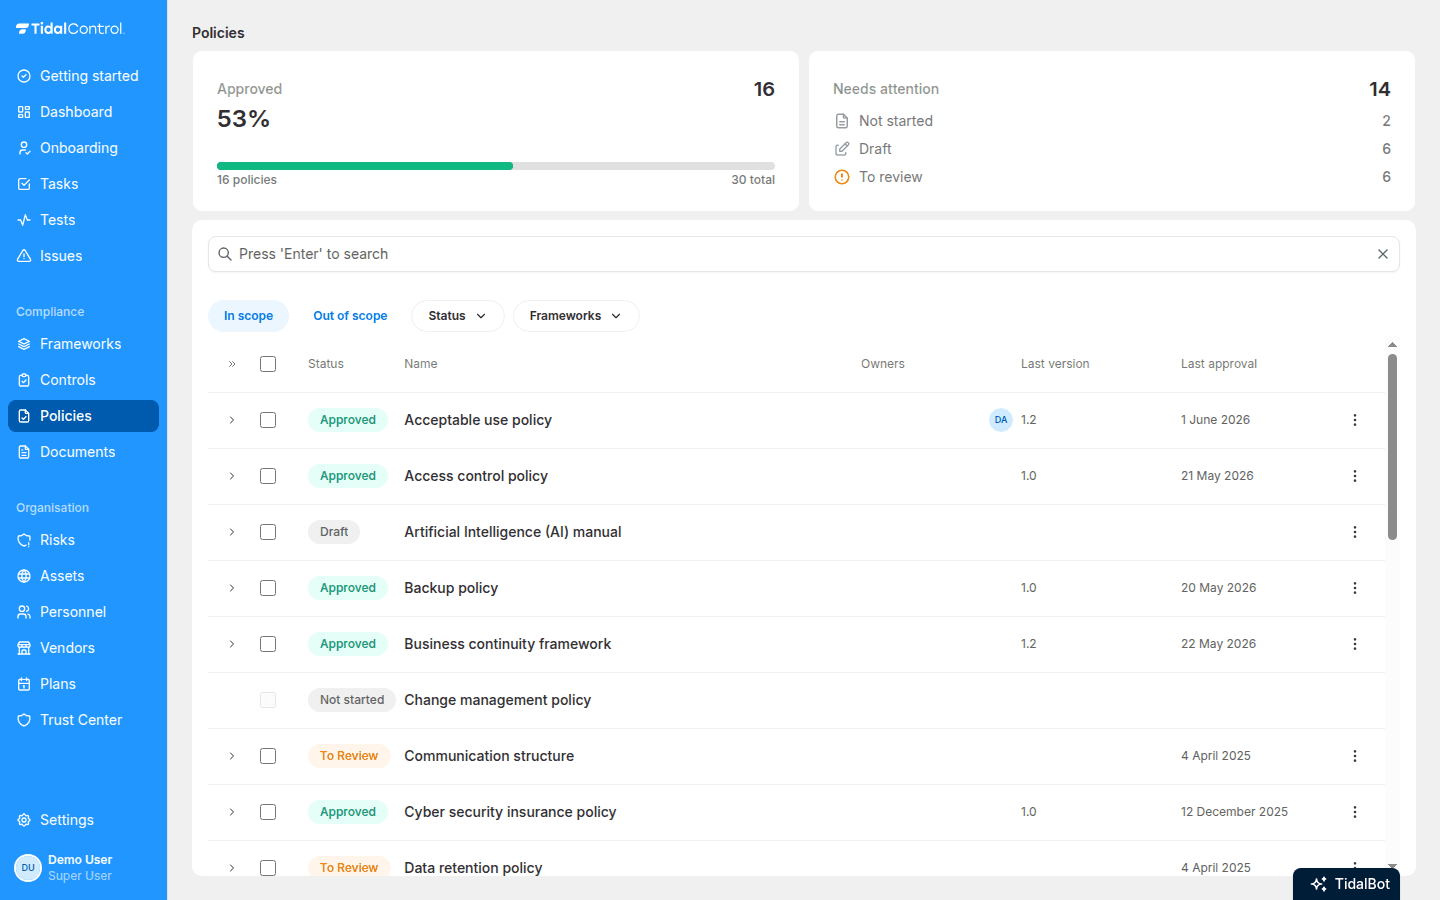
Policy center in Tidal ControlBeleid zonder gedoe

Leveranciersbeheer

Leveranciersbeoordeling die écht werkt

Transformeer leveranciersbeheer van een tijdrovende taak naar een geautomatiseerd proces dat jouw bedrijf helpt groeien. Voeg leveranciers toe in seconden met onze vendor database die automatisch alle belangrijke gegevens invult, van privacy policies tot SOC2 rapporten. Ons slimme systeem beoordeelt vervolgens automatisch risico's en helpt je de juiste beslissingen nemen.

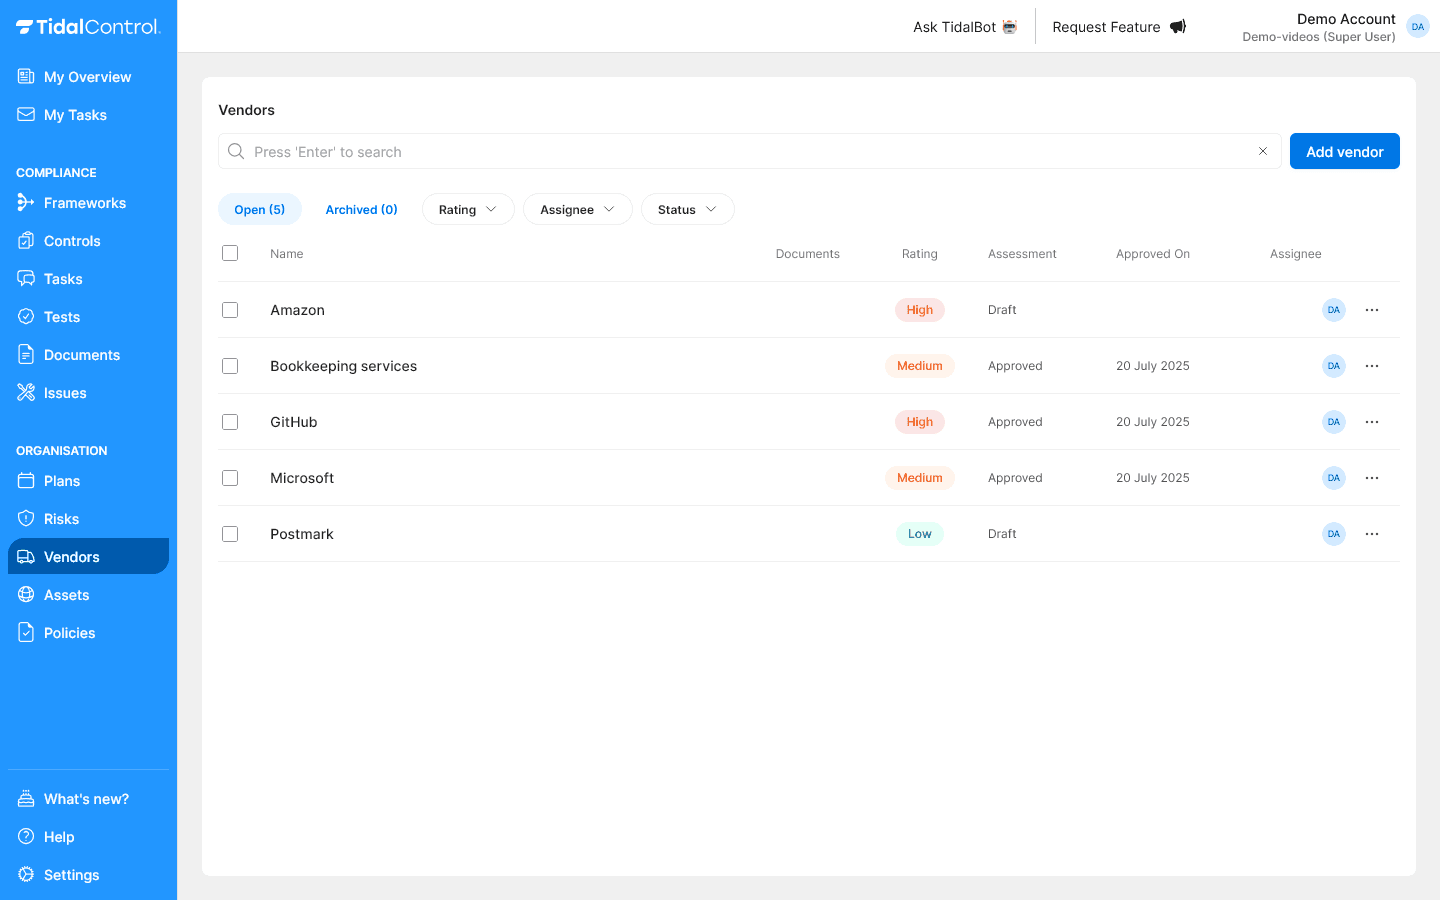
Leveranciersbeheer in Tidal ControlLeveranciersbeoordeling die écht werkt

Personeel & onboarding

Medewerker-compliance zonder spreadsheet

De Personeel-module maakt van medewerker-compliance (onboarding, policy-acknowledgements, rolverdeling) een self-service flow voor je team. Geen e-mails meer najagen of een aparte spreadsheet bijhouden van wie welk beleid heeft geaccepteerd.

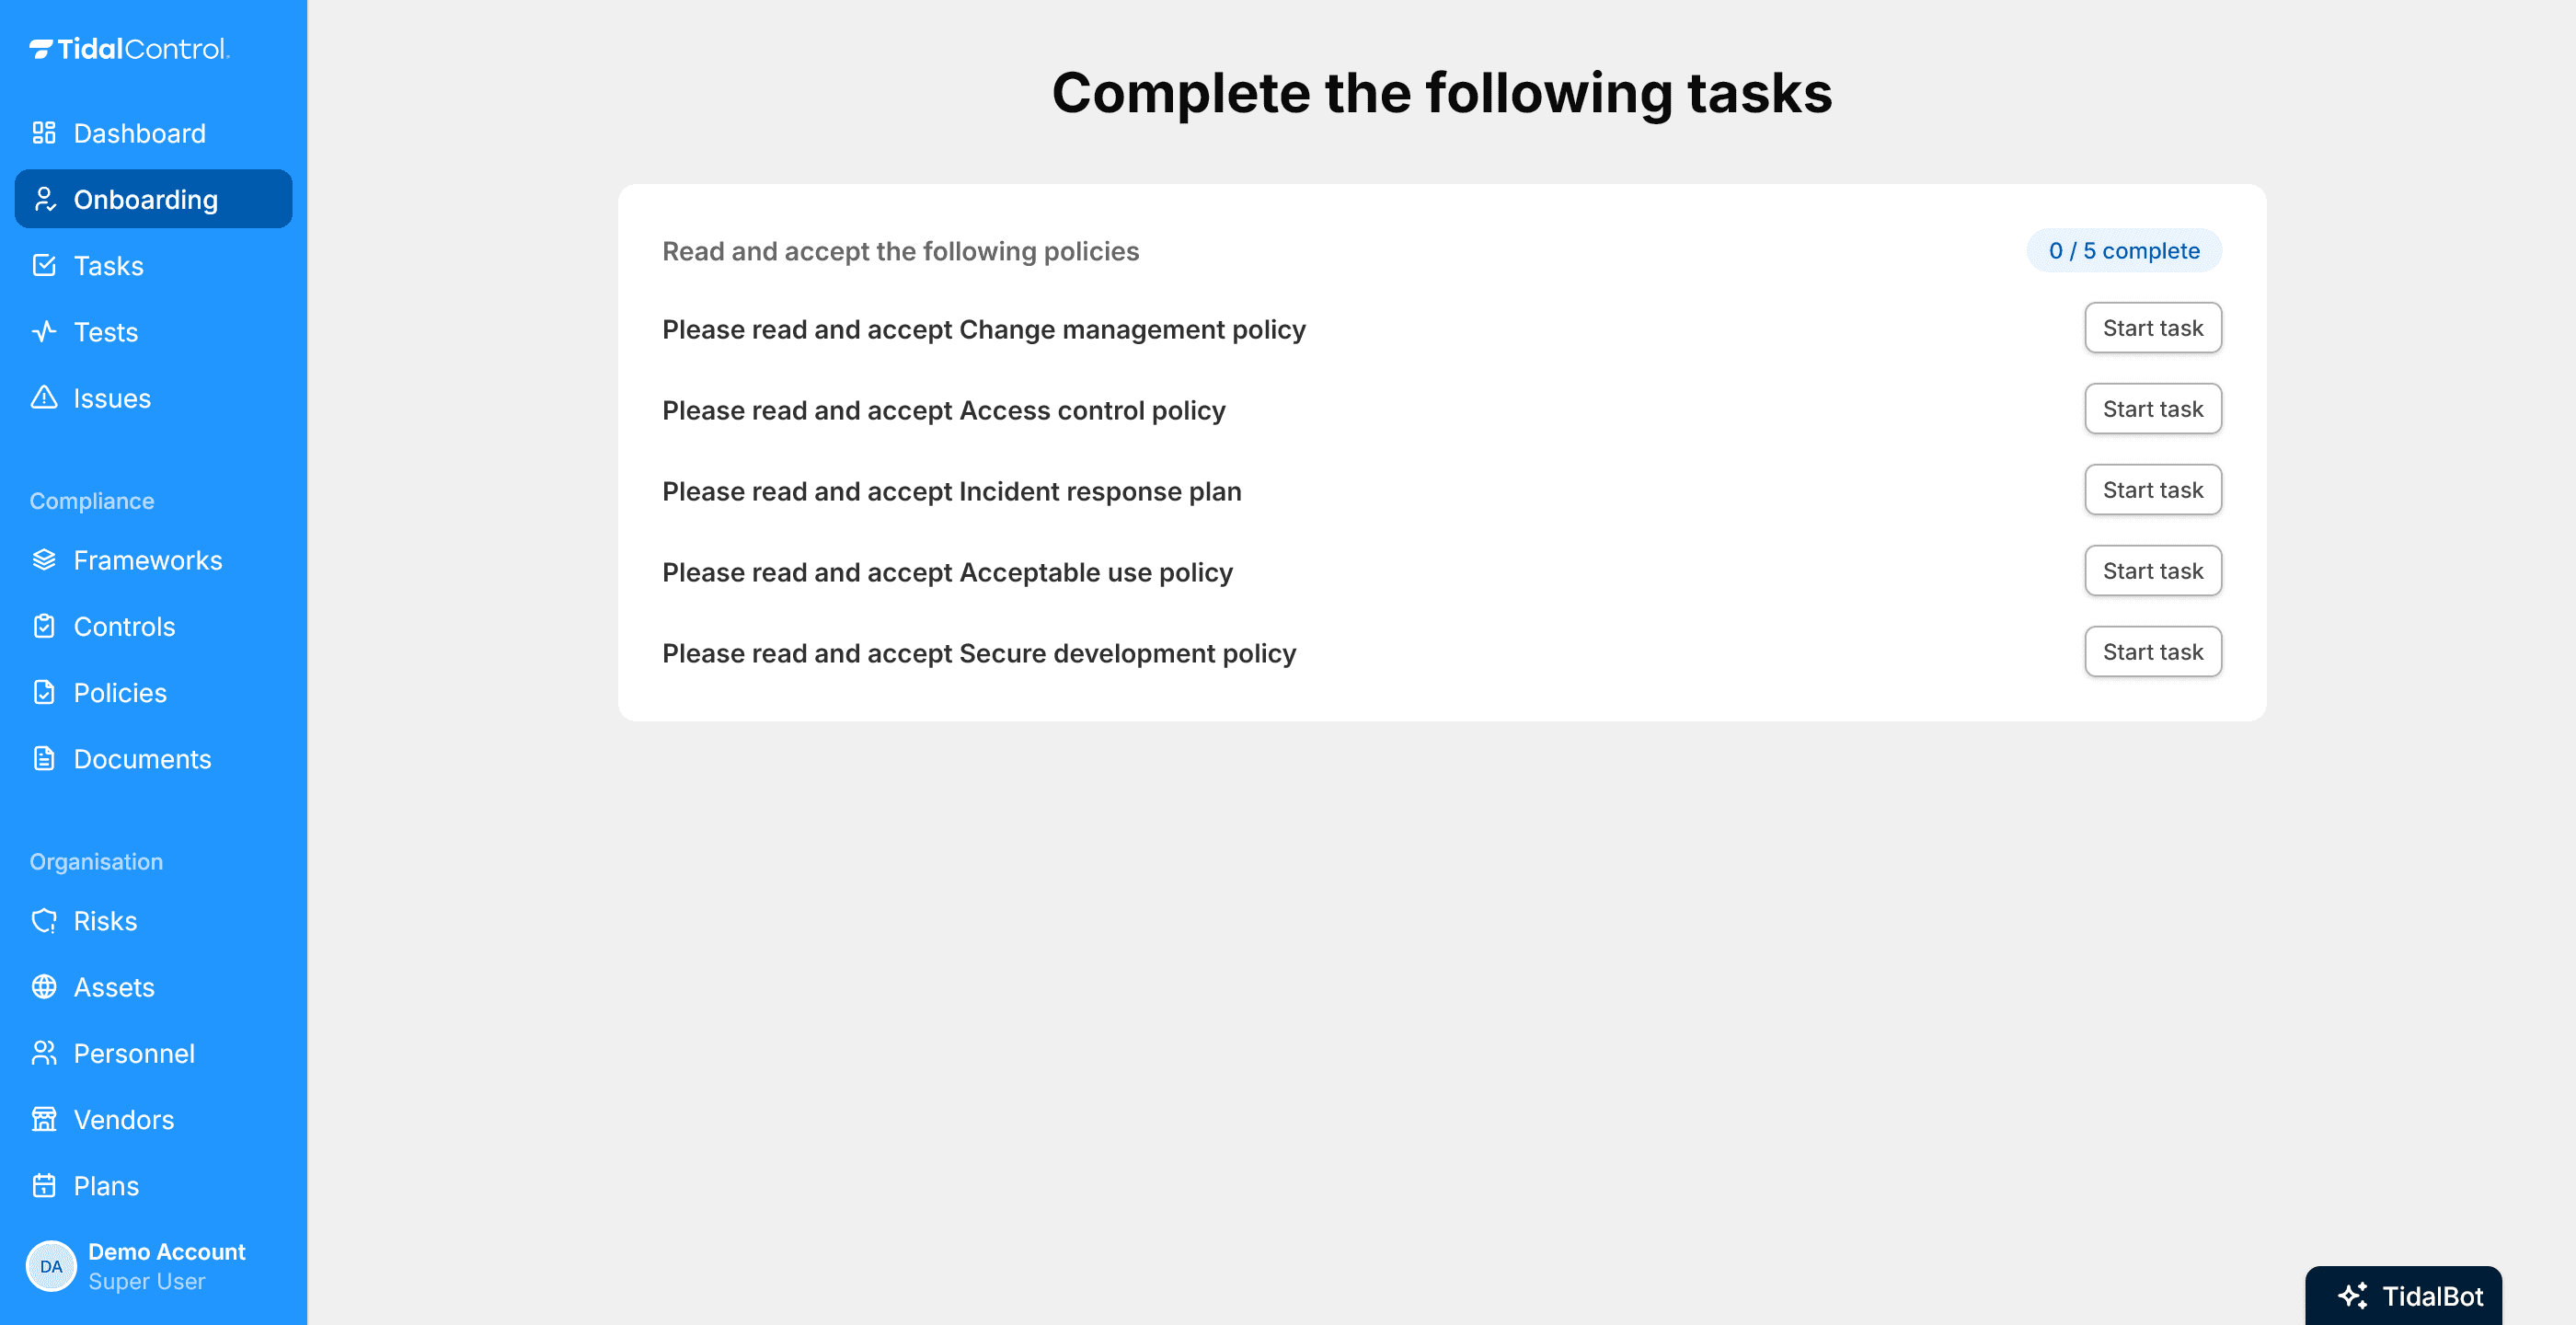
Personeel & onboarding in Tidal ControlMedewerker-compliance zonder spreadsheet

Trust Center

Laat prospects zien dat je security serieus neemt

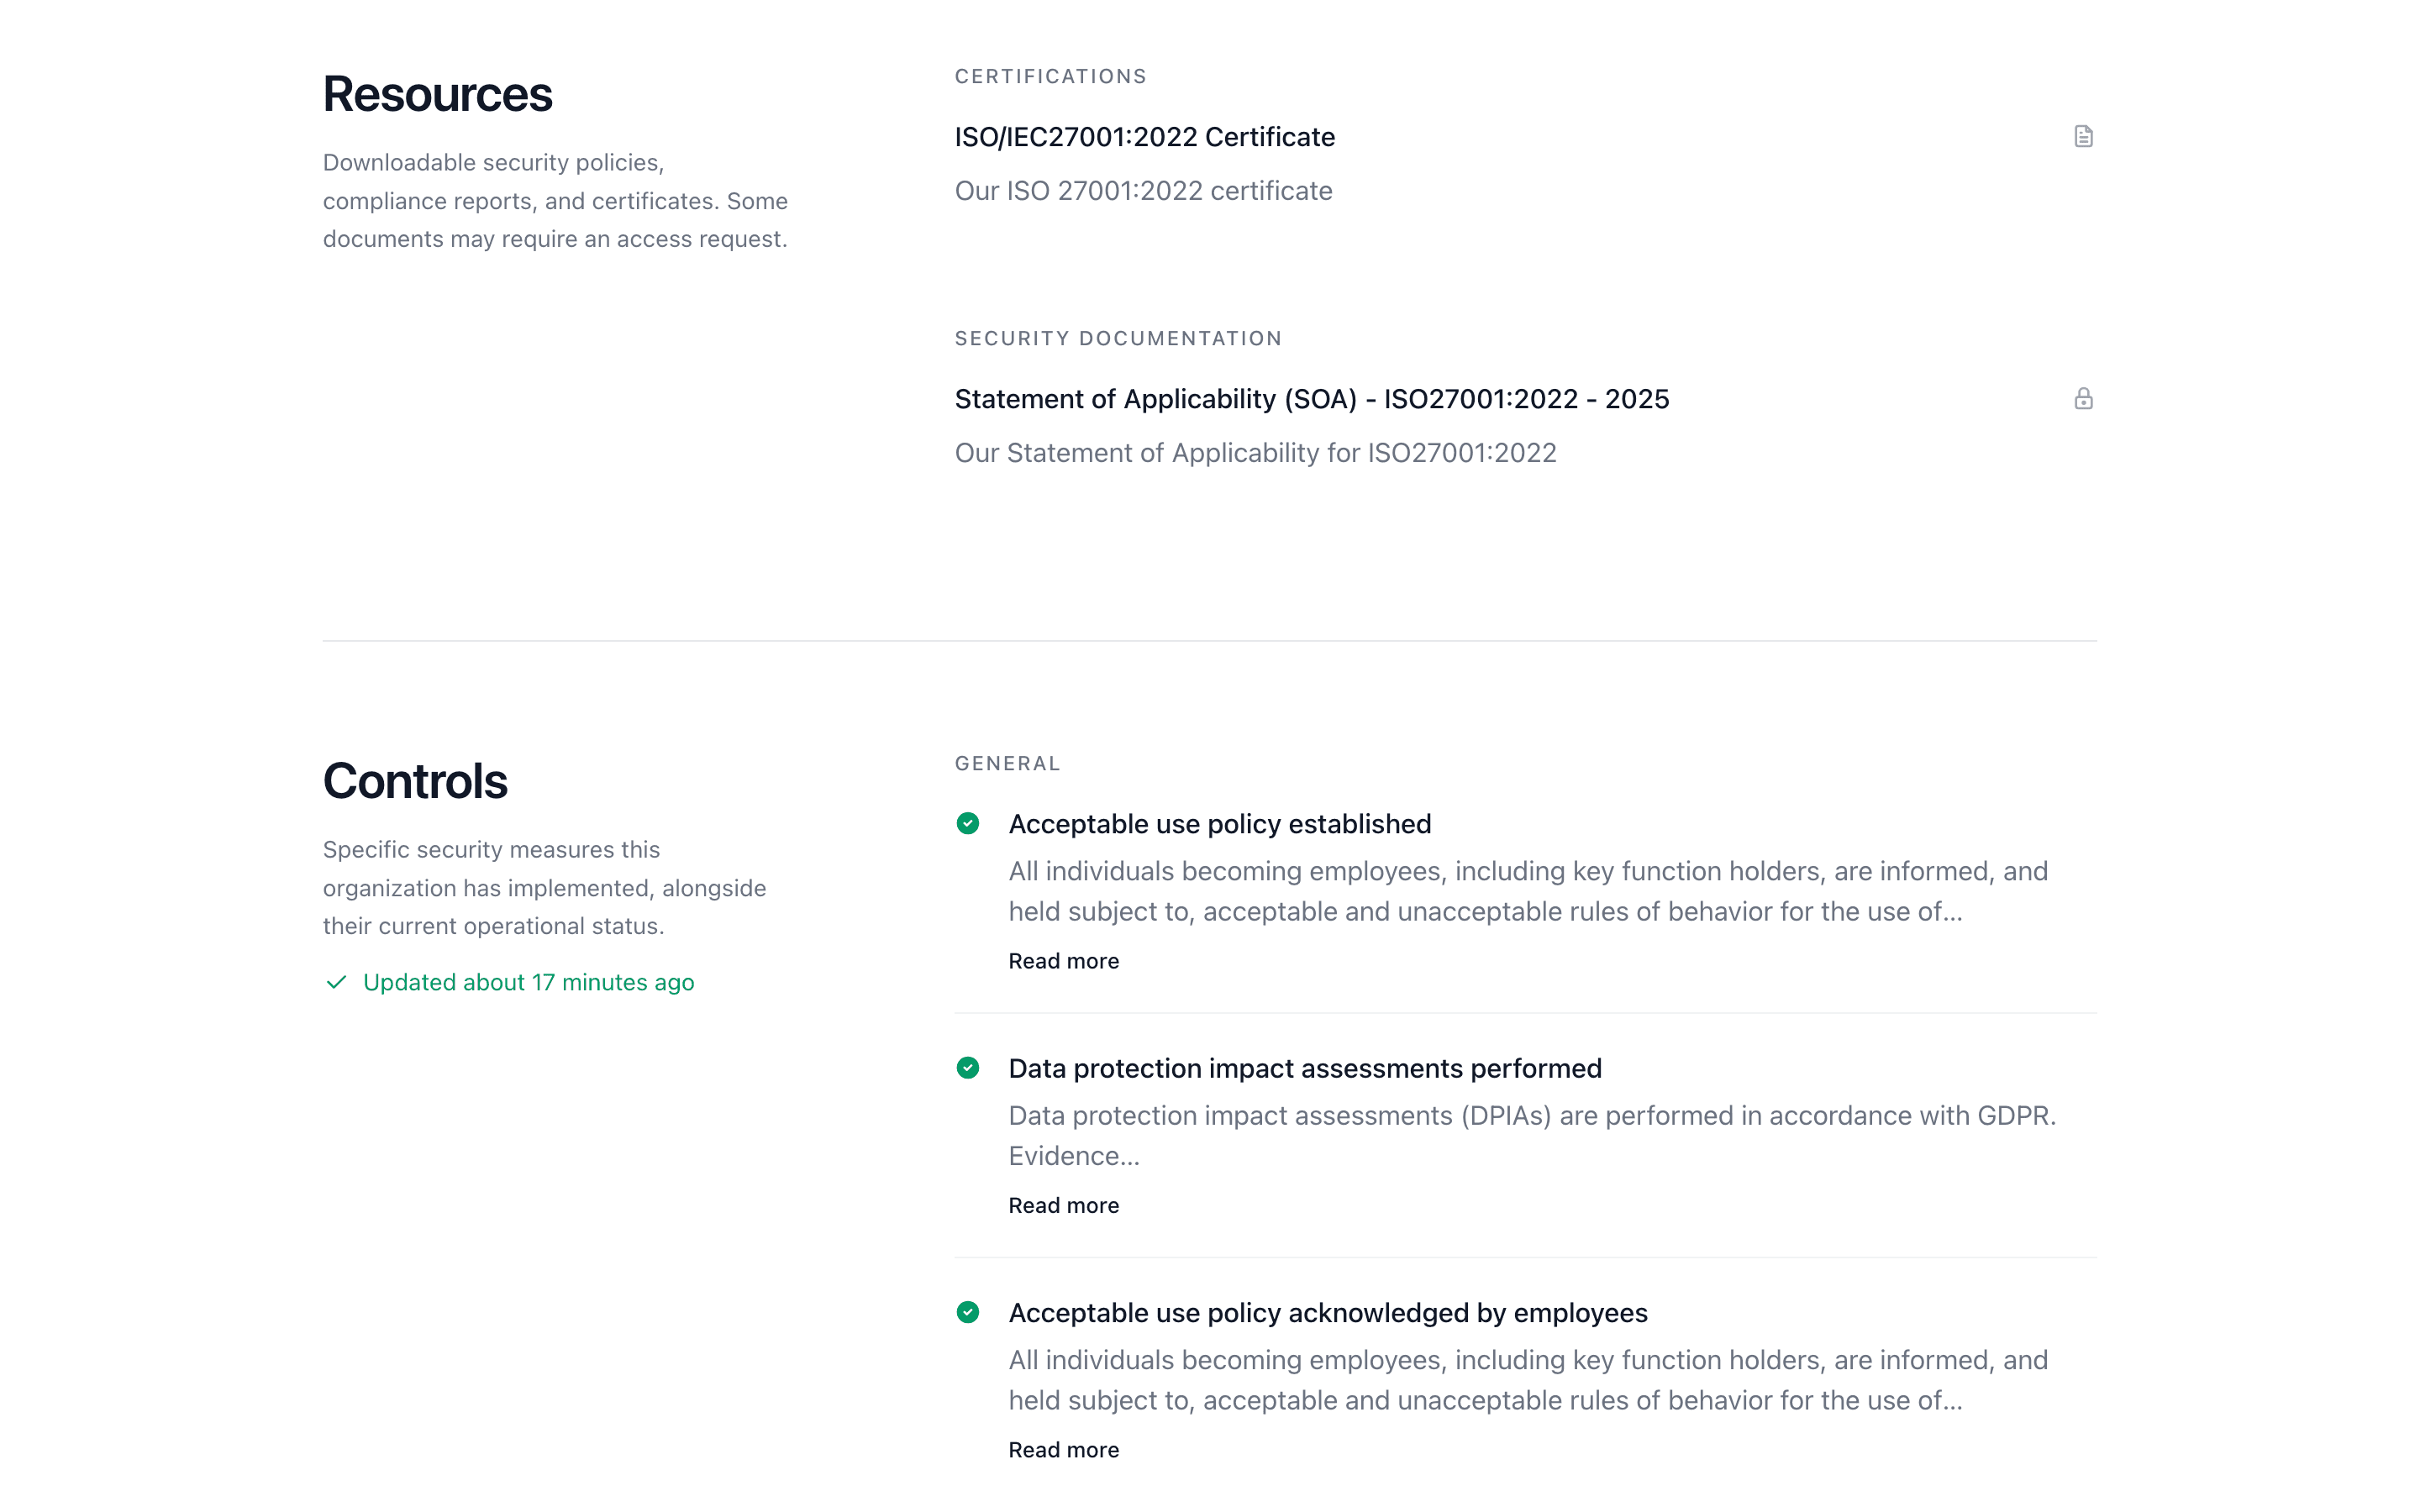
Een Trust Center vertaalt de security-vragen die je salesteam wekelijks krijgt ("zijn jullie ISO 27001 gecertificeerd?", "mag ik jullie SOC 2 rapport zien?", "hoe gaan jullie met datalekken om?") naar een publieke, automatisch bijgewerkte pagina. Gebouwd op de controls, policies en certificeringen die je al in Tidal Control onderhoudt.
Trust Center in Tidal ControlLaat prospects zien dat je security serieus neemt

Integraties

Automatisering maakt het leven leuker!

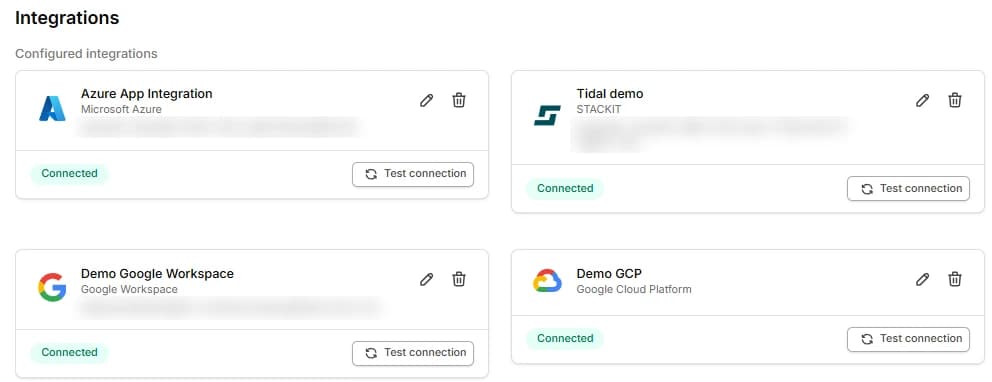
Onze integraties verzamelen en evalueren bewijsmateriaal voor je, waardoor je tijd bespaart bij het maken van systeemrapporten en screenshots elke keer dat je een control test moet uitvoeren.

Integraties in Tidal ControlAutomatisering maakt het leven leuker!

Handmatig vs. met Tidal Control
  • Beheersmaatregelen

    Handmatig

    Eigen lijst per criterium

    Met Tidal

    Voorgemapt met eigenaars

  • Bewijs over de periode

    Handmatig

    Screenshots verzamelen vlak voor de audit

    Met Tidal

    Automatisch uit je tools, de hele periode

  • Vragenlijsten van klanten

    Handmatig

    Elke keer opnieuw invullen

    Met Tidal

    Rapport en antwoorden in je trust center

  • SOC 2 en ISO 27001

    Handmatig

    Twee trajecten naast elkaar

    Met Tidal

    Eén set maatregelen, bewijs één keer

  • Audit-voorbereiding

    Handmatig

    Weken puzzelen vlak voor de audit

    Met Tidal

    Altijd audit-klaar

Testimonials

Wat onze klanten zeggen

Met één druk op de knop toetsen we met één test van Tidal tientallen disks op encryptie. Handmatig zou dat veel tijd kosten.

Profielfoto van Chiel Bos
Chiel Bos
COO·CBYTE
CBYTE logo

Bekijk alle succesverhalen

Integreer met je bestaande tools

SOC 2 compliance software en de audit

Een Type 1-rapport beoordeelt of je maatregelen goed zijn opgezet, op één moment. Een Type 2-rapport beoordeelt ook of ze werken, over een periode van meestal drie tot twaalf maanden. Klanten vragen vaak om Type 2, omdat dat laat zien dat het geen momentopname is.

Veel organisaties beginnen met Type 1 om snel iets te kunnen laten zien, en starten daarna de observatieperiode voor Type 2. Andere slaan Type 1 over en beginnen direct met de periode.

In beide gevallen telt hetzelfde: maatregelen die vastliggen, eigenaren die ze uitvoeren en bewijs dat laat zien dat het gebeurt.

Veelgestelde vragen

Nee. SOC 2 is een auditrapport van een onafhankelijke auditor, in de praktijk meestal een Amerikaans CPA-kantoor. Je deelt het rapport onder geheimhouding met klanten die erom vragen. Er bestaat geen SOC 2-certificaat, al wordt het woord vaak zo gebruikt.

Dat hangt af van wat er al staat en van de lengte van je observatieperiode. Een Type 2-rapport beslaat meestal een periode van drie tot twaalf maanden, en die periode begint pas als je maatregelen werken. Tidal laat per criterium zien wat nog open staat, zodat je weet wanneer je de periode kunt starten.

Security is verplicht voor alle SOC 2 rapporten. Daarna kies je criteria op basis van je bedrijfsbehoeften en klanteisen. Veelvoorkomende toevoegingen zijn Availability (voor SaaS producten) en Confidentiality (voor verwerken van gevoelige data). Tidal helpt je beoordelen welke criteria relevant zijn en implementeert passende beheermaatregelen.

Ja, we kunnen auditors aanbevelen die ervaring hebben met ons platform. Je bent echter vrij om met elke gelicenseerde CPA firma te werken. Tidal's bewijs verzameling en rapportagefuncties werken met elke auditor die je kiest.

Ja, Tidal ondersteunt zowel SOC 2 Type I als Type II audits. Ons platform helpt je beheermaatregelen opzetten voor Type I en vervolgens overgaan naar bewijs bijhouden voor Type II's observatieperiode. Onze geautomatiseerde bewijs verzameling is bijzonder waardevol voor Type II compliance.
Tidal integreert met grote cloudproviders (AWS, Azure, Google Cloud, Scaleway, Vercel), samenwerkings- en development tools (GitHub, GitLab, Bitbucket, Jira, Atlassian Admin, Linear), identity- en apparaatbeheer (Microsoft Entra ID, Google Workspace, Iru), observability en security (Datadog, Microsoft Sentinel) en CRM (HubSpot). We voegen continu nieuwe integraties toe op basis van klantbehoeften.

Ons platform monitort continu je beheermaatregelen en verzamelt automatisch bewijs. Je ontvangt meldingen voor tekortkomingen of problemen, zodat je het hele jaar compliance behoudt. Deze doorlopende monitoring maakt jaarlijkse verlengingen veel eenvoudiger.