Direct naar de inhoud

NEN 7510-certificering voor zorgorganisaties en zorgsoftware

De Nederlandse norm voor informatiebeveiliging in de zorg. Tidal Control zet je NEN 7510-maatregelen klaar op dezelfde basis als ISO 27001, verzamelt bewijs automatisch en bereidt je voor op de audit van de certificerende instelling.

  • 131 clausules voorgemapt
  • Samen met ISO 27001
  • NEN 7512 en 7513 erbij
  • Gebouwd in de EU
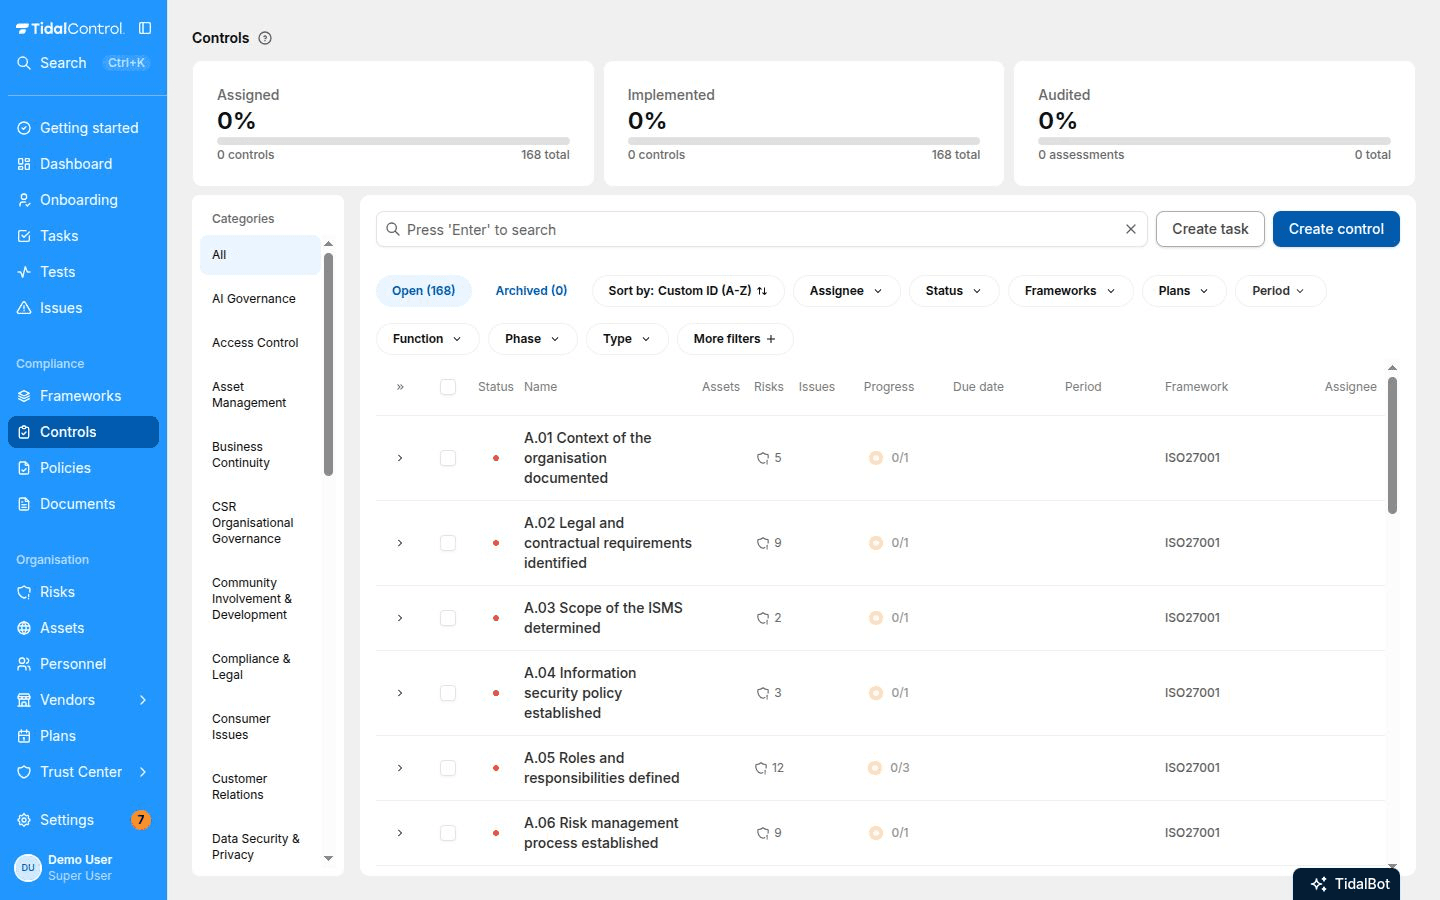
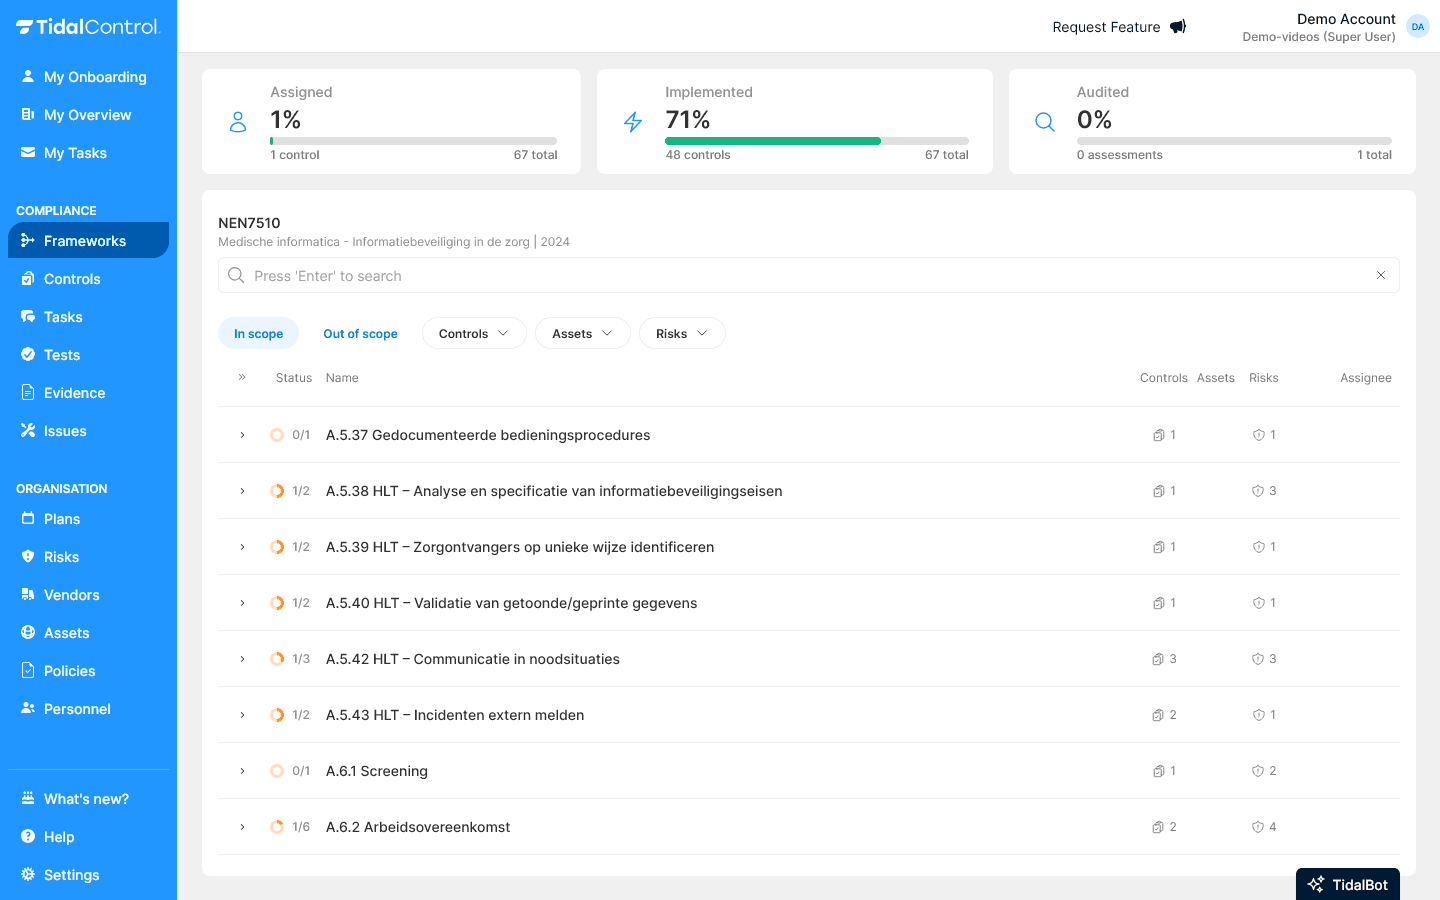
Het NEN 7510-overzicht in Tidal Control met de status van maatregelen en bewijs

Deze bedrijven regelen hun compliance met Tidal Control

  • LiveDrop logo
  • Datenna logo
  • CByte logo
  • Infradock logo
  • PoA logo
  • Floryn logo
  • ElasticScale logo
  • DebtCo logo
  • BrainStax logo
  • EnableNow logo
  • Woningnet logo
  • Nedscaper logo
  • Aivory logo
  • Fleetport logo
  • Promptwatch logo
  • Amsterdam logo

Van nulmeting tot NEN 7510-certificaat

Hoe lang het duurt, hangt af van je omvang en wat er al staat. Tidal laat in elke fase zien wat er van je team wordt verwacht, en het stopt niet bij het certificaat.

  1. Stap 1

    Nulmeting

    Scope, zorgprocessen en een gap-analyse tegen NEN 7510.

  2. Stap 2

    Implementatie

    Beleid, maatregelen en bewijs met sjablonen invullen.

  3. Stap 3

    Interne audit

    Zelf toetsen en directiebeoordeling uitvoeren.

  4. Stap 4

    Stage 1-audit

    Documentatie-review door de certificerende instelling.

  5. Stap 5

    Stage 2 en certificaat

    Implementatie-audit en je NEN 7510-certificaat.

  6. Daarna

    Audits en sparring

    Je jaarlijkse audits voorbereid, en een sparringpartner bij nieuwe eisen.

Zo helpt Tidal je met de NEN 7510-eisen

NEN 7510 bestaat uit eisen aan het managementsysteem en een set beheersmaatregelen, met NEN 7512 en NEN 7513 ernaast. Tidal zet ze voor je klaar, met per maatregel een eigenaar, beleid en bewijs.

clausules gekoppeld aan ISO 27001
131clausules gekoppeld aan ISO 27001
audits gehaald, 100% geslaagd
50+audits gehaald, 100% geslaagd

De NEN 7510-familie

  • NEN 7510-1

    Managementsysteem

    Scope, risicoanalyse, rollen en de cyclus van plannen, uitvoeren en verbeteren.

  • NEN 7510-2

    Beheersmaatregelen

    De maatregelen uit ISO 27002, aangevuld met eisen voor de zorg.

  • NEN 7512

    Gegevensuitwisseling

    Vertrouwen bij het uitwisselen van gegevens met andere partijen.

  • NEN 7513

    Logging

    Vastleggen wie welk dossier heeft ingezien of gewijzigd.

NEN 7510 in het kort

NEN 7510 is de Nederlandse norm voor informatiebeveiliging in de zorg, gebaseerd op ISO 27001 en ISO 27002. Zorgaanbieders zijn eraan gebonden via het Besluit elektronische gegevensverwerking door zorgaanbieders, samen met NEN 7512 en NEN 7513. Voor leveranciers van zorgsoftware en andere partijen die patiëntgegevens verwerken, is het meestal een eis van hun klanten. Met een certificaat laat je zien dat een onafhankelijke auditor dat heeft getoetst.

Dennis van de WielMax HovensMartijn Sprengers
Gecontroleerd door Dennis, Max en MartijnOprichters van Tidal Control, samen 45 jaar ervaring in IT-auditing en compliance
  • Voldoen aan de wettelijke eis voor zorgaanbieders
  • Toegang tot zorgklanten die certificering eisen
  • Vertrouwen van patiënten en ketenpartners
  • Minder kans op datalekken en incidenten
  • Werk dat ook telt voor ISO 27001

Zo werk je in Tidal aan NEN 7510

Van risicoanalyse tot leveranciersbeheer: elk onderdeel van je NEN 7510-ISMS op één plek.

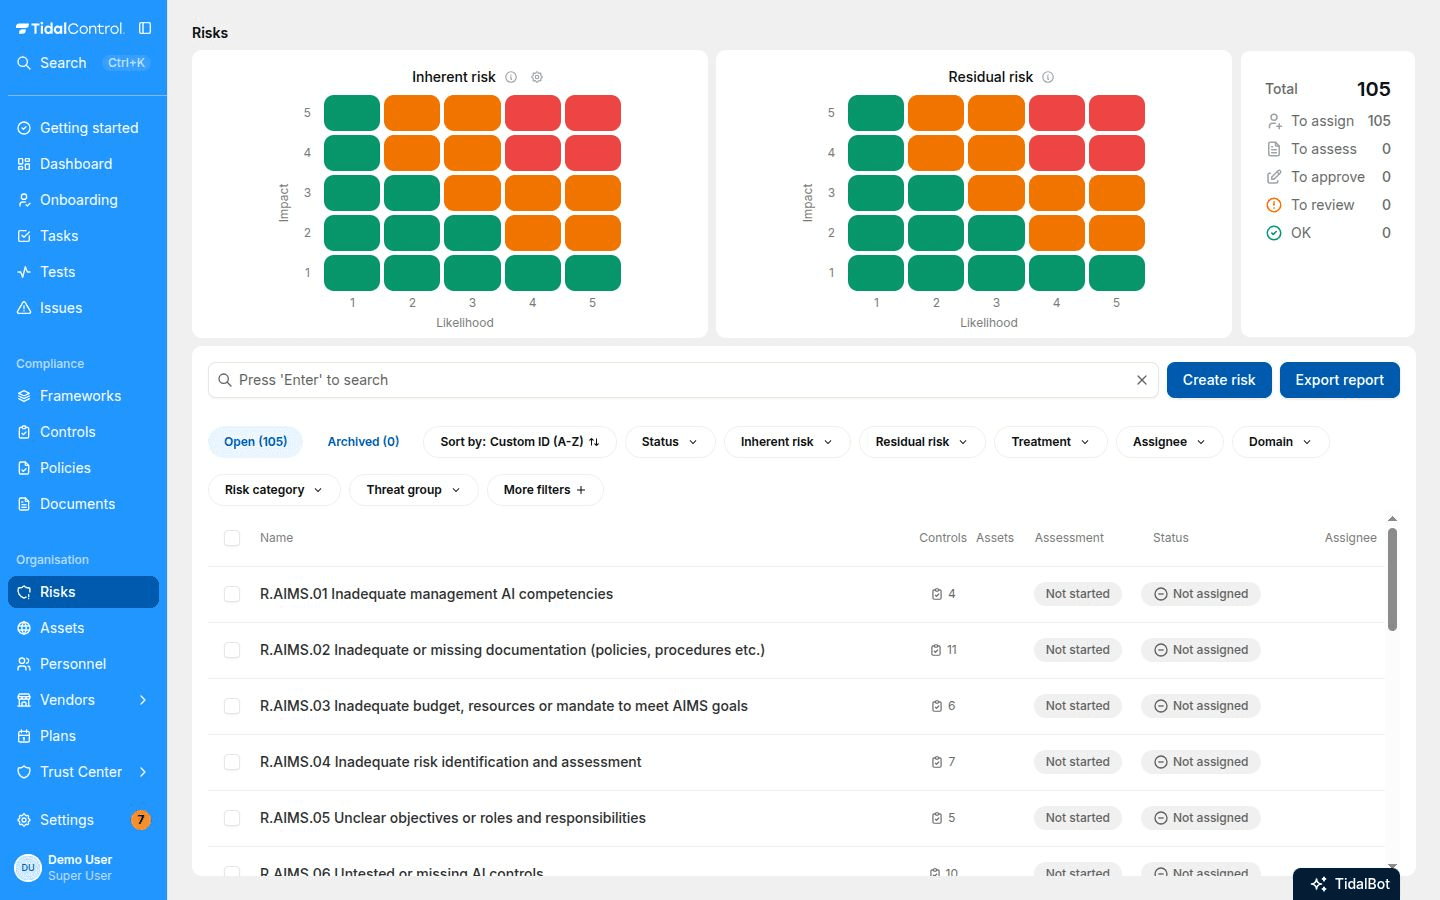
Risicobeoordeling

Risicobeoordelingen die werken

Transformeer risicobeoordeling van een tijdrovende taak naar een begeleid proces dat jouw bedrijf helpt groeien. Ons AI-aangedreven platform leert van de context van jouw bedrijf om risico's te beoordelen en te beheren - zelfs als je nieuw bent in het proces.

Risicobeoordeling in Tidal ControlRisicobeoordelingen die werken
Beheersmaatregelen

Beheersmaatregelen die werken zoals je dat wilt

Vereenvoudig het beheer van beheersmaatregelen met flexibele, automatiseringsklare tools die zich aanpassen aan jouw behoeften. Begin met onze bibliotheek of bouw jouw eigen maatregelen - hoe dan ook krijg je krachtige automatisering, duidelijk eigenaarschap en realtime inzichten.

Beheersmaatregelen in Tidal ControlBeheersmaatregelen die werken zoals je dat wilt

Policy center

Beleid zonder gedoe

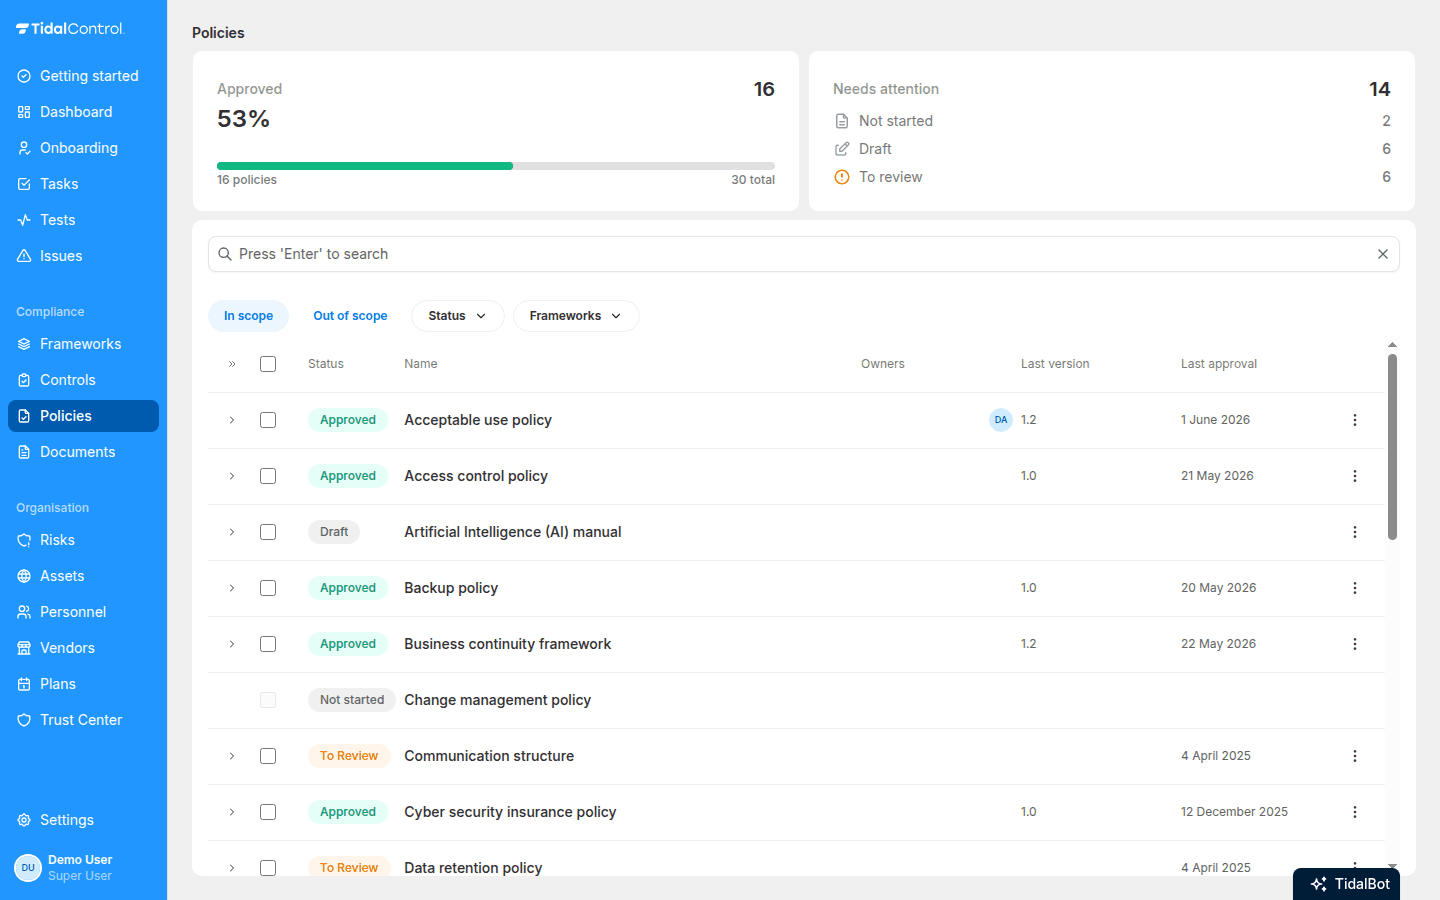
Transformeer beheer van beleidsdocumenten van een complexe, tijdrovende taak naar een geautomatiseerd proces dat meegroeit met jouw bedrijf. Begin met onze voorgeschreven beleidsdocumenten ontworpen voor moderne bedrijven, of importeer jouw bestaande documenten - hoe dan ook profiteer je van slimme automatisering die alles op koers houdt.

Policy center in Tidal ControlBeleid zonder gedoe

Leveranciersbeheer

Ketenpartners met patiëntgegevens in beeld

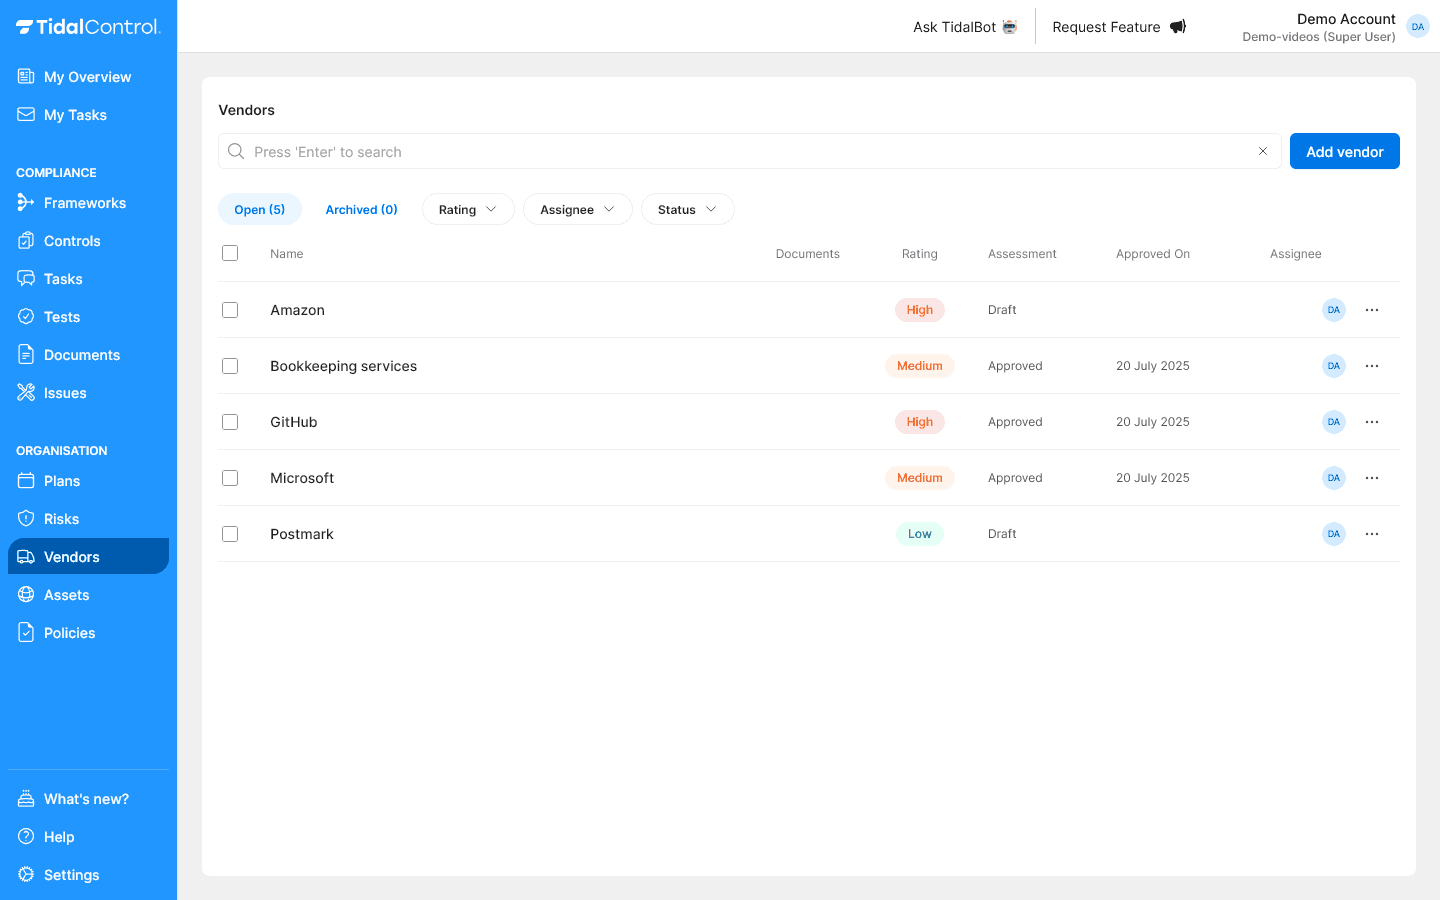
Beoordeel per leverancier het risico, leg verwerkersovereenkomsten en afspraken vast en plan een herbeoordeling. Zo zie je welke partijen patiëntgegevens raken.

Leveranciersbeheer in Tidal ControlKetenpartners met patiëntgegevens in beeld

Personeel & onboarding

Medewerker-compliance zonder spreadsheet

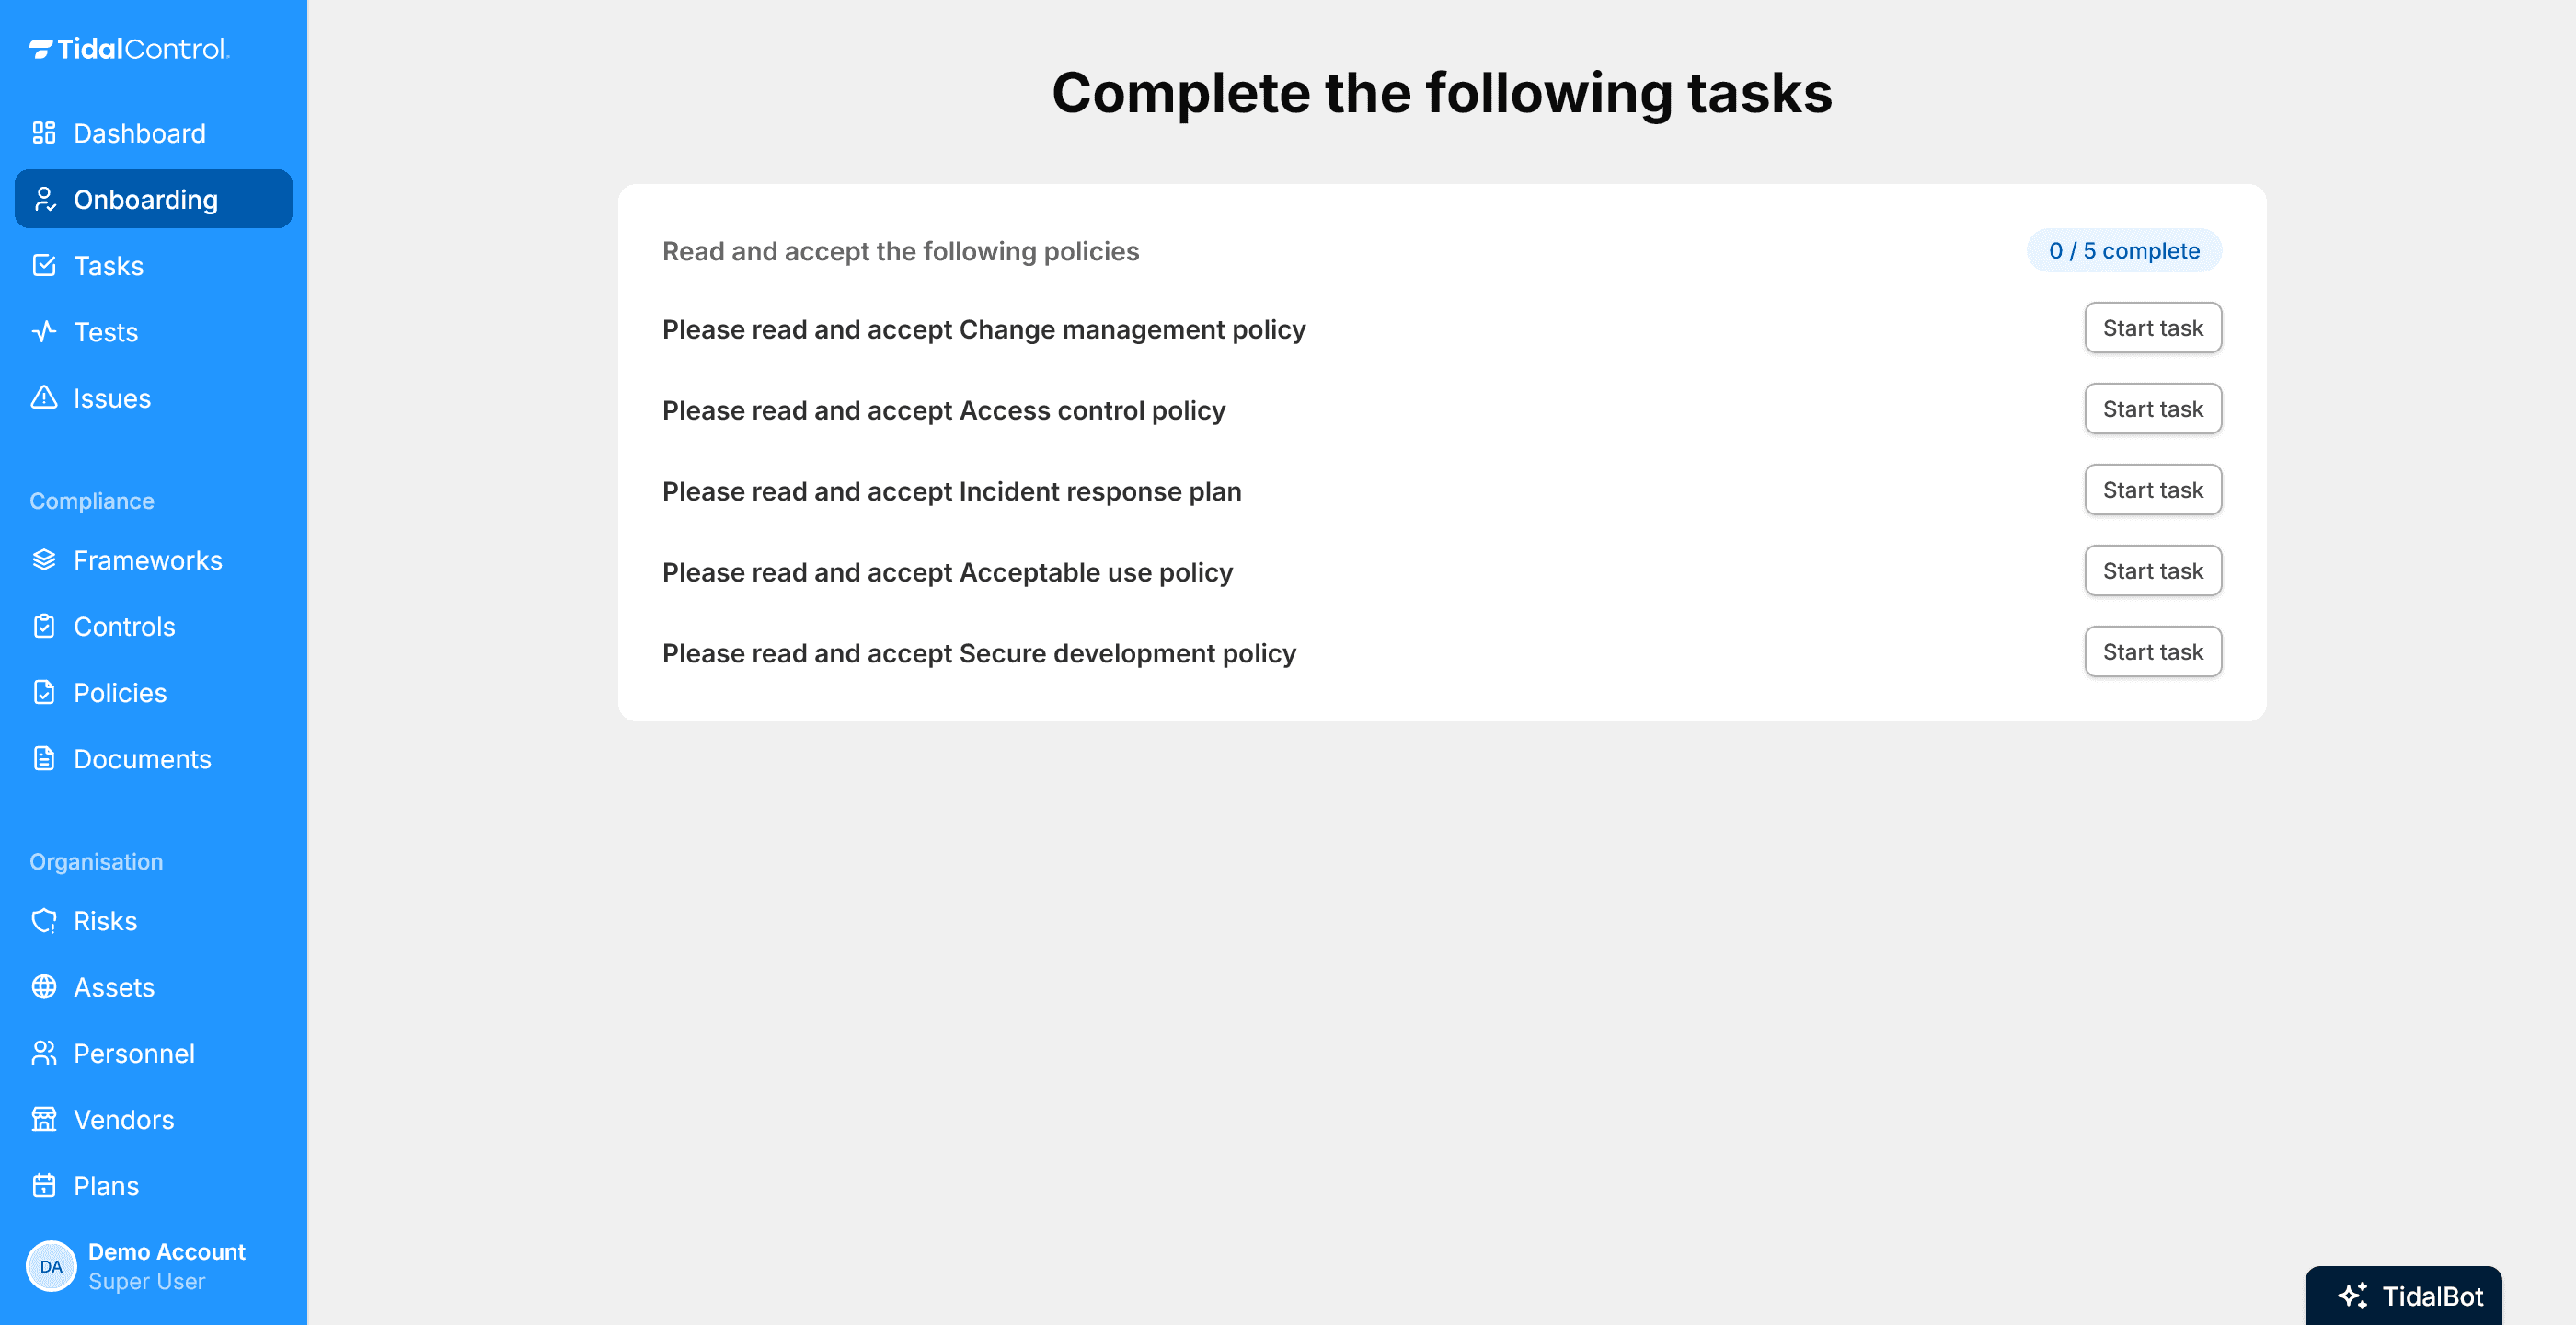
De Personeel-module maakt van medewerker-compliance (onboarding, policy-acknowledgements, rolverdeling) een self-service flow voor je team. Geen e-mails meer najagen of een aparte spreadsheet bijhouden van wie welk beleid heeft geaccepteerd.

Personeel & onboarding in Tidal ControlMedewerker-compliance zonder spreadsheet

Issues

Volg en los afwijkingen op - alles op één plek

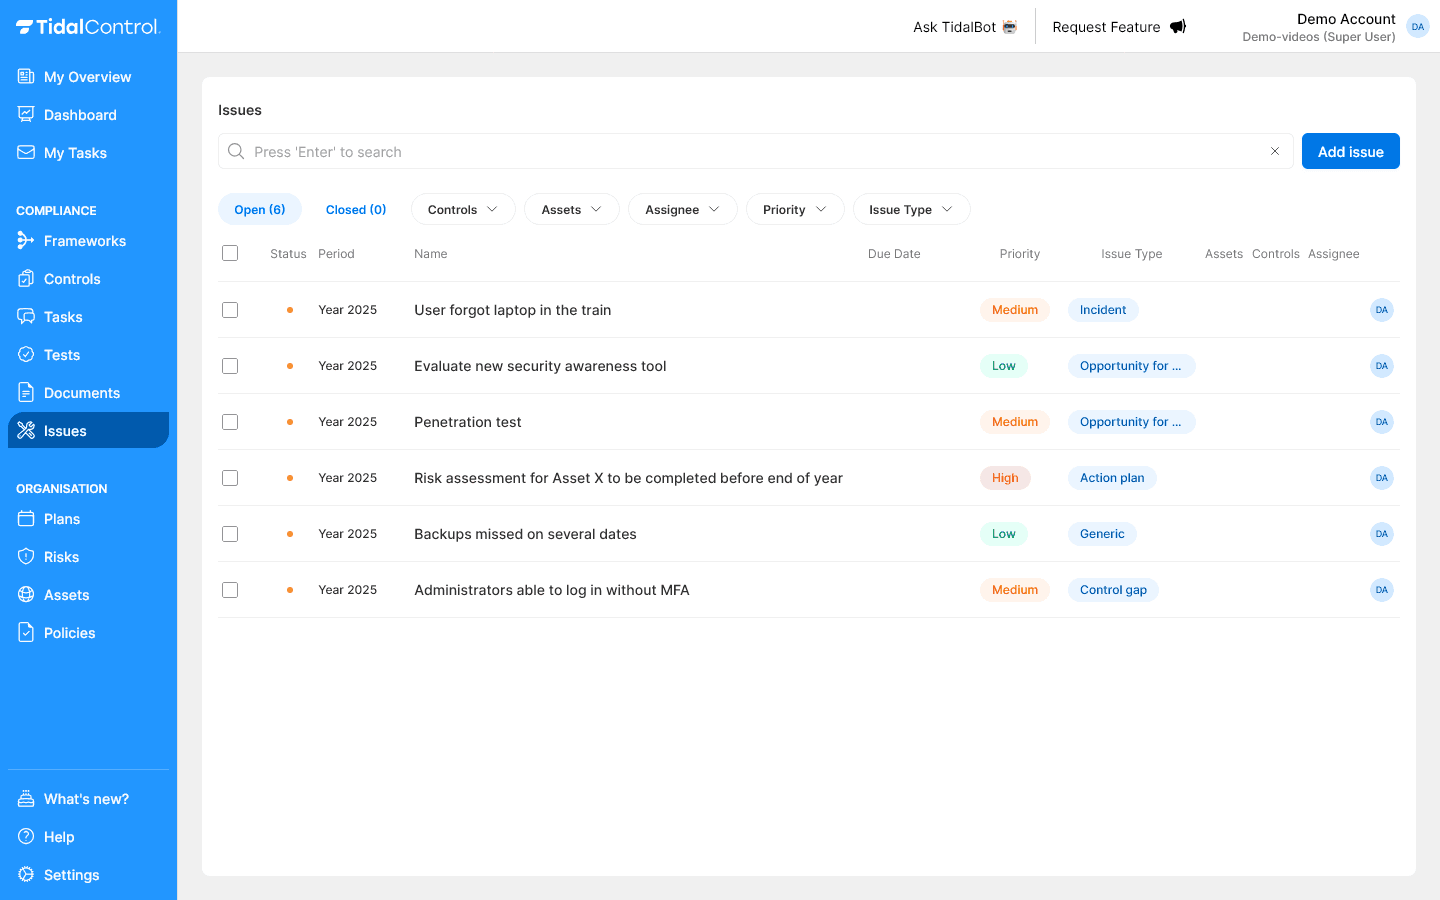
Vereenvoudig het beheer van afwijkingen met een gecentraliseerd systeem dat alles behandelt, van auditbevindingen tot verbetermogelijkheden. Houd jouw team op één lijn en zorg ervoor dat niets wordt gemist met duidelijk eigenaarschap, prioriteiten en geautomatiseerde tracking.

Issues in Tidal ControlVolg en los afwijkingen op - alles op één plek

Integraties

Automatisering maakt het leven leuker!

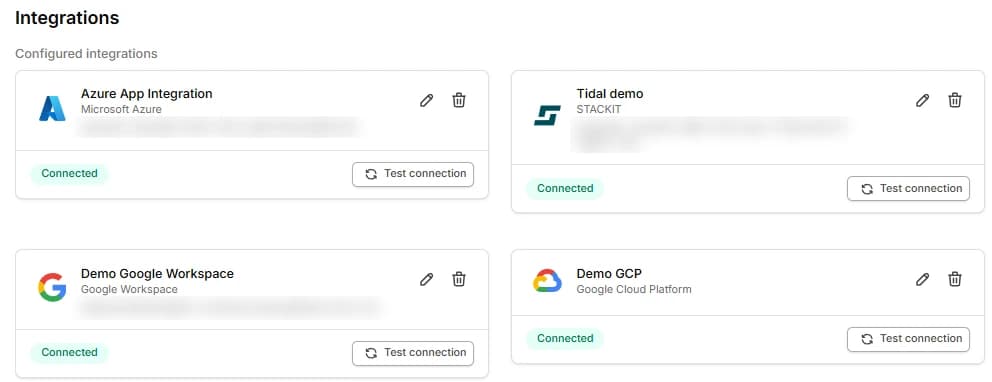
Onze integraties verzamelen en evalueren bewijsmateriaal voor je, waardoor je tijd bespaart bij het maken van systeemrapporten en screenshots elke keer dat je een control test moet uitvoeren.

Integraties in Tidal ControlAutomatisering maakt het leven leuker!

Handmatig vs. met Tidal Control
  • Maatregelen beheren

    Handmatig

    Spreadsheet per norm

    Met Tidal
    Voorgemapt met eigenaars

  • Bewijs verzamelen

    Handmatig

    Handmatig screenshots per maatregel

    Met Tidal

    Automatisch uit je tools

  • NEN 7510 en ISO 27001

    Handmatig

    Twee trajecten naast elkaar

    Met Tidal

    Eén set maatregelen, bewijs één keer

  • Ketenpartners

    Handmatig

    Verwerkersovereenkomsten in een map

    Met Tidal

    Risico per leverancier met herbeoordeling

  • Audit-voorbereiding

    Handmatig

    Weken puzzelen vlak voor de audit

    Met Tidal

    Altijd audit-klaar

Testimonials

Wat onze klanten zeggen

Met één druk op de knop toetsen we met één test van Tidal tientallen disks op encryptie. Handmatig zou dat veel tijd kosten.

Profielfoto van Chiel Bos
Chiel Bos
COO·CBYTE
CBYTE logo

Bekijk alle succesverhalen

Integreer met je bestaande tools

NEN 7510 certificering en audit

Een NEN 7510-certificaat krijg je van een certificerende instelling die daarvoor geaccrediteerd is. De audit verloopt in twee stappen: in Stage 1 kijkt de auditor naar je documentatie, zoals scope, risicoanalyse en beleid. In Stage 2 toetst hij of de maatregelen in de praktijk werken.

Daarna volgt elk jaar een controle-audit en elke drie jaar een hercertificering. Bewijs dat pas vlak voor de audit wordt verzameld, valt dan snel op: auditors kijken naar opvolging over tijd.

Door de audit-voorbereiding in je dagelijkse beheer op te nemen, is de audit een momentopname van hoe je al werkt.

Veelgestelde vragen

NEN 7510 is de Nederlandse standaard voor informatiebeveiliging in de zorg. Zorgaanbieders zijn er wettelijk aan gebonden: artikel 3 van het Besluit elektronische gegevensverwerking door zorgaanbieders verplicht hen NEN 7510, 7512 en 7513 te volgen. Voor andere partijen die patiëntgegevens verwerken, zoals leveranciers van zorgsoftware, is het meestal een contractuele eis van hun klanten.

NEN 7510 bouwt voort op dezelfde ISO 27002-catalogus als ISO 27001 en voegt daar zorgspecifieke eisen aan toe. Dat scheelt werk: in de contentbibliotheek van Tidal (stand september 2026) zijn alle 131 clausules van NEN 7510 gekoppeld aan beheersmaatregelen die ook onder ISO 27001 vallen, dus je richt één set maatregelen in en verzamelt het bewijs één keer. Het verschil zit in de zorgspecifieke eisen en in de audit zelf: een geaccrediteerde certificerende instelling toetst NEN 7510 apart.

NEN 7510 is de basis: een managementsysteem voor informatiebeveiliging met beheersmaatregelen voor de zorg. NEN 7512 gaat over vertrouwen bij het uitwisselen van gegevens met andere partijen. NEN 7513 gaat over logging: vastleggen wie welk dossier heeft ingezien of gewijzigd. Zorgaanbieders moeten alle drie volgen. In Tidal beheer je ze in hetzelfde systeem.

Een onafhankelijke, erkende certificatie-instelling in de zorgsector, met Nederlandse geaccrediteerde auditors. Tidal certificeert je niet zelf. In de zorg weegt dat zwaar: een auditor zonder belang bij de uitkomst toetst of patiëntgegevens aantoonbaar beschermd zijn. Tidal zorgt dat je bewijs klaarstaat.

Twee delen. De audit koop je in bij een certificerende instelling die voor NEN 7510 geaccrediteerd is en per auditdag rekent; hoeveel dagen dat zijn, hangt af van je omvang en scope. Daarnaast kost de implementatie tijd van je eigen team: risicoanalyse, maatregelen, beleid en bewijs. Heb je dat werk al voor ISO 27001 gedaan, dan scheelt dat veel, omdat beide normen op dezelfde ISO 27002-basis bouwen. Een vast tarief bestaat niet, dus vraag een offerte op basis van je scope.

Deels. NEN 7510 regelt de beveiliging van patiëntgegevens, en dat is een groot deel van wat de AVG vraagt aan passende maatregelen. Andere AVG-plichten, zoals een register van verwerkingen, de rechten van betrokkenen en verwerkersovereenkomsten, komen erbij. In Tidal beheer je de AVG naast NEN 7510, met dezelfde maatregelen waar ze overlappen.

Tidal zet de eisen van NEN 7510 voor je klaar, met sjablonen voor beleid, een risicoanalyse en per maatregel een eigenaar en bewijs. Bewijs uit je eigen tools wordt automatisch verzameld. Onze klanten hebben meer dan 50 audits gehaald, met gemiddeld 0 tot 2 bevindingen. De audit zelf doet een onafhankelijke certificerende instelling.