Direct naar de inhoud

De CIS Controls stap voor stap ingevoerd en meetbaar

Achttien geprioriteerde maatregelen tegen de aanvallen die het vaakst voorkomen. Tidal Control zet ze voor je klaar per Implementation Group, verzamelt bewijs automatisch uit je tools en laat zien welke safeguards nog open staan.

  • 18 controls, 153 safeguards
  • Per Implementation Group
  • Samen met ISO 27001
  • Gebouwd in de EU
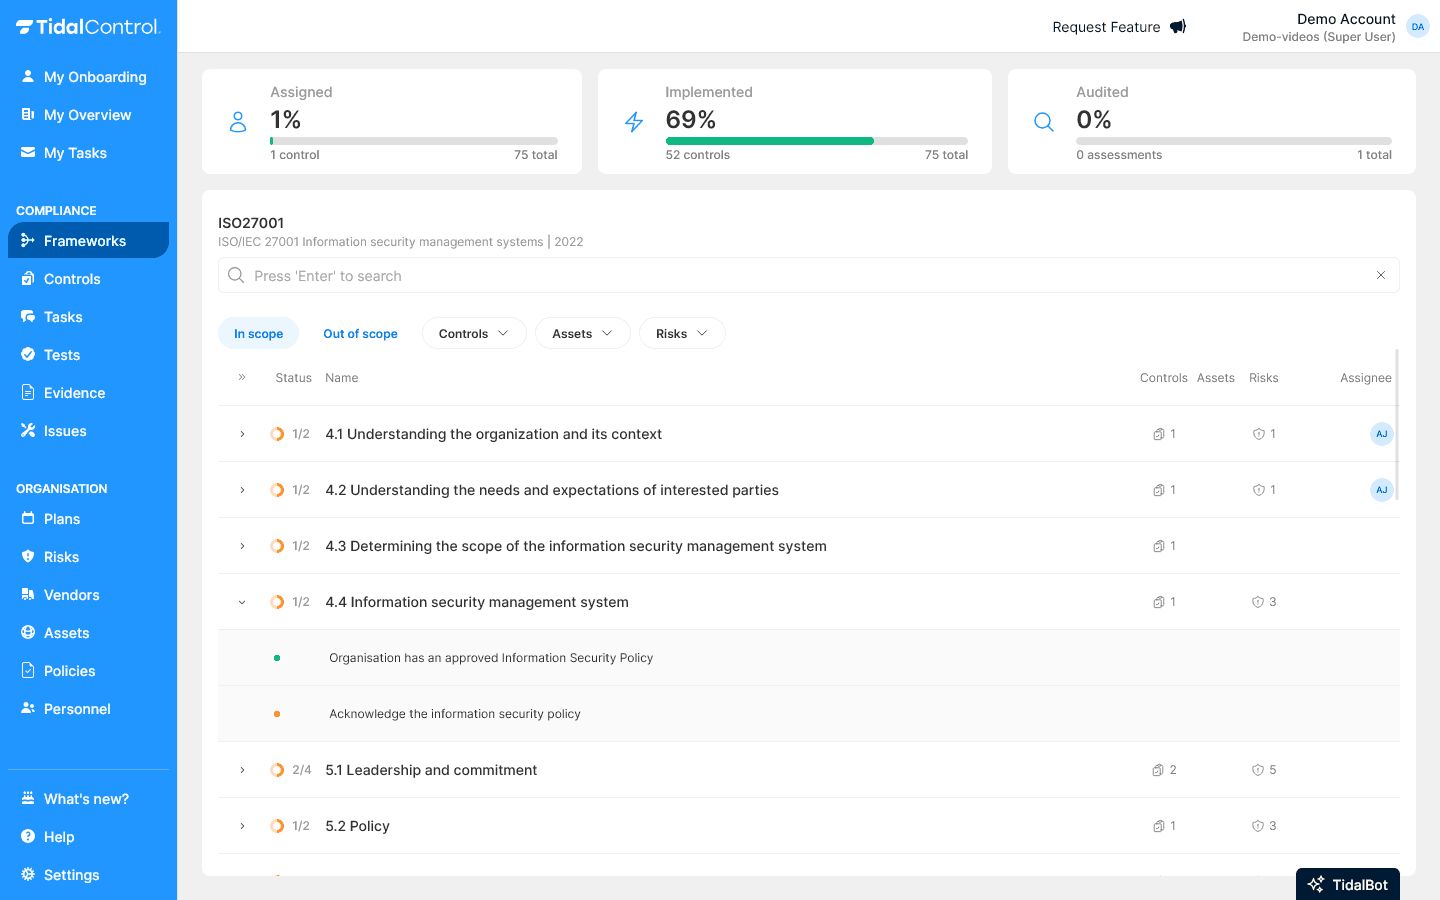
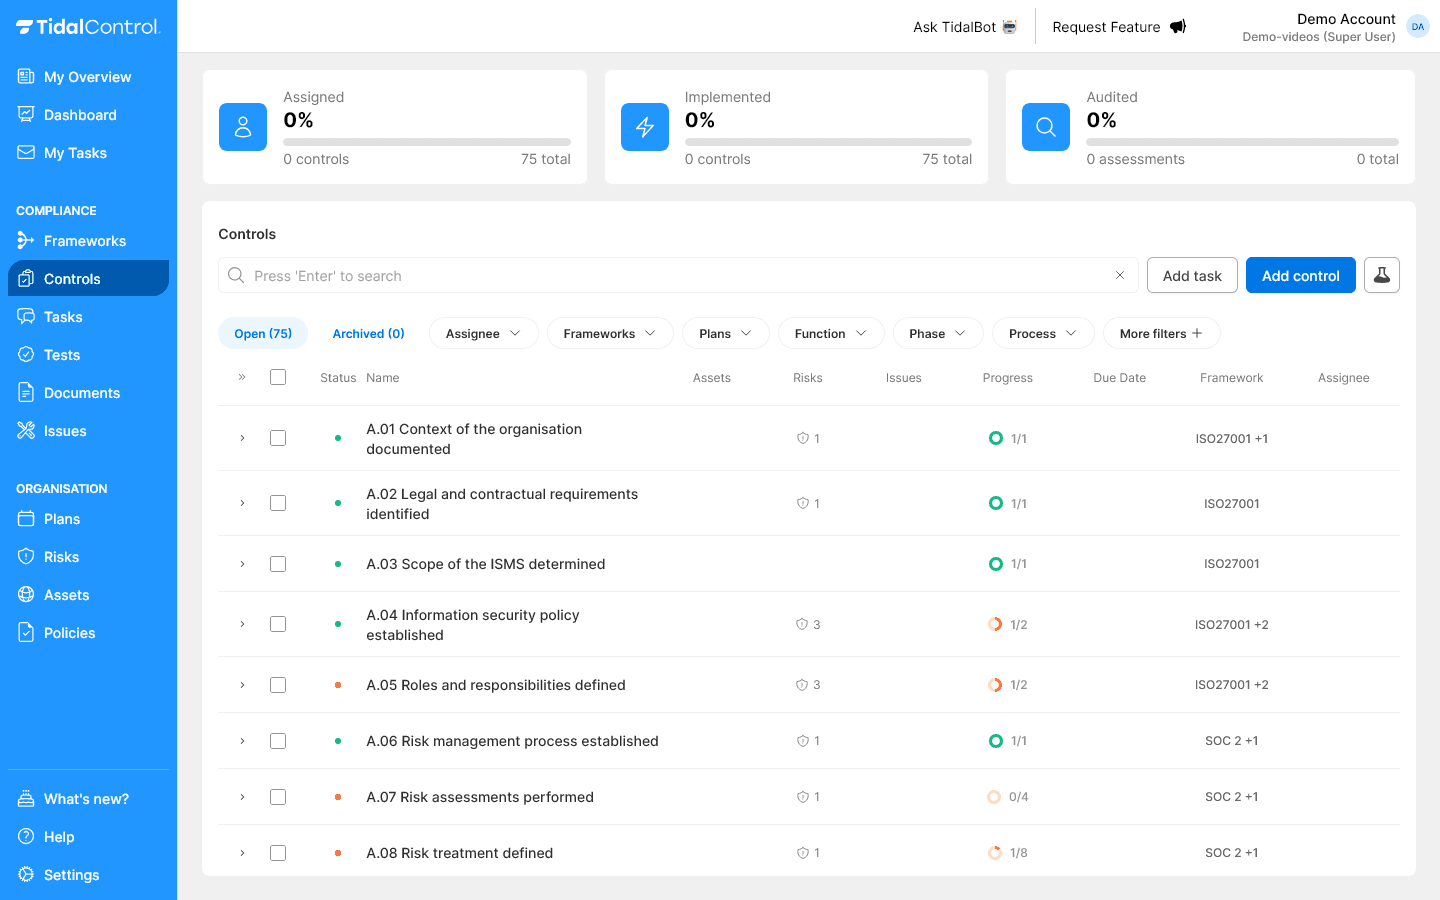
Het CIS Controls-overzicht in Tidal Control met de status van safeguards en bewijs

Deze bedrijven regelen hun compliance met Tidal Control

  • LiveDrop logo
  • Datenna logo
  • CByte logo
  • Infradock logo
  • PoA logo
  • Floryn logo
  • ElasticScale logo
  • DebtCo logo
  • BrainStax logo
  • EnableNow logo
  • Woningnet logo
  • Nedscaper logo
  • Aivory logo
  • Fleetport logo
  • Promptwatch logo
  • Amsterdam logo

Van inventaris tot meetbare weerbaarheid

De CIS Controls kennen geen certificaat. Het doel is aantoonbaar minder risico, in de volgorde die het meeste oplevert. Tidal laat per stap zien wat er van je team wordt verwacht.

  1. Stap 1

    Implementation Group

    Bepalen welke groep past bij je omvang en risico: IG1, IG2 of IG3.

  2. Stap 2

    Inventaris

    Hardware, software en data in kaart, de basis voor alles wat volgt.

  3. Stap 3

    IG1

    De safeguards voor basale cyberhygiëne op orde.

  4. Stap 4

    IG2 en IG3

    Uitbreiden naar de safeguards die bij je groep horen.

  5. Stap 5

    Meten en aantonen

    Per safeguard de status en het bewijs, klaar voor klanten en auditors.

  6. Daarna

    Bijhouden

    Safeguards continu gemonitord, en een sparringpartner bij nieuwe dreigingen.

Zo helpt Tidal je met de 18 CIS Controls

De CIS Controls v8 bestaan uit 18 controls met in totaal 153 safeguards. Tidal bundelt ze in zes blokken en zet ze voor je klaar, met per safeguard een eigenaar, beleid en bewijs.

controls
18controls
safeguards
153safeguards

CIS Controls v8

  • 1, 2

    Inventaris

    Overzicht van alle apparaten en software in je omgeving.

  • 3, 4

    Data en configuratie

    Gegevens beschermd en systemen veilig ingericht.

  • 5, 6

    Accounts en toegang

    Accounts beheerd, rechten beperkt en MFA waar het telt.

  • 7, 10, 11

    Kwetsbaarheden en malware

    Patchen, malware weren en gegevens kunnen herstellen.

  • 8, 9, 12, 13

    Logging en netwerk

    Logs bijhouden, e-mail en browsers beveiligen, netwerk bewaken.

  • 14-18

    Mensen, leveranciers en incidenten

    Bewustwording, leveranciers, applicaties, incidentrespons en pentesten.

De CIS Controls in het kort

De CIS Controls zijn een set van 18 geprioriteerde beveiligingsmaatregelen van het Center for Internet Security, gebaseerd op de aanvallen die in de praktijk het vaakst voorkomen. Ze zijn verdeeld in drie Implementation Groups: IG1 is basale cyberhygiëne voor elke organisatie, IG2 en IG3 bouwen daarop voort. Er is geen certificaat; je gebruikt ze om je beveiliging te prioriteren en meetbaar te maken.

Dennis van de WielMax HovensMartijn Sprengers
Gecontroleerd door Dennis, Max en MartijnOprichters van Tidal Control, samen 45 jaar ervaring in IT-auditing en compliance
  • Een duidelijke volgorde: eerst wat het meeste oplevert
  • Bescherming tegen de meest voorkomende aanvallen
  • Meetbare voortgang voor bestuur en klanten
  • Een praktische basis voor ISO 27001 en NIS2
  • Minder kans op incidenten en uitval

Zo werk je in Tidal aan de CIS Controls

Van inventaris tot incidentrespons: elke safeguard op één plek.

Beheersmaatregelen

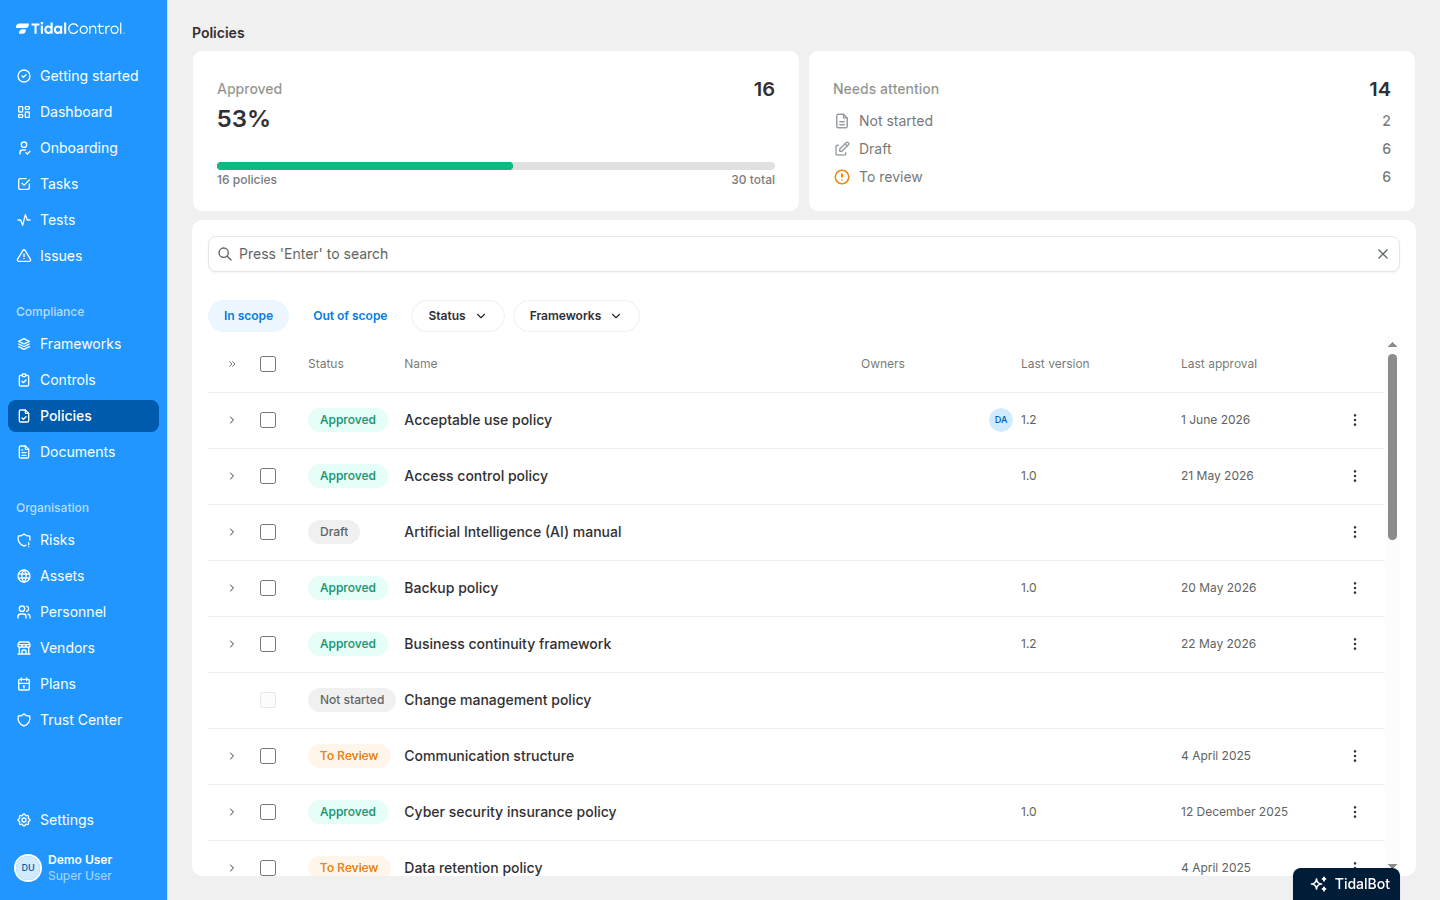
Beheersmaatregelen die werken zoals je dat wilt

Vereenvoudig het beheer van beheersmaatregelen met flexibele, automatiseringsklare tools die zich aanpassen aan jouw behoeften. Begin met onze bibliotheek of bouw jouw eigen maatregelen - hoe dan ook krijg je krachtige automatisering, duidelijk eigenaarschap en realtime inzichten.

Beheersmaatregelen in Tidal ControlBeheersmaatregelen die werken zoals je dat wilt
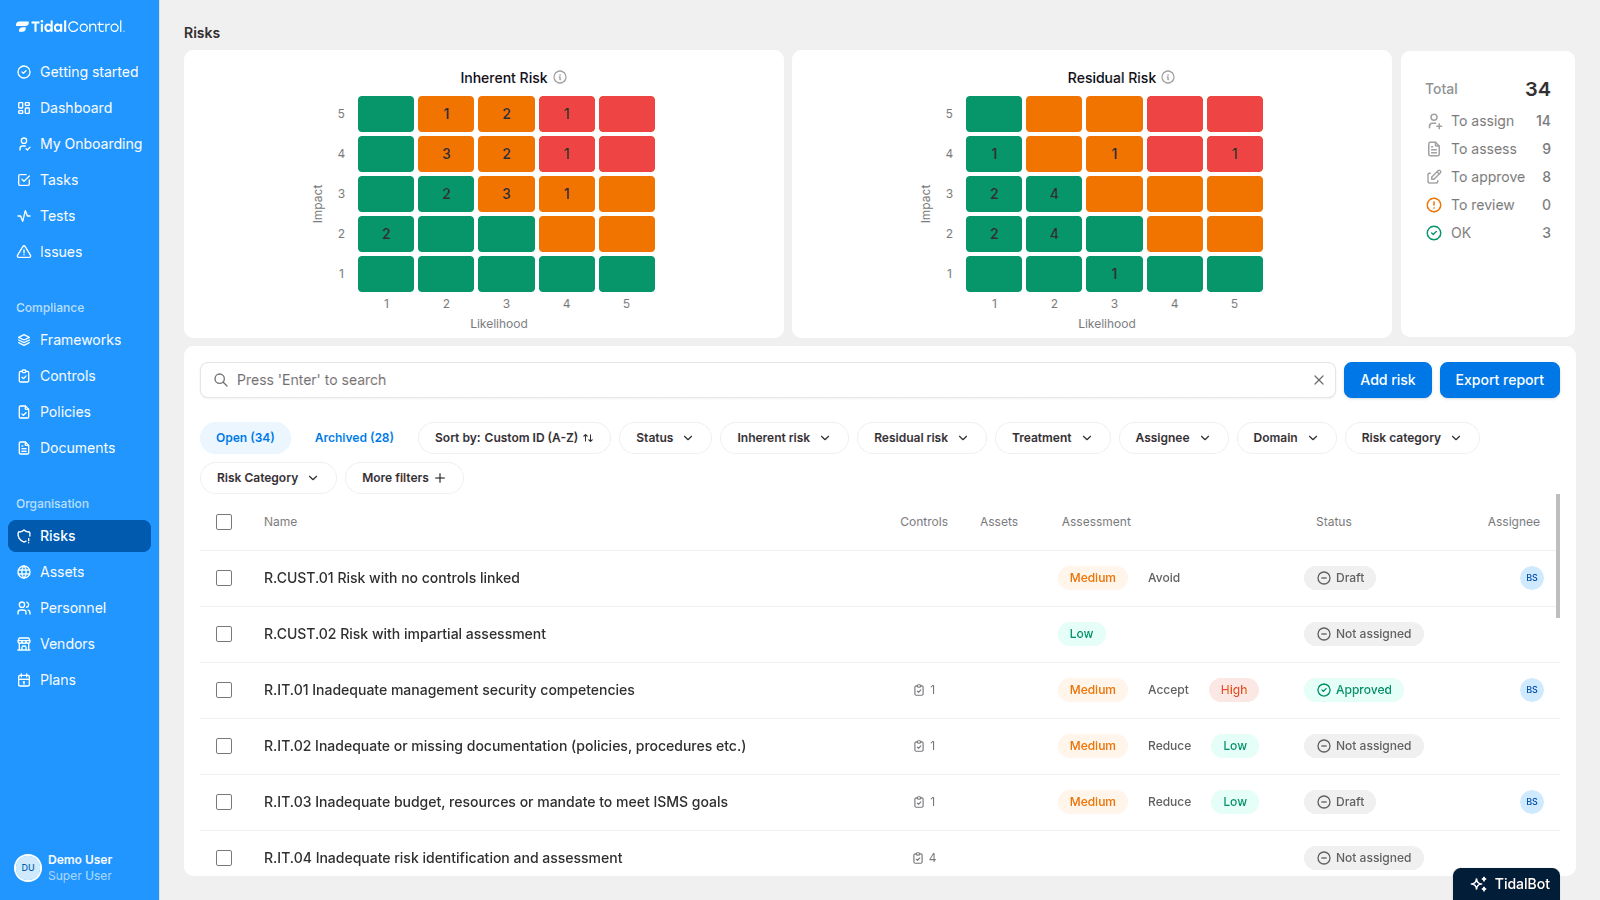
Risicobeoordeling

Risicobeoordelingen die werken

Transformeer risicobeoordeling van een tijdrovende taak naar een begeleid proces dat jouw bedrijf helpt groeien. Ons AI-aangedreven platform leert van de context van jouw bedrijf om risico's te beoordelen en te beheren - zelfs als je nieuw bent in het proces.

Risicobeoordeling in Tidal ControlRisicobeoordelingen die werken

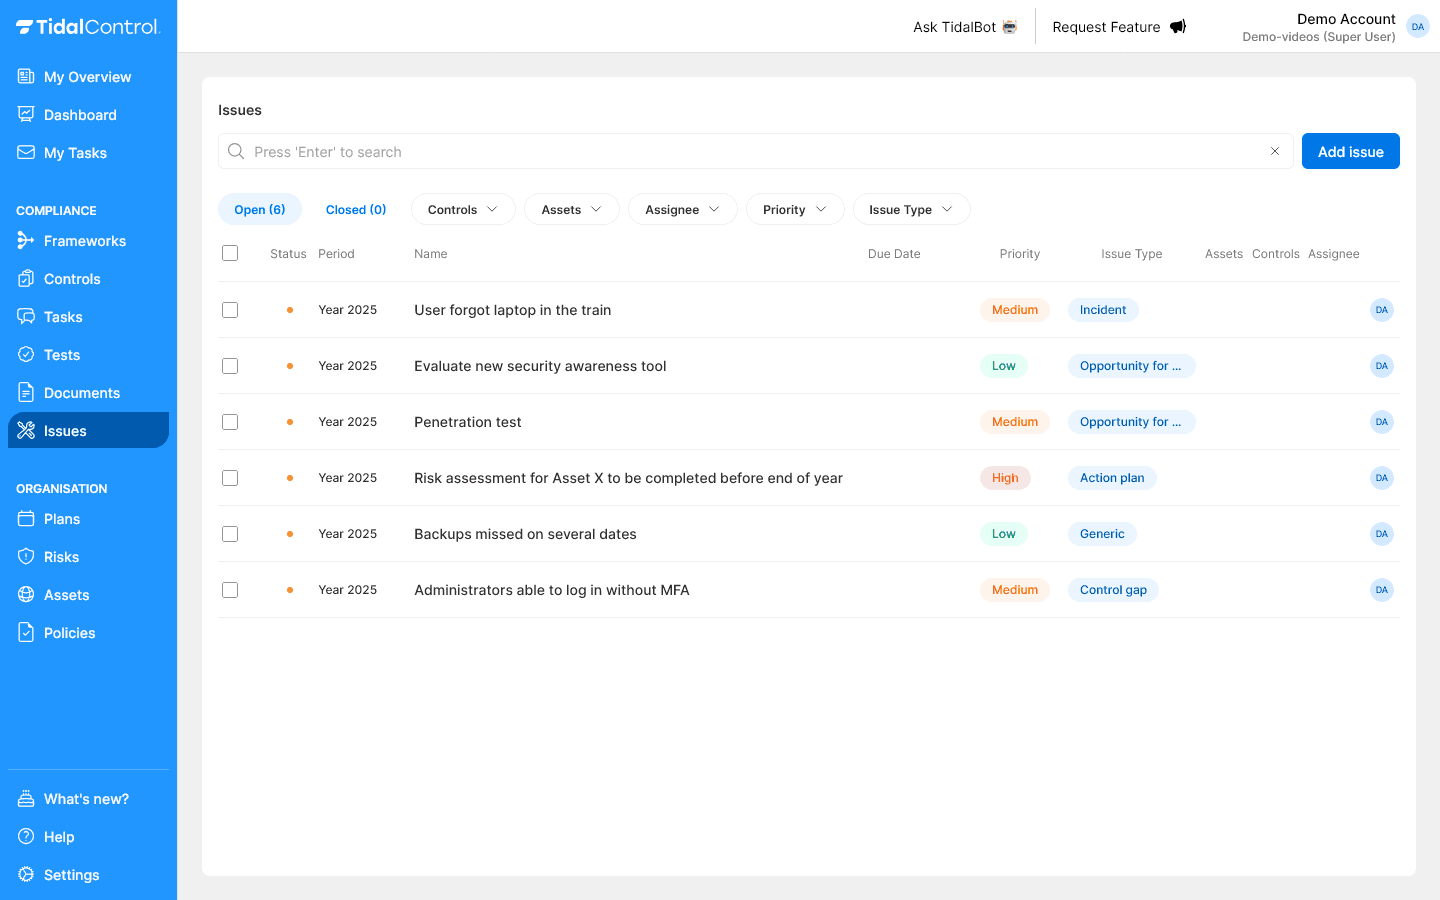
Issues

Volg en los afwijkingen op - alles op één plek

Vereenvoudig het beheer van afwijkingen met een gecentraliseerd systeem dat alles behandelt, van auditbevindingen tot verbetermogelijkheden. Houd jouw team op één lijn en zorg ervoor dat niets wordt gemist met duidelijk eigenaarschap, prioriteiten en geautomatiseerde tracking.

Issues in Tidal ControlVolg en los afwijkingen op - alles op één plek

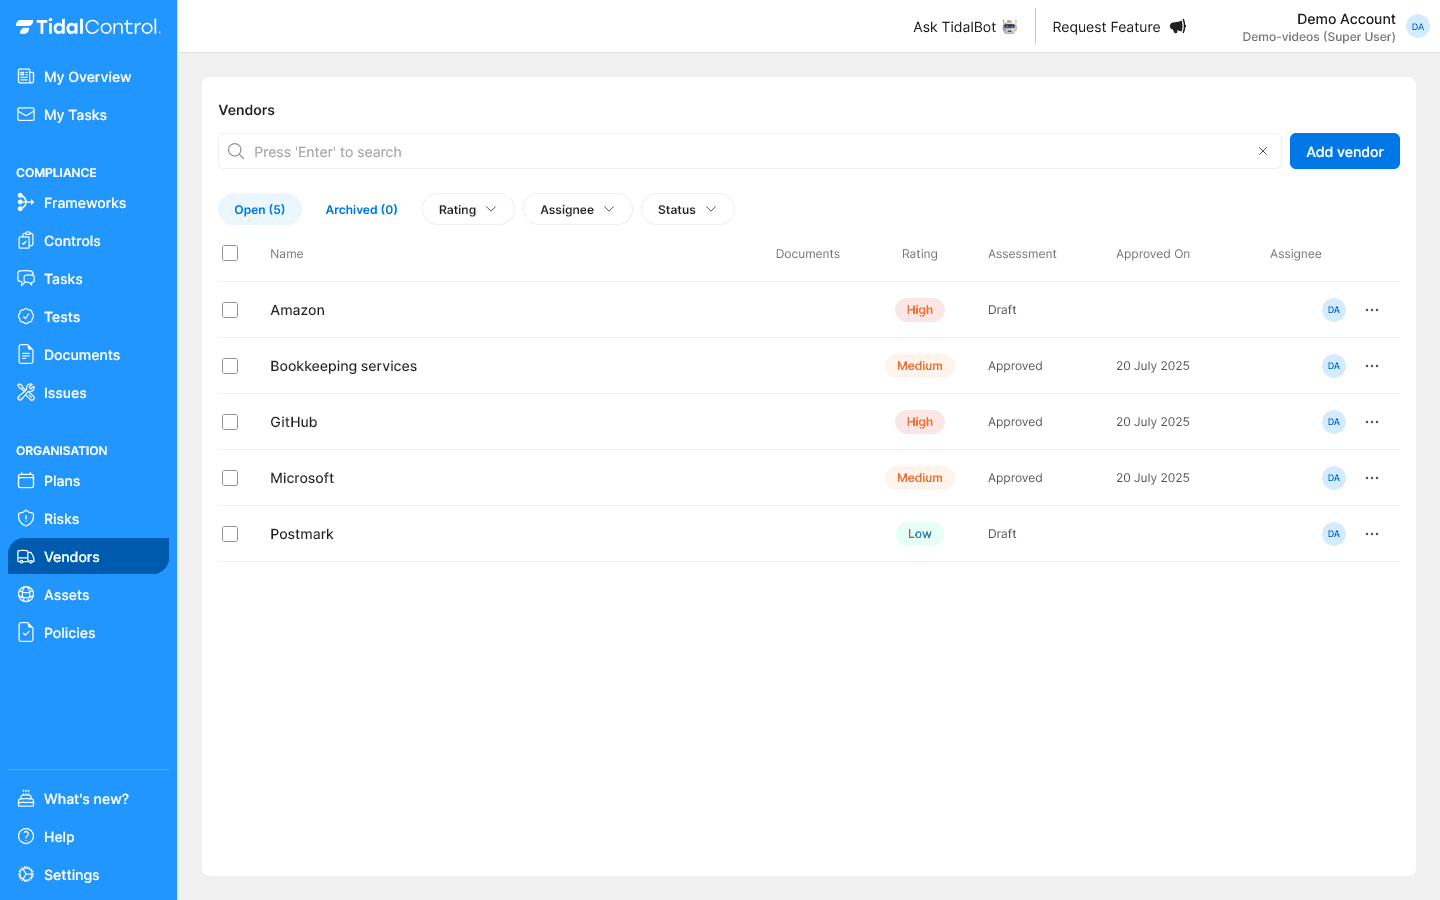
Leveranciersbeheer

Leveranciersbeoordeling die écht werkt

Transformeer leveranciersbeheer van een tijdrovende taak naar een geautomatiseerd proces dat jouw bedrijf helpt groeien. Voeg leveranciers toe in seconden met onze vendor database die automatisch alle belangrijke gegevens invult, van privacy policies tot SOC2 rapporten. Ons slimme systeem beoordeelt vervolgens automatisch risico's en helpt je de juiste beslissingen nemen.

Leveranciersbeheer in Tidal ControlLeveranciersbeoordeling die écht werkt

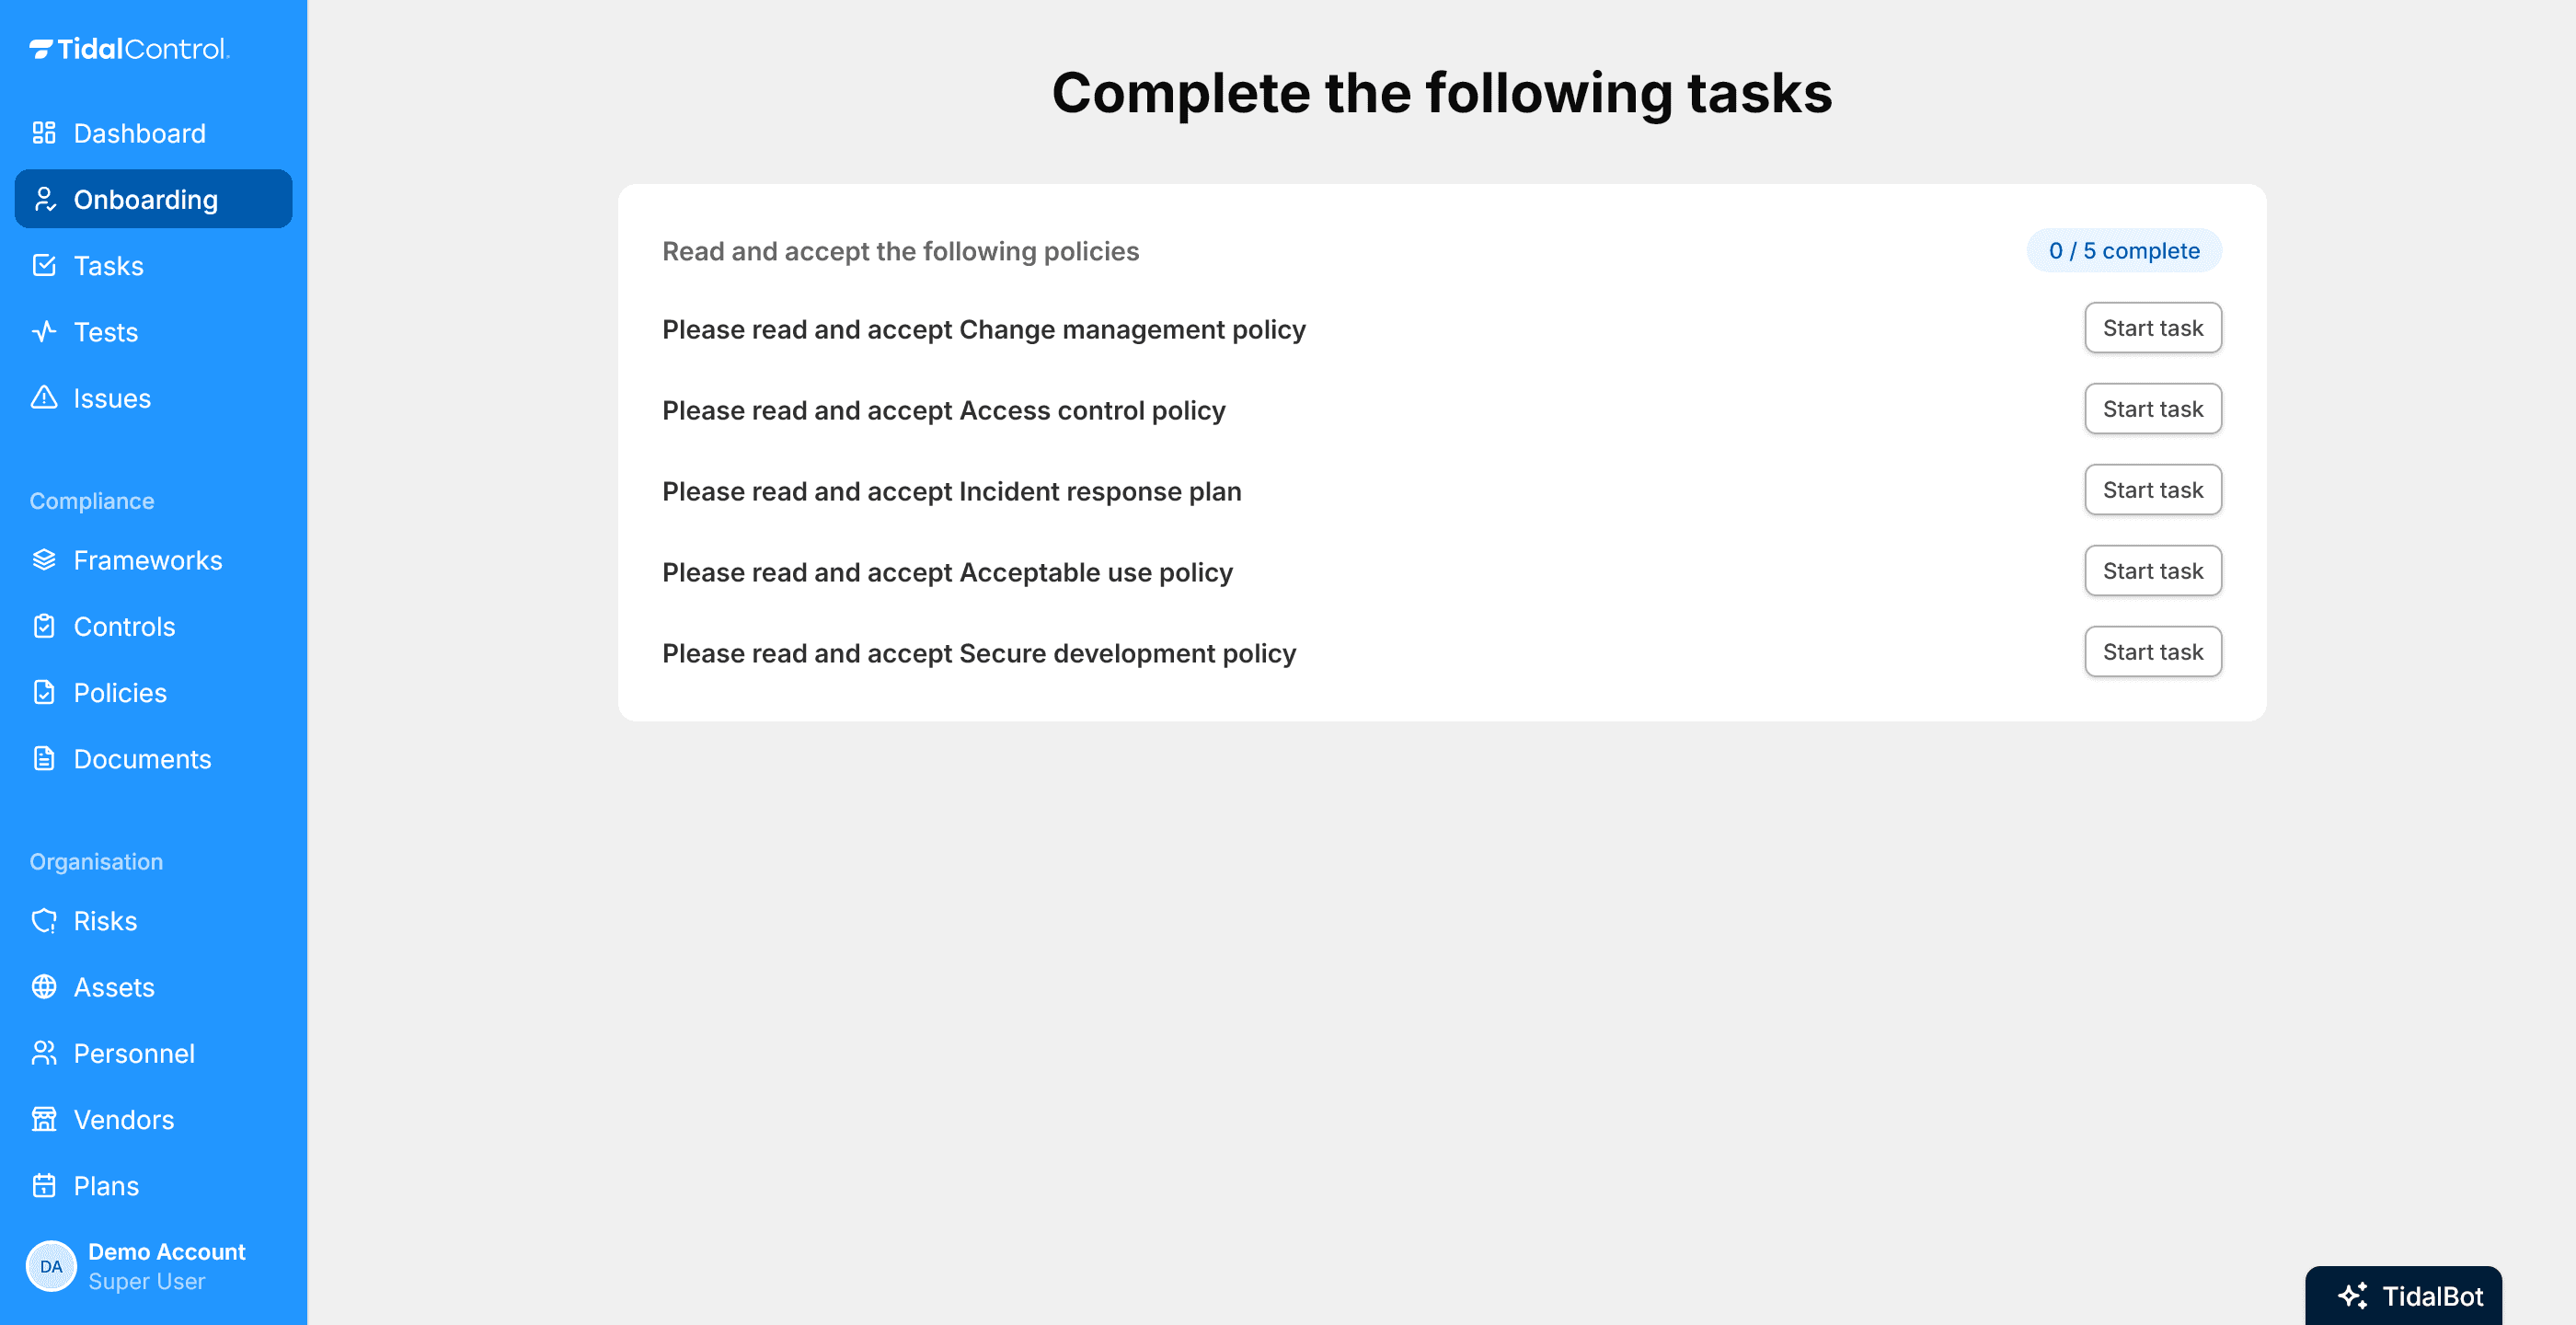
Personeel & onboarding

Medewerker-compliance zonder spreadsheet

De Personeel-module maakt van medewerker-compliance (onboarding, policy-acknowledgements, rolverdeling) een self-service flow voor je team. Geen e-mails meer najagen of een aparte spreadsheet bijhouden van wie welk beleid heeft geaccepteerd.

Personeel & onboarding in Tidal ControlMedewerker-compliance zonder spreadsheet

Policy center

Beleid zonder gedoe

Transformeer beheer van beleidsdocumenten van een complexe, tijdrovende taak naar een geautomatiseerd proces dat meegroeit met jouw bedrijf. Begin met onze voorgeschreven beleidsdocumenten ontworpen voor moderne bedrijven, of importeer jouw bestaande documenten - hoe dan ook profiteer je van slimme automatisering die alles op koers houdt.

Policy center in Tidal ControlBeleid zonder gedoe

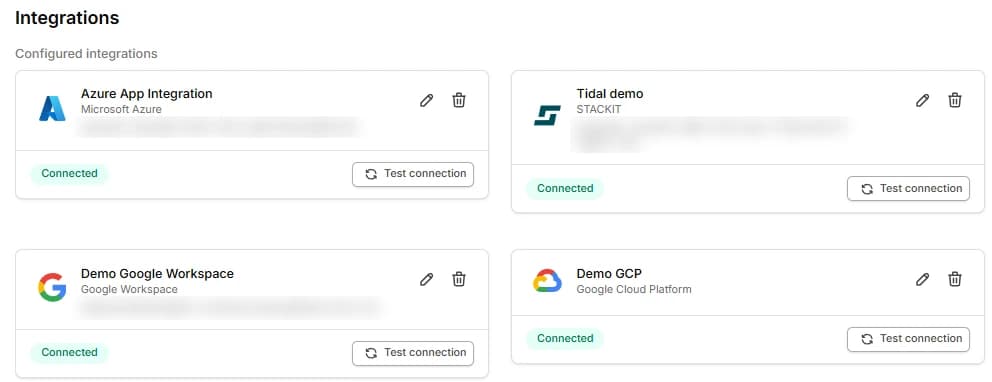
Integraties

Automatisering maakt het leven leuker!

Onze integraties verzamelen en evalueren bewijsmateriaal voor je, waardoor je tijd bespaart bij het maken van systeemrapporten en screenshots elke keer dat je een control test moet uitvoeren.

Integraties in Tidal ControlAutomatisering maakt het leven leuker!

Handmatig vs. met Tidal Control
  • Safeguards

    Handmatig

    Spreadsheet met 153 rijen

    Met Tidal

    Voorgemapt per Implementation Group

  • Bewijs verzamelen

    Handmatig

    Handmatig per safeguard

    Met Tidal

    Automatisch uit je tools

  • Voortgang meten

    Handmatig

    Inschatting per keer

    Met Tidal

    Status per safeguard, altijd actueel

  • CIS en ISO 27001

    Handmatig

    Twee trajecten naast elkaar

    Met Tidal

    Eén set maatregelen, bewijs één keer

  • Bijhouden

    Handmatig

    Vervalt na het project

    Met Tidal

    Continue monitoring

Testimonials

Wat onze klanten zeggen

Met één druk op de knop toetsen we met één test van Tidal tientallen disks op encryptie. Handmatig zou dat veel tijd kosten.

Profielfoto van Chiel Bos
Chiel Bos
COO·CBYTE
CBYTE logo

Bekijk alle succesverhalen

Integreer met je bestaande tools

CIS Controls software en implementatie

De kracht van de CIS Controls is de volgorde: eerst de safeguards die tegen de meeste aanvallen helpen. Maar met 153 safeguards verlies je in een spreadsheet snel het overzicht over wat er staat, wie eigenaar is en of het nog werkt.

CIS Controls software zet de safeguards klaar per Implementation Group, koppelt ze aan je systemen en verzamelt bewijs automatisch uit je tools. Je ziet per control de status, en waar iets is teruggevallen.
Zo maak je voortgang zichtbaar voor bestuur en klanten, in plaats van een eenmalige inschatting.

Veelgestelde vragen

CIS Controls zijn een geprioriteerde set van 18 cybersecurity best practices ontwikkeld door beveiligingsexperts. Ze beschermen tegen de meest voorkomende cyberaanvallen en worden wereldwijd erkend als effectief beveiligingsframework. Implementatie helpt je praktische, meetbare beveiligingsverbeteringen opbouwen.

Implementation Groups (IG1, IG2, IG3) komen overeen met organisatiegrootte en middelen. IG1 is voor kleine organisaties met beperkte middelen, IG2 voor middelgrote organisaties en IG3 voor grote organisaties met volwassen beveiligingsprogramma's. Ons platform helpt je het juiste niveau selecteren.

Nee. De CIS Controls zijn een set aanbevelingen, geen certificeerbare norm. Je gebruikt ze om je beveiliging te prioriteren en meetbaar te maken. Wil je een certificaat dat klanten herkennen, dan combineer je ze met ISO 27001.
Ons platform verzamelt automatisch bewijs voor veel CIS safeguards van je cloudproviders, identity-systemen en development tools. Dit vermindert handmatig werk en zorgt voor continue monitoring van beveiligingsmaatregelen met audit-ready bewijs.

Ja, CIS Controls zijn gekoppeld aan veel regelgevende frameworks waaronder ISO 27001, NIST CSF en anderen. CIS Controls implementeren biedt een solide beveiligingsfundament dat tegelijkertijd meerdere compliance-eisen ondersteunt.

Ons platform monitort continu je CIS safeguards, waarschuwt voor tekortkomingen of wijzigingen en plant regelmatige beoordelingen. Geautomatiseerde bewijs verzameling zorgt ervoor dat je beveiligingsmaatregelen met minimale doorlopende inspanning behoudt terwijl je aanhoudende implementatie aantoont.