NEN 7510 en AVG voor zorgorganisaties
Eén platform voor NEN 7510, ISO 27001 en je AVG-verantwoording. Zorgsjablonen, bewijs dat zich automatisch verzamelt en één dossier voor je auditor en de toezichthouder.
- NEN 7510 en ISO 27001 op één set maatregelen
- Leveranciers en ketenpartners in beeld
- Gebouwd en gehost in de EU
Wat zorgorganisaties met Tidal bereiken
- 50+
- Audits behaald door onze klanten, 100% geslaagd
- 0-2
- Bevindingen gemiddeld bij de certificeringsaudit
- 35+
- Frameworks op één set maatregelen, waaronder NEN 7510 en ISO 27001
Waarom NEN 7510 in de zorg blijft hangen
De norm is helder. Zorgorganisaties lopen vast op de uitvoering: een lange keten, beleid dat niet meebeweegt en bewijs dat pas bij de audit wordt gezocht.
Veel partijen raken patiëntgegevens
Van EPD-leverancier tot labkoppeling: het overzicht staat in losse contracten. Een ontbrekende verwerkersovereenkomst komt pas bij de audit boven.
Beleid op de plank
Geschreven voor de eerste certificering en daarna niet bijgewerkt. De auditor toetst of het klopt met hoe je nu werkt.
Bewijs verspreid over mappen
Toegangsrechten, logging en back-ups worden pas verzameld als de auditor erom vraagt. Dat kost weken en laat één moment zien.
Na het certificaat stil
Zonder vast ritme van controles en beoordelingen begint de organisatie bij de hercertificering bijna opnieuw.
Hoe zorgorganisaties Tidal gebruiken
Van de maatregelen tot het dossier dat de toezichthouder opvraagt, steeds vanuit dezelfde bron.
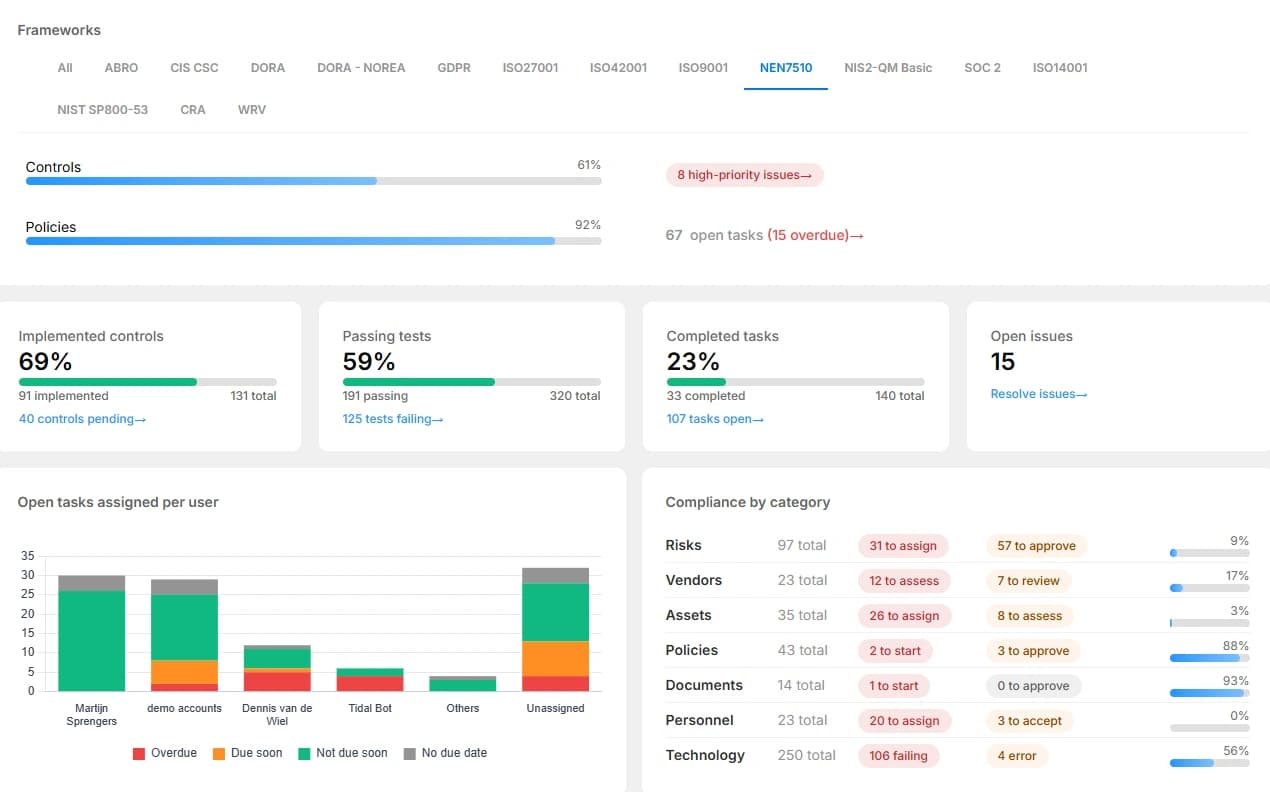
Alle zorgspecifieke maatregelen op één plek
NEN 7510 bouwt op ISO 27001 en voegt eisen toe rond patiëntgegevens, toegang en logging. In Tidal staan die maatregelen voorgemapt klaar, met een eigenaar en een status. Je begint dus nooit met een leeg blad.
Meer over NEN 7510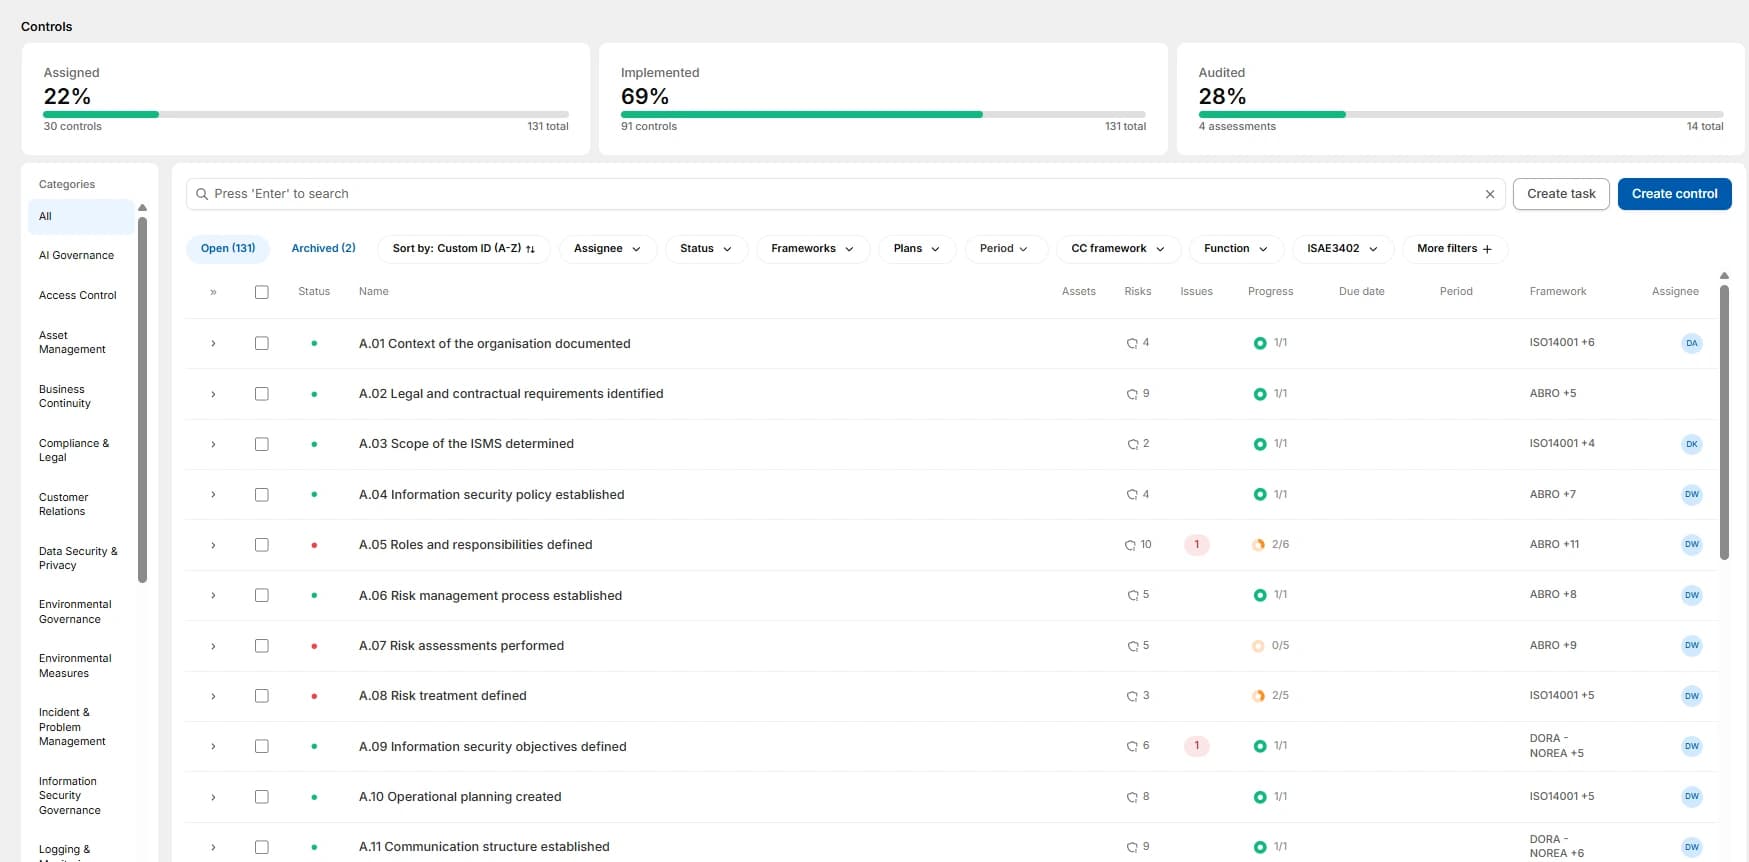
Bewijs voor je controls verzamelt zichzelf
Je koppelt Azure en Entra ID, Google Workspace en je andere tooling. Tidal haalt het bewijs automatisch op en hangt het aan de juiste maatregel. Waar geen koppeling is, zoals bij veel EPD's, leg je bewijs vast met een vervaldatum.
Bekijk alle integraties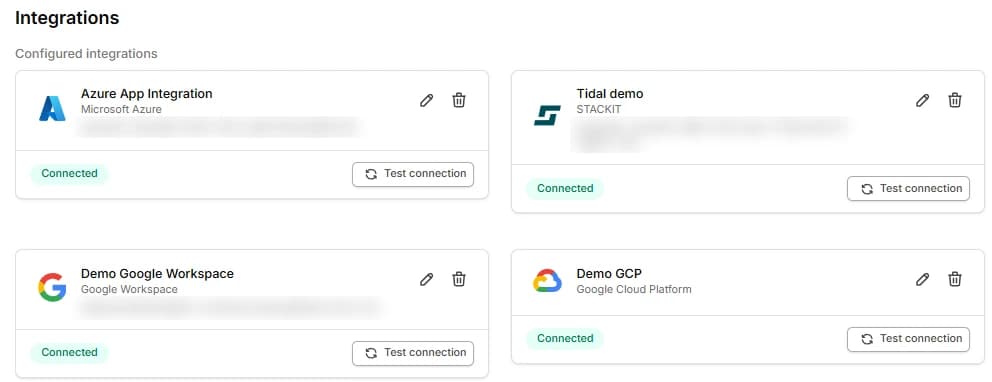
Ketenpartners in beeld, inclusief hun risico
Van EPD-leverancier tot planningstool en labkoppeling: je blijft verantwoordelijk voor iedere partij die patiëntgegevens raakt. Tidal houdt per leverancier bij welk risico er speelt en of de verwerkersovereenkomst er is.
Meer over leveranciersbeheer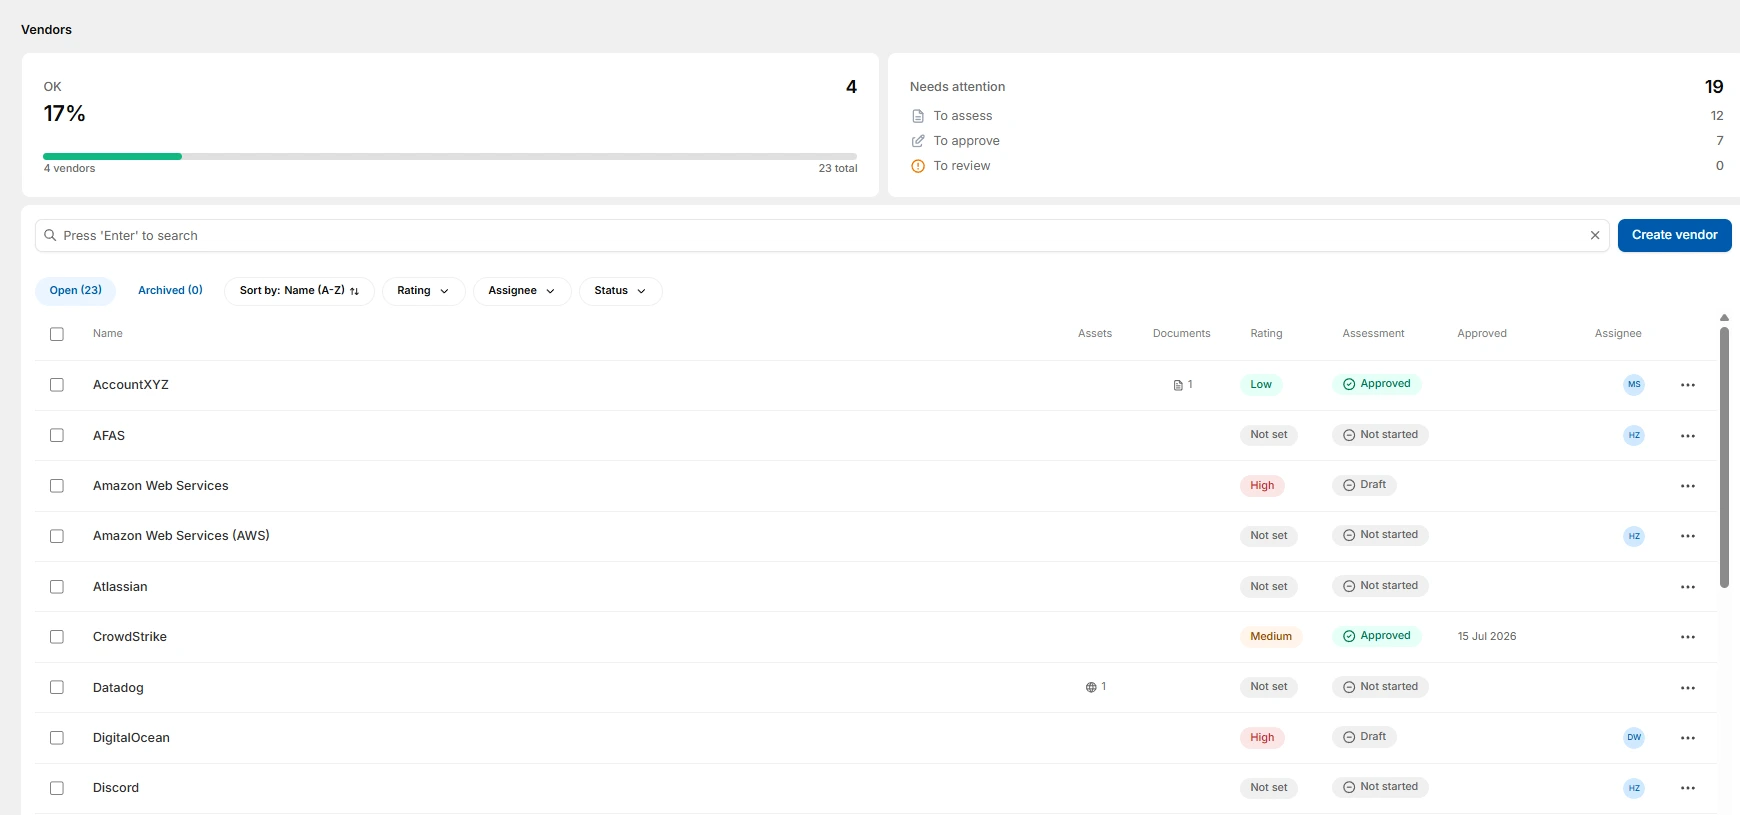
Eén dossier voor je auditor en de toezichthouder
Je Verklaring van Toepasselijkheid, risicoanalyse en directiebeoordeling bouwen zich op uit je live data. Vraagt de toezichthouder hoe je toegang tot dossiers beheerst, dan staat het antwoord klaar, inclusief wie wanneer wat wijzigde.
Meer over controls en rapportageAuditdossier NEN 7510
- Verklaring van ToepasselijkheidActueel
- Risicoanalyse zorgprocessenActueel
- DirectiebeoordelingActueel
- Interne auditrapportageActueel
Handmatig of met Tidal
Leveranciers en ketenpartners
Handmatig
Lijst in een spreadsheet
Met Tidal
Per partij risico en verwerkersovereenkomst
NEN 7510-maatregelen
Handmatig
Leeg template
Met Tidal
Voorgemapt met eigenaar en status
Bewijs verzamelen
Handmatig
Handmatig per maatregel
Met Tidal
Automatisch waar een koppeling is
Bewijs actueel tussen audits
Handmatig
Niet inbegrepen
Met Tidal
Vervaldatum per bewijsstuk
Combinatie met ISO 27001
Handmatig
Apart traject
Met Tidal
Eén set maatregelen
Het traject: een mediaan van 13 weken van start tot certificaat
Een realistisch traject, geen belofte van compliance in een paar dagen. Je ziet steeds wat er van je team wordt verwacht.
Dag 1
Setup
Je koppelt je tooling en ziet direct welke NEN 7510-maatregelen al op orde zijn.
Week 1-2
Plan
We brengen je zorgprocessen, systemen en ketenpartners in kaart en bepalen de scope voor NEN 7510.
Week 3-11
Implementeren
Beleid, risicoanalyse en maatregelen komen in Tidal te staan, met sjablonen die zijn geschreven voor de zorg.
Week 12-13
Certificeren
Een onafhankelijke, geaccrediteerde certificerende instelling voert de audit uit. Je bewijs staat klaar in één dossier.
Daarna
Bijhouden
Jaarlijkse audits, nieuwe ketenpartners en normwijzigingen pak je op in hetzelfde systeem.
Koppel de systemen die je al gebruikt
 Azure
 Entra ID
 Google Workspace
 TOPdesk
 Microsoft Sentinel
 Jira
 AWS
 Google Cloud
 OVHcloud
 Scaleway
 Hetzner
- Alle integraties
“Het tempo verraste me echt. Ik hoor van anderen dat het meestal zes maanden tot een jaar duurt in zo'n traject.”
Ties Verberne
Co-founder, Aivory
In de zorg is dit geen directiekeuze
Vier plekken waar informatiebeveiliging in de zorg al is vastgelegd.
- AVG art. 32
- Passende technische en organisatorische maatregelen
- Begz
- Zorgaanbieders moeten bij elektronische gegevensverwerking voldoen aan NEN 7510
- IGJ
- Toezicht op informatiebeveiliging als onderdeel van goede zorg
- NIS2
- Grotere zorgaanbieders vallen onder de zorgplicht van de Cyberbeveiligingswet
Veelgestelde vragen
Certificering is niet wettelijk verplicht, maar voldoen aan NEN 7510 wel. Het Besluit elektronische gegevensverwerking door zorgaanbieders schrijft de norm voor bij het verwerken van patiëntgegevens. In de praktijk vragen zorgverzekeraars, ketenpartners en aanbestedingen steeds vaker om het certificaat.
NEN 7510 is de Nederlandse zorgspecifieke uitwerking van ISO 27001. De opbouw is hetzelfde; NEN 7510 voegt eisen toe rond patiëntgegevens, toegang tot dossiers en logging van inzage. Wie ISO 27001 al heeft, begint niet opnieuw.
Bij onze klanten is de mediaan 13 weken van start tot certificaat. Hoe lang het bij jou duurt, hangt af van je omvang, het aantal ketenpartners en wat er al staat.
Tidal koppelt met de systemen waar je bewijs vandaan komt, zoals Azure en Entra ID en Google Workspace. Voor de meeste EPD's is er geen directe koppeling. Daar leg je bewijs handmatig vast met een vervaldatum, zodat het niet ongemerkt veroudert.
Het certificaat is drie jaar geldig, met jaarlijkse surveillance-audits. Tidal houdt je bewijs tussentijds actueel, zodat elke audit begint met een dossier dat al klopt.