DORA en DNB-richtlijnen voor financiële dienstverleners
Eén platform voor DORA, ISO 27001 en je verantwoording richting DNB en AFM. Van informatieregister tot incidentregistratie, met bewijs dat uit je eigen systemen komt.
- DORA en ISO 27001 op één set maatregelen
- Informatieregister van ICT-derden
- Gebouwd en gehost in de EU
Wat financiële dienstverleners met Tidal bereiken
- 35+
- Frameworks op één set maatregelen, waaronder DORA en ISO 27001
- 1 register
- Alle ICT-derden op één plek in plaats van verspreid over contracten
- 300+
- Geautomatiseerde tests op je cloud en tooling
Waarom DORA bij fintechs vastloopt
De verordening is breed, en het werk zit verspreid over teams.
Register in een spreadsheet
Het informatieregister van ICT-derden leeft in een bestand dat niemand durft aan te passen.
Wettekst in plaats van taken
De vijf pijlers blijven abstract zolang ze niet zijn vertaald naar maatregelen met een eigenaar.
Incidenten zonder overzicht
Bij een verstoring is niet direct duidelijk of hij meldplichtig is en welke termijn er loopt.
Dubbel werk naast ISO 27001
Wie DORA los van ISO 27001 inricht, legt dezelfde maatregelen twee keer vast.
Hoe financiële dienstverleners Tidal gebruiken
Van de vijf pijlers tot de melding die binnen vier uur de deur uit moet.
DORA opgedeeld in werk dat je kunt afvinken
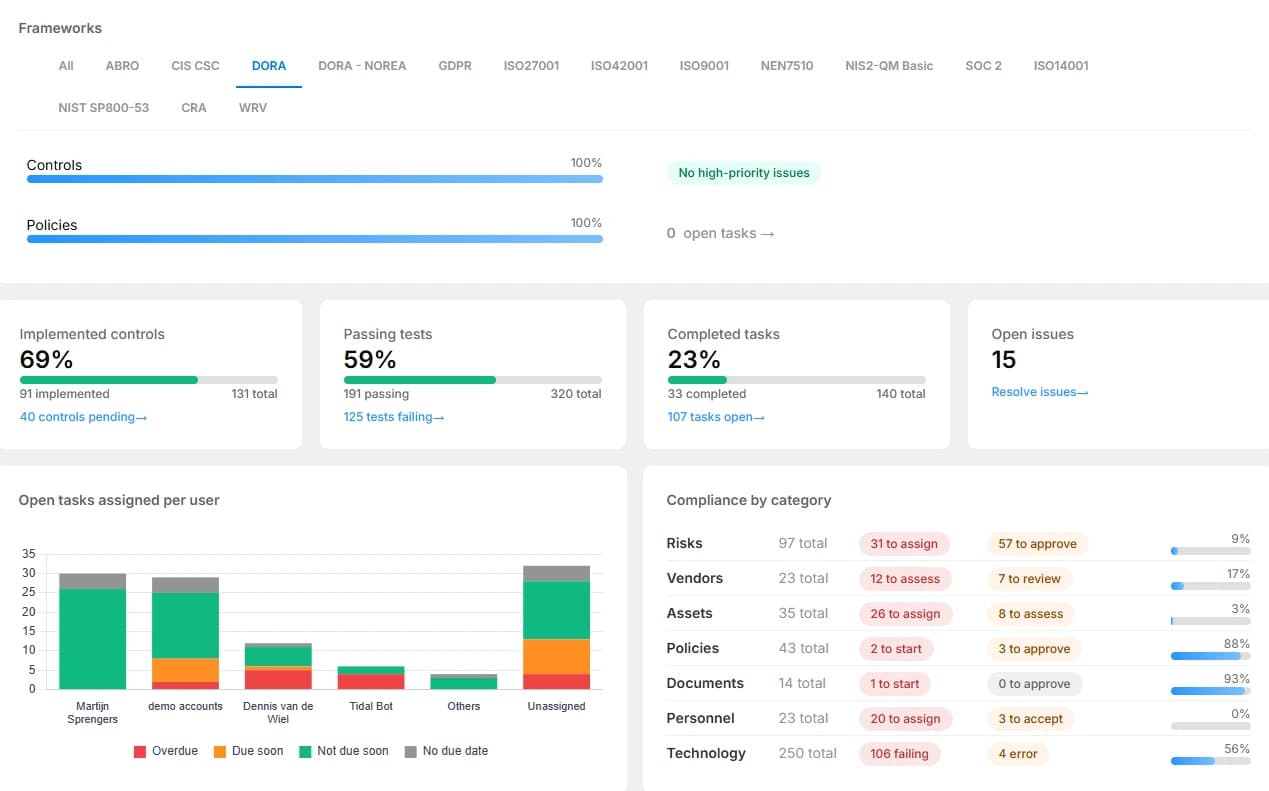
DORA bestaat uit vijf pijlers: ICT-risicobeheer, incidentmelding, weerbaarheidstests, derdepartijrisico en informatie-uitwisseling. In Tidal staan ze uitgewerkt in concrete maatregelen met een eigenaar en een status. Geen wettekst, maar een takenlijst.
Meer over DORA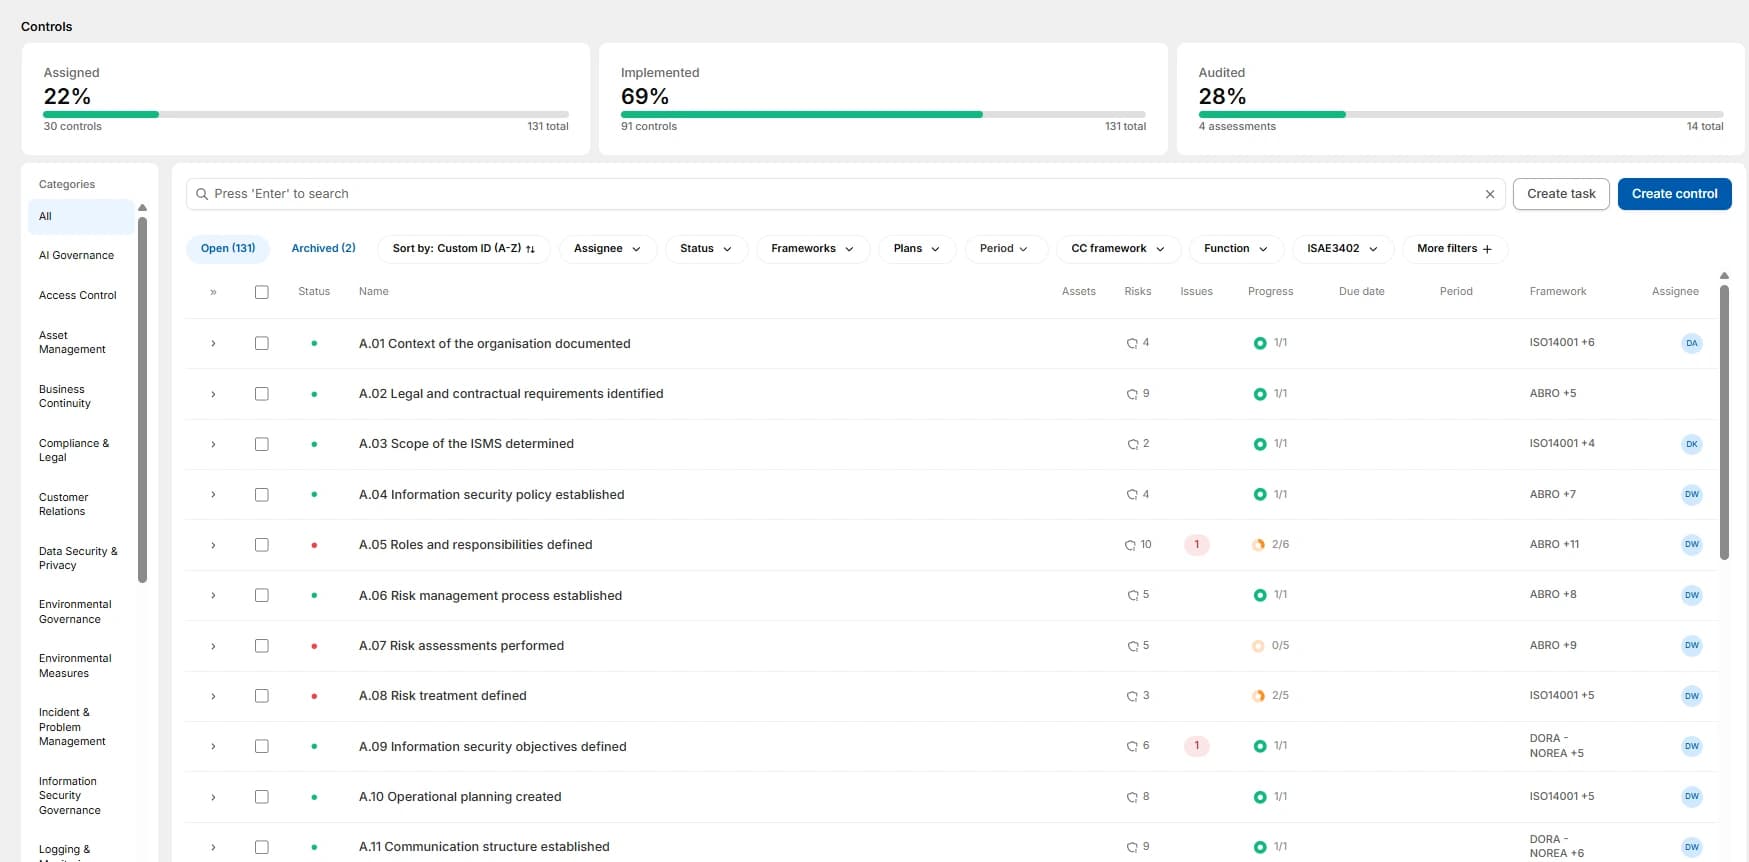
Het informatieregister dat DORA van je eist
DORA verplicht je tot een register van al je ICT-dienstverleners, met classificatie van kritieke functies, contractafspraken en een exit-strategie. Tidal houdt dat register actueel en laat zien waar een afspraak of uitstapplan ontbreekt.
Meer over leveranciersbeheer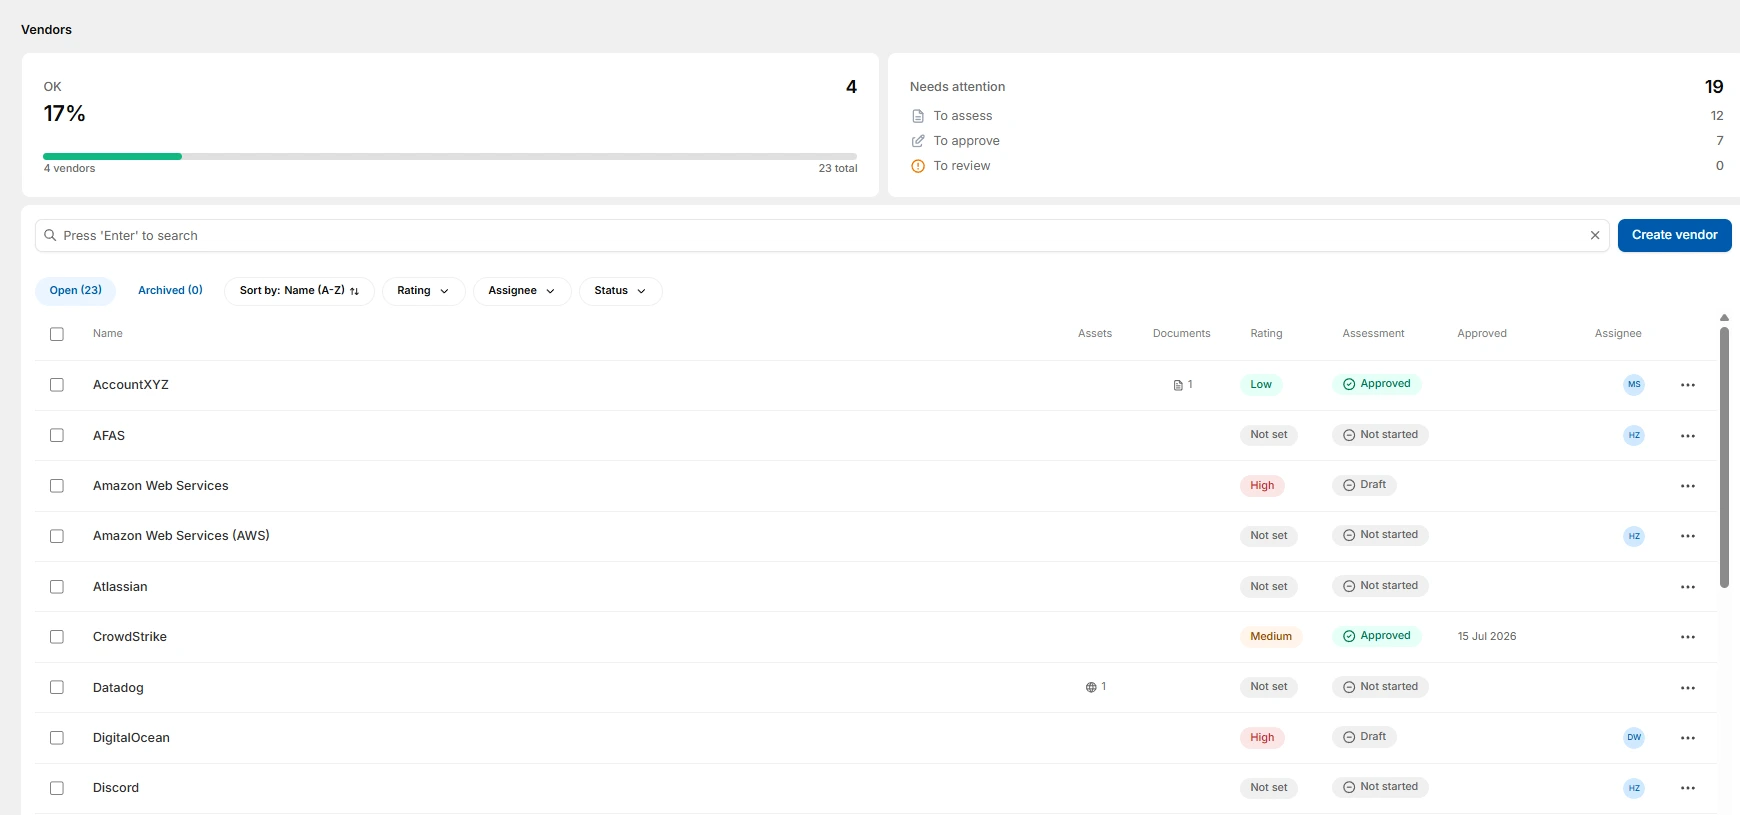
Classificeren en melden binnen de termijn
Bij een ernstig ICT-incident lopen de termijnen in uren, niet in weken. Tidal helpt je classificeren op impact, duur en geraakte diensten, en bouwt de initiële melding, de tussentijdse update en de eindrapportage op uit je incidentregistratie.
Meer over issuebeheer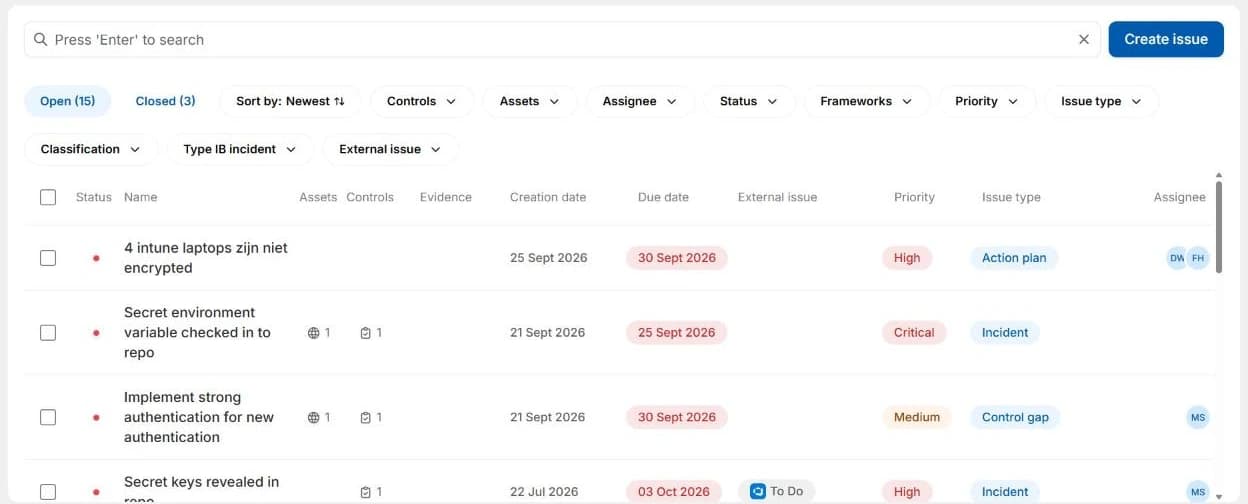
Eén dossier voor DNB, AFM en interne audit
Je risicokader, register, incidenten en testplannen bouwen zich op uit je live data. Vraagt de toezichthouder hoe je afhankelijkheid van een kritieke provider beheerst, dan staat het antwoord klaar, inclusief wie wanneer wat besloot.
Meer over controls en rapportageToezichtdossier
- Informatieregister ICT-derdenActueel
- ICT-risicobeheerkaderActueel
- IncidentregisterActueel
- Testplan weerbaarheidActueel
Handmatig of met Tidal
Informatieregister ICT-derden
Handmatig
Spreadsheet
Met Tidal
Actueel register met classificatie
DORA-pijlers
Handmatig
Wettekst
Met Tidal
Takenlijst met eigenaren
Incidenten vastleggen
Handmatig
Per mail en chat
Met Tidal
In één register, gekoppeld aan risico's
Bewijs actueel
Handmatig
Niet inbegrepen
Met Tidal
Doorlopende tests via je integraties
DORA en ISO 27001
Handmatig
Twee trajecten
Met Tidal
Eén set maatregelen
Van nulmeting tot aantoonbaar in control
DORA is doorlopend toezicht. Je richt het één keer in en houdt het daarna bij in hetzelfde systeem.
Fase 1
Nulmeting
We toetsen je ICT-risicobeheer, je uitbesteding en je incidentproces tegen DORA. Je ziet per pijler waar je staat en wat er als eerste moet gebeuren.
Fase 2
Inrichten
Beleid, risicokader en het informatieregister komen in Tidal te staan, met sjablonen die zijn geschreven voor financiële dienstverleners onder DNB- of AFM-toezicht.
Fase 3
Aantoonbaar
Je bewijs staat klaar en verzamelt zichzelf via je integraties. De toezichthouder en je interne audit krijgen één dossier in plaats van losse documenten per pijler.
Daarna
Bijhouden
DORA is doorlopend toezicht, geen project. Nieuwe uitbestedingen, incidenten en weerbaarheidstests pak je op in hetzelfde systeem.
Koppel de tools die je al gebruikt
 AWS
 Azure
 Entra ID
 Google Cloud
 GitHub
 Jira
 Datadog
 Microsoft Sentinel
 Cloudflare
 Aikido
 Google Workspace
- Alle integraties
“Hun ondersteuning is van onschatbare waarde geweest in onze compliance-reis.”

Joris Arts
Head of Compliance, Floryn
In de financiële sector kijkt de toezichthouder mee
Vier kaders die je verantwoording bepalen.
- DORA
- Europese verordening voor digitale operationele weerbaarheid, direct van toepassing
- DNB & AFM
- Toezicht op je beheersing van ICT-risico en uitbesteding
- ISO 27001
- De norm waarmee je een groot deel van je DORA-risicobeheer aantoonbaar maakt
- AVG
- Klantdata in de financiële sector vraagt om aantoonbare beheersing
Veelgestelde vragen
DORA geldt voor vrijwel alle financiële entiteiten in de EU: banken, verzekeraars, betaalinstellingen, beleggingsondernemingen, cryptodienstverleners en pensioenfondsen. Ook kritieke ICT-dienstverleners aan die partijen komen onder direct toezicht te staan.
ISO 27001 is een norm waarvoor je je kunt laten certificeren; DORA is wetgeving en dus verplicht. Een goed ingericht ISO 27001-managementsysteem dekt een groot deel van de eerste DORA-pijler, maar DORA vraagt daarbovenop expliciet om het informatieregister, meldtermijnen en weerbaarheidstests.
Ja. DORA verplicht je tot een register van al je contractuele afspraken met ICT-dienstverleners, inclusief welke kritieke of belangrijke functies zij ondersteunen. Dat register moet actueel zijn en op verzoek van de toezichthouder aan te leveren.
Bij een ernstig ICT-incident geldt een initiële melding binnen enkele uren, een tussentijdse melding binnen 72 uur en een eindrapportage binnen een maand. Tidal helpt classificeren en houdt de termijnen bij vanaf het moment dat je het incident vastlegt.
Je blijft verantwoordelijk voor de ketens waarvan je afhankelijk bent. Dat betekent contractuele afspraken over audits, incidentmelding en exit, plus een onderbouwd beeld van wat er gebeurt als een kritieke provider uitvalt.
Ja, en dat is meestal de slimste route. In Tidal richt je één set maatregelen in; bewijs dat je toewijst telt mee voor beide. Zo bouw je aan het certificaat en aan je DORA-verantwoording tegelijk.