ISO 27001 en SOC 2 voor techbedrijven
Eén platform voor ISO 27001, SOC 2 en de securityvragen van je klanten. Bewijs komt uit AWS, GitHub en Azure, zodat je engineers aan je product blijven werken.
- ISO 27001 en SOC 2 op één set maatregelen
- Bewijs uit AWS, GitHub en Azure
- Gebouwd en gehost in de EU
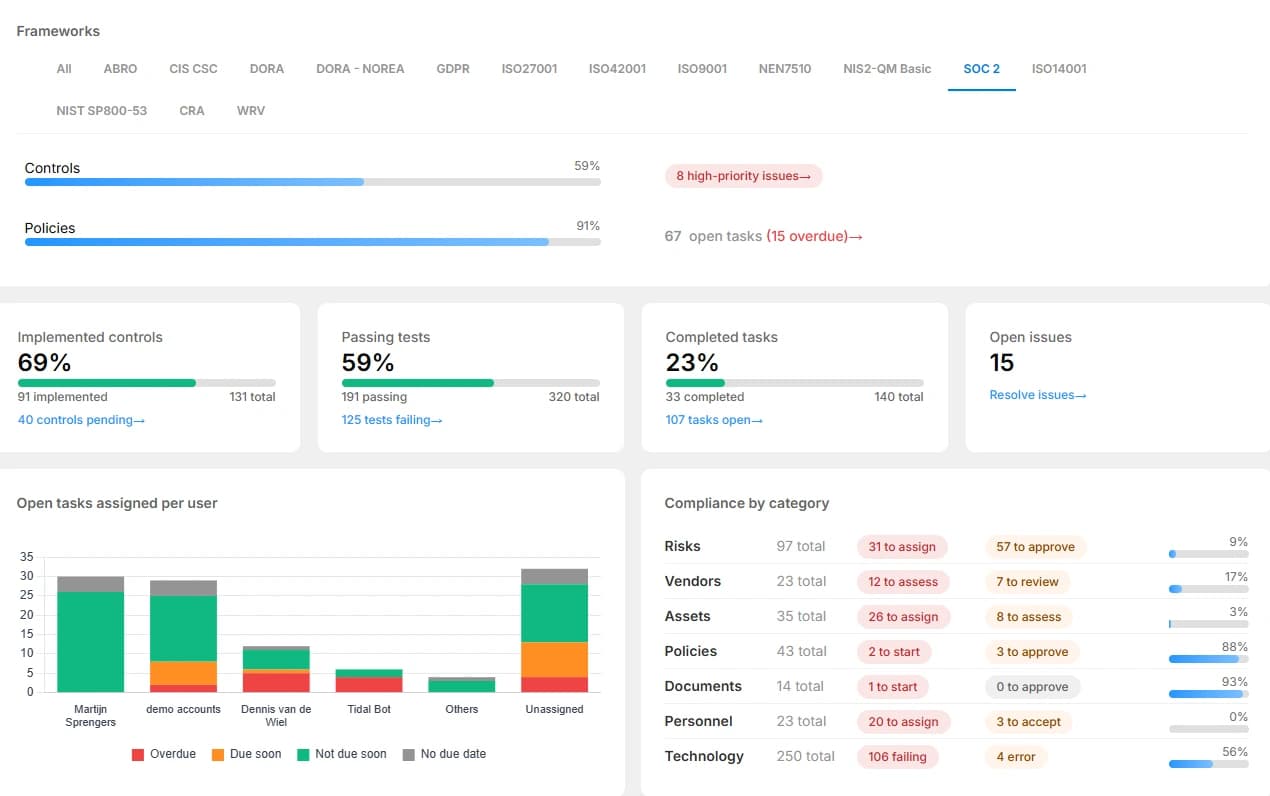
Wat techbedrijven met Tidal bereiken
- 13 weken
- Mediaan van start tot ISO 27001-certificaat bij onze klanten
- 0-2
- Bevindingen gemiddeld bij de certificeringsaudit
- 300+
- Geautomatiseerde tests op je cloud en tooling
Waarom ISO 27001 bij techbedrijven blijft hangen
Niet door de norm, maar door hoe het werk naast een productroadmap wordt georganiseerd.
Security is ieders bijbaan
Je engineers bouwen product. Compliance krijgt de restjes van de sprint, dus maatregelen blijven half af.
Bewijs uit screenshots
Voor elke audit opnieuw screenshots van cloudinstellingen en reviews. Bij de volgende audit is alles weer verouderd.
Elke prospect een nieuwe vragenlijst
Securityvragen komen steeds bij dezelfde tech lead terecht, die er telkens een middag aan kwijt is.
Twee normen, twee trajecten
Wie ISO 27001 en SOC 2 los van elkaar aanpakt, doet het werk dubbel en houdt twee administraties bij.
Hoe techbedrijven Tidal gebruiken
Van één set maatregelen tot het antwoord op de securityvragen van je prospect.
Eén set maatregelen voor ISO 27001 en SOC 2
De Annex A-controls van ISO 27001 en de Trust Services Criteria van SOC 2 overlappen voor een groot deel. In Tidal richt je ze één keer in, met een eigenaar en een status per maatregel. Je ziet precies welk bewijs voor beide meetelt.
Meer over ISO 27001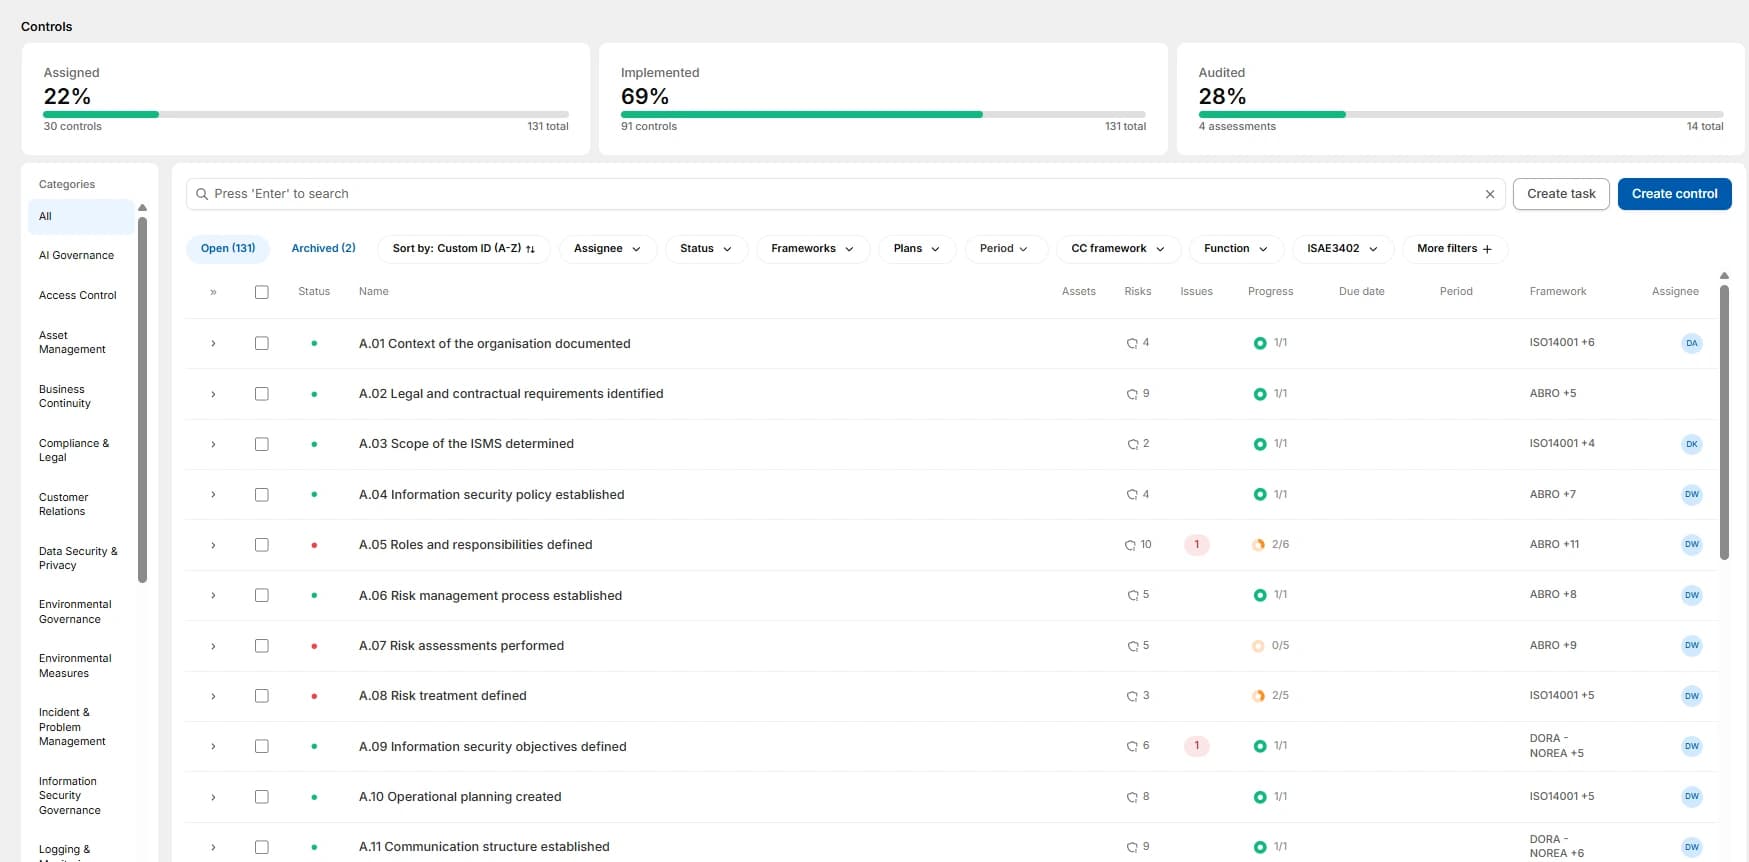
Bewijs komt uit je cloud, niet uit screenshots
Je koppelt AWS, GitHub, Azure en Entra ID en je ticketsysteem. Tidal haalt het bewijs automatisch op en hangt het aan de juiste maatregel. Encryptie, branch protection, MFA en toegangsrechten blijven zo actueel zonder screenshots.
Bekijk alle integraties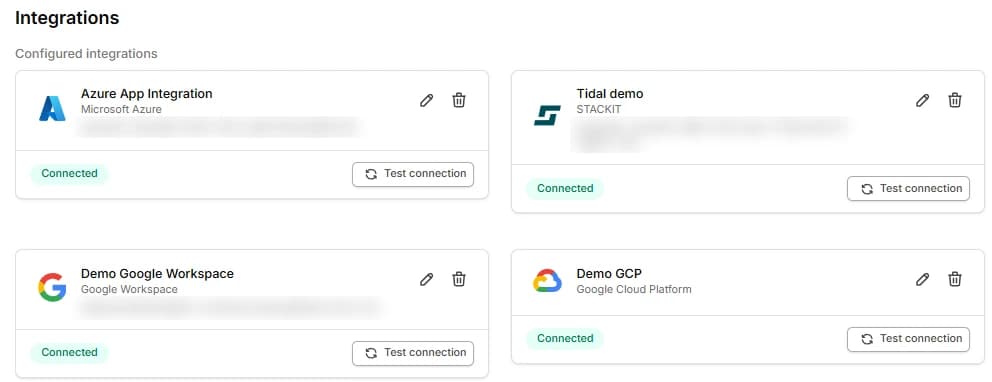
Laat prospects zien hoe je security geregeld is
Elke enterprise-deal komt met securityvragen. In je trust center deel je je certificaten, beleid en maatregelen met prospects, zodat je niet voor elke vragenlijst opnieuw je tech lead nodig hebt.
Meer over het trust centerTrust center
Gedeeld met prospects
- ISO 27001-certificaatOpenbaar
- InformatiebeveiligingsbeleidOpenbaar
- PentestrapportNa NDA
- SubverwerkersOpenbaar
Gedeeld via je trust center, jij bepaalt wie wat ziet
Eén dossier voor je auditor en je klant
Je Verklaring van Toepasselijkheid, risicoanalyse en SOC 2-criteria bouwen zich op uit je live data. Vraagt een prospect of auditor hoe je toegang tot klantdata beheerst, dan staat het antwoord al klaar.
Meer over controls en rapportageAuditdossier
- Verklaring van ToepasselijkheidActueel
- RisicoanalyseActueel
- SOC 2 Trust Services CriteriaActueel
- DirectiebeoordelingActueel
Handmatig of met Tidal
Bewijs verzamelen
Handmatig
Screenshots per control
Met Tidal
Automatisch uit AWS, GitHub en Azure
ISO 27001 en SOC 2
Handmatig
Twee aparte trajecten
Met Tidal
Eén set maatregelen
Securityvragen van prospects
Handmatig
Elke keer opnieuw
Met Tidal
Gedeeld via je trust center
Bewijs actueel tussen audits
Handmatig
Niet inbegrepen
Met Tidal
Doorlopende tests
Doorlooptijd tot certificaat
Handmatig
Vaak 6 tot 12 maanden
Met Tidal
Mediaan van 13 weken
Het traject: een mediaan van 13 weken van start tot certificaat
Een realistisch traject, geen belofte van compliance in een paar dagen. Je ziet steeds wat er van je team wordt verwacht.
Dag 1
Setup
Je koppelt je cloud, repositories en identity-omgeving. Tidal laat direct zien welke maatregelen al op orde zijn.
Week 1-2
Plan
We bepalen samen je scope en zetten de risicoanalyse en het plan van aanpak klaar, met sjablonen die zijn geschreven voor softwarebedrijven.
Week 3-11
Implementeren
Beleid, maatregelen en bewijs komen op orde terwijl je team doorbouwt aan het product. Engineering komt alleen in beeld waar echt iets technisch moet veranderen.
Week 12-13
Certificeren
Een onafhankelijke, geaccrediteerde certificerende instelling voert de audit uit. Je bewijs staat klaar in één dossier.
Daarna
Bijhouden
Jaarlijkse audits, nieuwe klantvragen en een SOC 2-traject pak je op in hetzelfde systeem, zonder opnieuw te beginnen.
Koppel de tools die je al gebruikt
 AWS
 Azure
 GitHub
 GitLab
 Google Cloud
 Jira
 Linear
 Datadog
 Cloudflare
 Vercel
 Aikido
- Alle integraties
“Met één druk op de knop toetsen we met één test van Tidal tientallen disks op encryptie. Handmatig zou dat veel tijd kosten.”

Chiel Bos
COO, CBYTE
In tech is certificering een verkoopvoorwaarde
Vier normen die je klanten en aanbestedingen aan je stellen.
- ISO 27001
- De internationale norm die je enterprise-klanten en aanbestedingen als eis stellen
- SOC 2
- Wat Amerikaanse klanten vragen: een auditoordeel over je beheersmaatregelen
- AVG
- Als verwerker moet je aantonen dat klantdata bij jou veilig is
- NIS2
- Lever je aan vitale sectoren, dan werkt de zorgplicht van je klant door in je contract
Veelgestelde vragen
Dat hangt af van je klanten. Europese en Nederlandse klanten en aanbestedingen vragen doorgaans ISO 27001; Amerikaanse klanten vragen bijna altijd SOC 2. Werk je aan beide markten, dan richt je in Tidal één set maatregelen in die beide dekt.
Bij onze klanten is de mediaan 13 weken van start tot certificaat. Hoe lang het bij jou duurt, hangt af van je scope en wat er al staat. Voor SOC 2 Type II geldt daarnaast een observatieperiode waarin je laat zien dat je maatregelen ook werken, meestal drie tot zes maanden.
Voor alles wat via een integratie te controleren is, ja. Encryptie, MFA, toegangsrechten en branch protection komen rechtstreeks uit AWS, GitHub en Azure. Wat niet te koppelen is, leg je handmatig vast met een vervaldatum, zodat het niet ongemerkt veroudert.
Ja. Bewijs dat je één keer toewijst, telt mee voor elk framework waar dezelfde maatregel in voorkomt. Je begint dus nooit opnieuw als er een norm bijkomt.
Nee. Het certificaat komt van een onafhankelijke, geaccrediteerde certificerende instelling. Tidal zorgt dat je dossier klopt en begeleidt je door de audit.
Minder dan je denkt. De integraties doen het bewijswerk en je trust center beantwoordt een groot deel van de securityvragen van prospects. Engineering komt alleen in beeld waar echt iets technisch moet veranderen.