BIO en ABDO voor overheidsorganisaties
Eén platform voor de BIO, je ENSIA-verantwoording en ABDO. Kant-en-klare normenkaders, bewijs dat zich automatisch verzamelt en één dossier waar je IT-auditor en het college in kunnen kijken.
- BIO, ENSIA en ABDO op één set maatregelen
- Bewijs dat zich verzamelt via je integraties
- Gebouwd en gehost in de EU
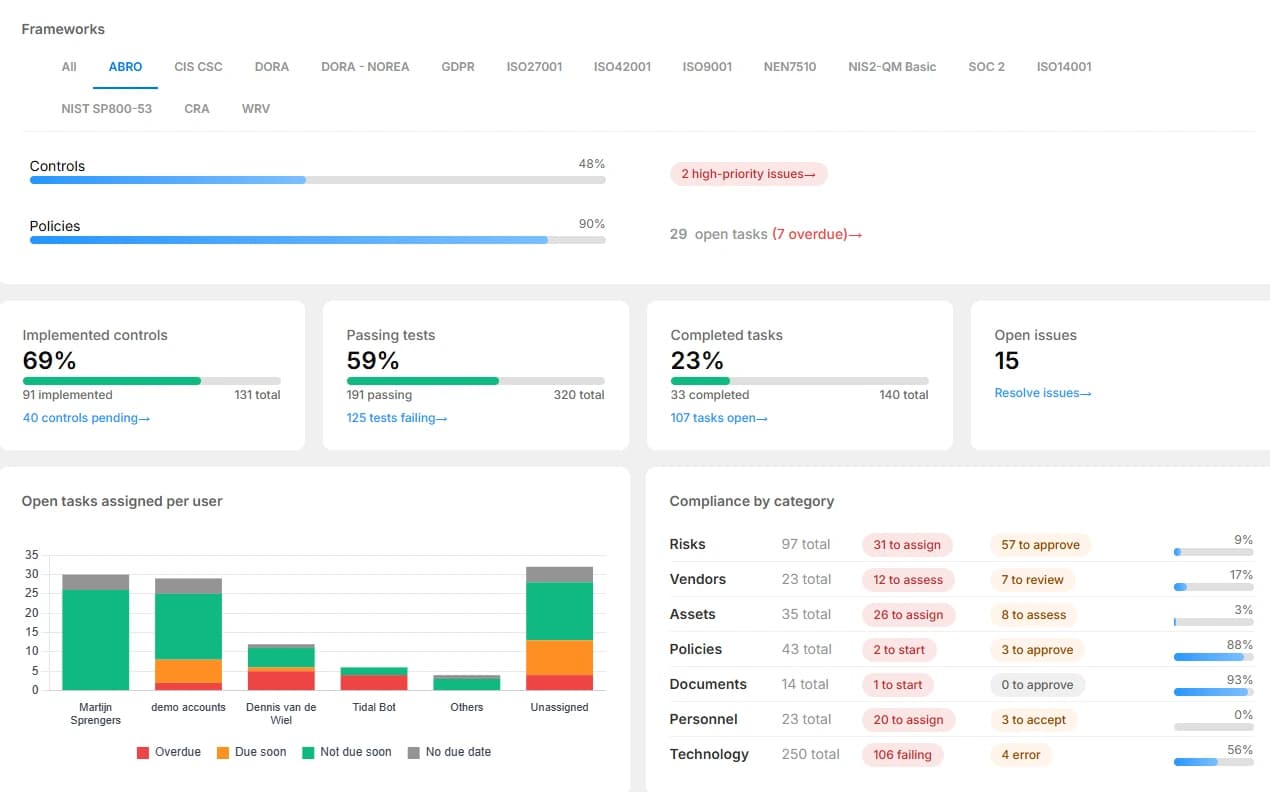
Wat overheidsorganisaties met Tidal bereiken
- 35+
- Frameworks op één set maatregelen, waaronder BIO, ABDO en ISO 27001
- 300+
- Geautomatiseerde tests op je cloud en tooling
- 1 dossier
- Voor je IT-auditor en het college, in plaats van losse mappen
Waarom de BIO elk jaar weer een sprint is
Het werk loopt het hele jaar door, de verantwoording komt één keer per jaar.
Elk jaar opnieuw zoeken
Voor de ENSIA-cyclus wordt bewijs telkens opnieuw bij elkaar gezocht, uit mappen en mailboxen.
Uitbesteding zonder zicht
Hosting, zaaksysteem en archivering liggen buiten de deur, maar de verantwoordelijkheid niet.
Maatregelen zonder eigenaar
Is niemand eigenaar van een maatregel, dan blijft hij liggen tot vlak voor de verantwoording.
Kaders naast elkaar
BIO, ENSIA en soms ABDO worden apart bijgehouden, terwijl de maatregelen grotendeels overlappen.
Hoe overheidsorganisaties Tidal gebruiken
Van de BIO-maatregelen tot de collegeverklaring, steeds vanuit dezelfde bron.
De BIO-maatregelen kant-en-klaar ingericht
De BIO is de verplichte basis voor het Rijk, gemeenten, provincies en waterschappen, en volgt de opbouw van ISO 27002. In Tidal staan die maatregelen voorgemapt klaar, met een eigenaar en een status. Je begint dus nooit met een leeg blad.
Meer over de BIO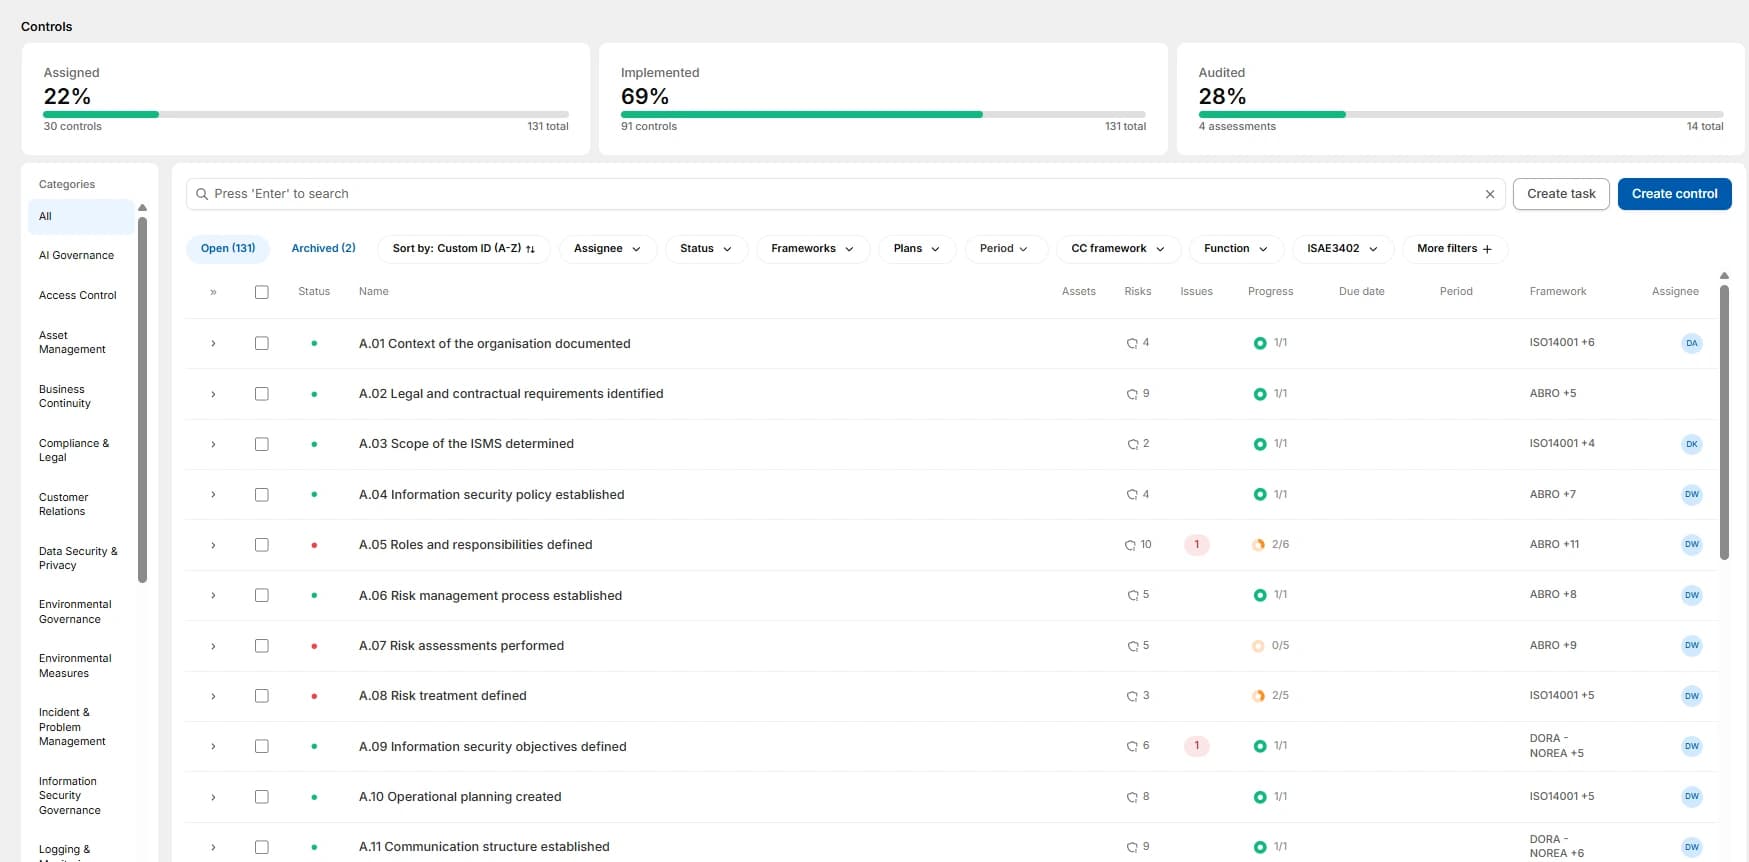
Bewijs voor je maatregelen verzamelt zichzelf
Je koppelt Azure en Entra ID en je andere tooling. Tidal haalt het bewijs automatisch op en hangt het aan de juiste maatregel, zodat je geen screenshots meer jaagt als de ENSIA-cyclus weer begint.
Bekijk alle integraties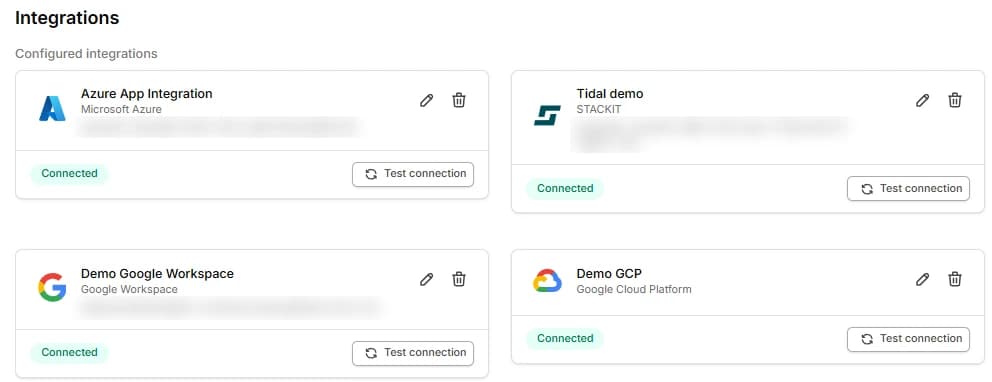
Uitbesteding in beeld, inclusief het risico
Je mag uitbesteden, je verantwoordelijkheid niet. Van hostingpartij tot zaaksysteem: Tidal houdt per leverancier bij welk risico er speelt en of de beveiligingsbijlage bij het contract er daadwerkelijk is.
Meer over leveranciersbeheer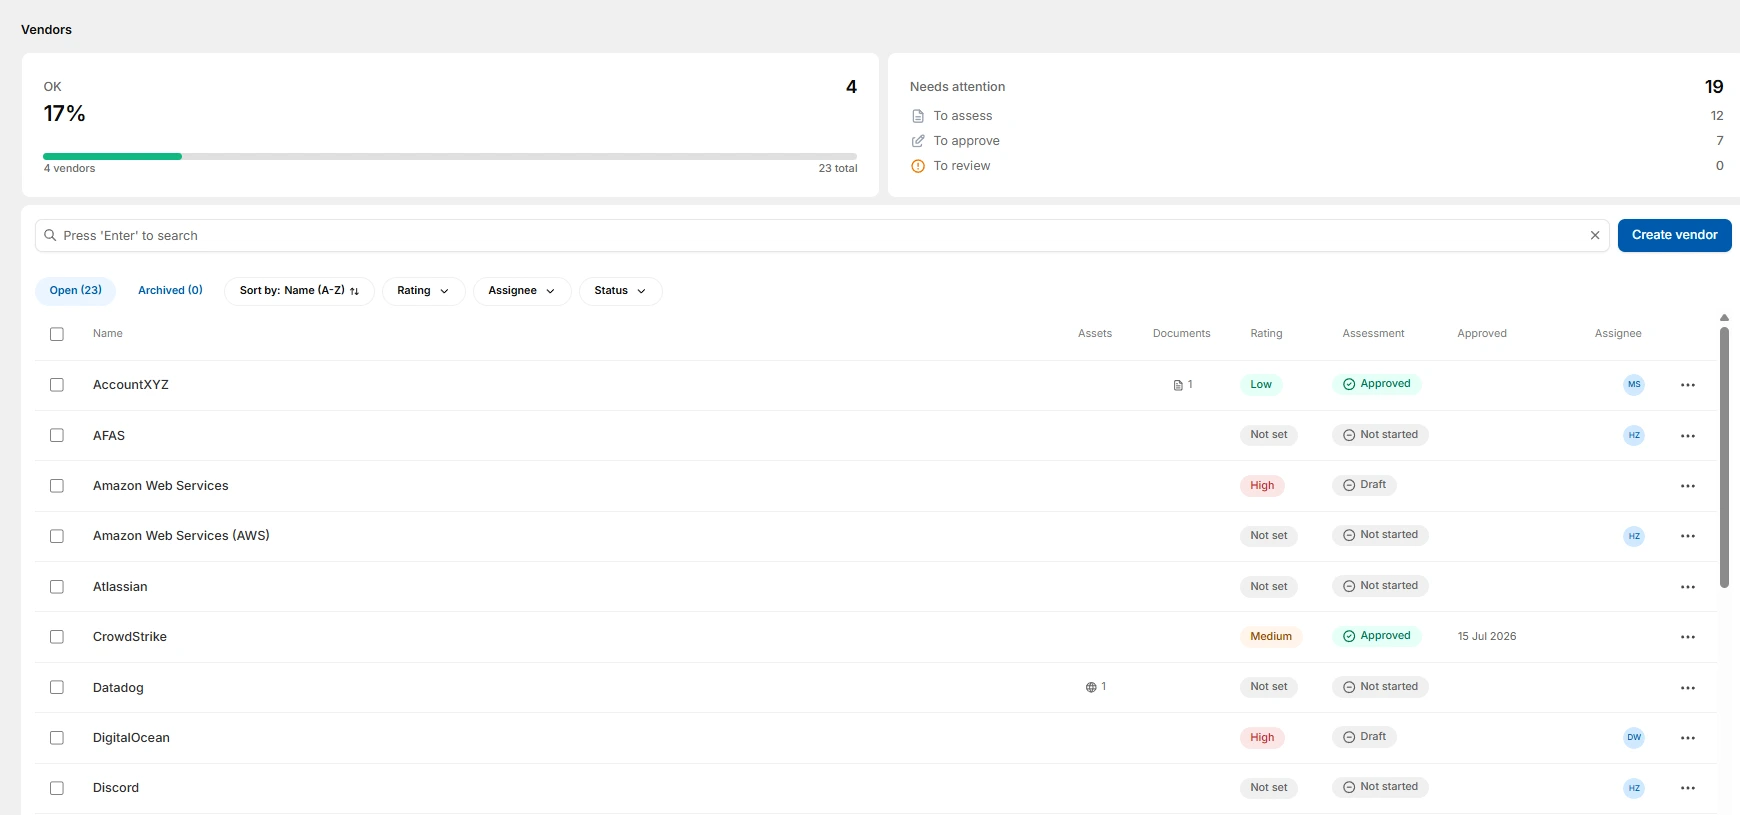
Eén dossier voor ENSIA en je IT-auditor
DigiD, Suwinet, BAG, BGT, BRO, BRP en PNIK lopen allemaal door dezelfde jaarcyclus. In Tidal bouwen die verantwoordingen zich op uit je live data, zodat de collegeverklaring en de assurancerapportage één export zijn.
Meer over controls en rapportageENSIA-verantwoording
- DigiDActueel
- SuwinetActueel
- BAG, BGT en BROActueel
- BRP en PNIKActueel
Handmatig of met Tidal
ENSIA-verantwoording
Handmatig
Elk jaar een sprint
Met Tidal
Uit hetzelfde bewijs als de BIO
BIO-maatregelen
Handmatig
Spreadsheet
Met Tidal
Voorgemapt met eigenaar en status
Leveranciers en uitbesteding
Handmatig
Verspreid over contracten
Met Tidal
Per leverancier risico en afspraken
Bewijs actueel tussen verantwoordingen
Handmatig
Niet inbegrepen
Met Tidal
Doorlopende tests via je integraties
BIO en ABDO samen
Handmatig
Twee administraties
Met Tidal
Eén set maatregelen
Van nulmeting tot verantwoording, met de overheid als uitgangspunt
Geen certificaat, wel verantwoording: je richt het één keer in en volgt daarna de jaarlijkse cyclus.
Fase 1
Nulmeting
We brengen je processen, systemen en basisregistraties in kaart en toetsen ze tegen de BIO. Je ziet direct waar je staat en wat er voor de eerstvolgende verantwoording nodig is.
Fase 2
Inrichten
Beleid, risicoanalyse en maatregelen komen in Tidal te staan, met sjablonen die zijn geschreven voor overheidsorganisaties.
Fase 3
Verantwoording
Je bewijs staat klaar en verzamelt zichzelf via je integraties. De IT-auditor en het college krijgen één dossier in plaats van losse mappen per basisregistratie.
Daarna
Bijhouden
Het stopt niet bij de verantwoording. De jaarlijkse ENSIA-cyclus, nieuwe leveranciers en normwijzigingen pak je op in hetzelfde systeem.
Koppel de systemen die je al gebruikt
 Azure
 Entra ID
 Google Workspace
 TOPdesk
 Microsoft Sentinel
 Jira
 OVHcloud
 Scaleway
 STACKIT
 Hetzner
 AWS
- Alle integraties
Bij de overheid is dit geen keuze van de organisatie
Vier kaders die voor overheidsorganisaties al vastliggen.
- BIO
- Het verplichte basisnormenkader voor Rijk, gemeenten, provincies en waterschappen
- ENSIA
- Jaarlijkse verantwoording over DigiD, Suwinet en de basisregistraties
- ABDO
- Beveiligingseisen voor organisaties die opdrachten voor Defensie uitvoeren
- NIS2
- De Cyberbeveiligingswet brengt een zorg- en meldplicht voor overheidsorganisaties
Veelgestelde vragen
Ja. De BIO is het vastgestelde basisnormenkader voor het Rijk, gemeenten, provincies en waterschappen. Anders dan bij ISO 27001 gaat het niet om een certificaat, maar om aantoonbaar voldoen en je daarover verantwoorden.
De BIO volgt de opbouw van ISO 27002 en is de overheidsuitwerking daarvan. Wie ISO 27001 al heeft ingericht, herkent het merendeel van de maatregelen; de BIO legt daarbovenop vast welk niveau je minimaal moet halen.
De BIO zegt wat je moet regelen, ENSIA is de jaarlijkse verantwoording daarover, met eigen normenkaders voor DigiD, Suwinet en de basisregistraties. In Tidal richt je de BIO één keer in en gebruik je hetzelfde bewijs voor de ENSIA-cyclus.
Als je opdrachten uitvoert voor het ministerie van Defensie waarbij gerubriceerde informatie betrokken is. ABDO stelt dan aanvullende eisen aan personeel, fysieke beveiliging en informatiebeveiliging, bovenop wat je al voor de BIO of ISO 27001 doet.
Dat hangt af van je omvang en wat er al staat. Na de nulmeting zie je per maatregel wat er nog moet, zodat je weet wat er voor de eerstvolgende verantwoording nodig is. Daarna volg je de jaarlijkse cyclus in hetzelfde systeem.