Alternatieven
Op zoek naar een Europees alternatief voor Drata?
Ja, en de nuttige vraag is niet of het bestaat maar hoe je een echt alternatief onderscheidt van een label. Tidal Control is gebouwd en gehost in Europa en dekt meer dan 30 frameworks, waaronder ISO 27001, SOC 2, GDPR, NIS2 en DORA.
Alles wat hieronder over Drata staat komt van drata.com/plans, geraadpleegd op 23 oktober 2026. Pagina's veranderen zonder aankondiging, dus lees de bron voordat je een besluit neemt.
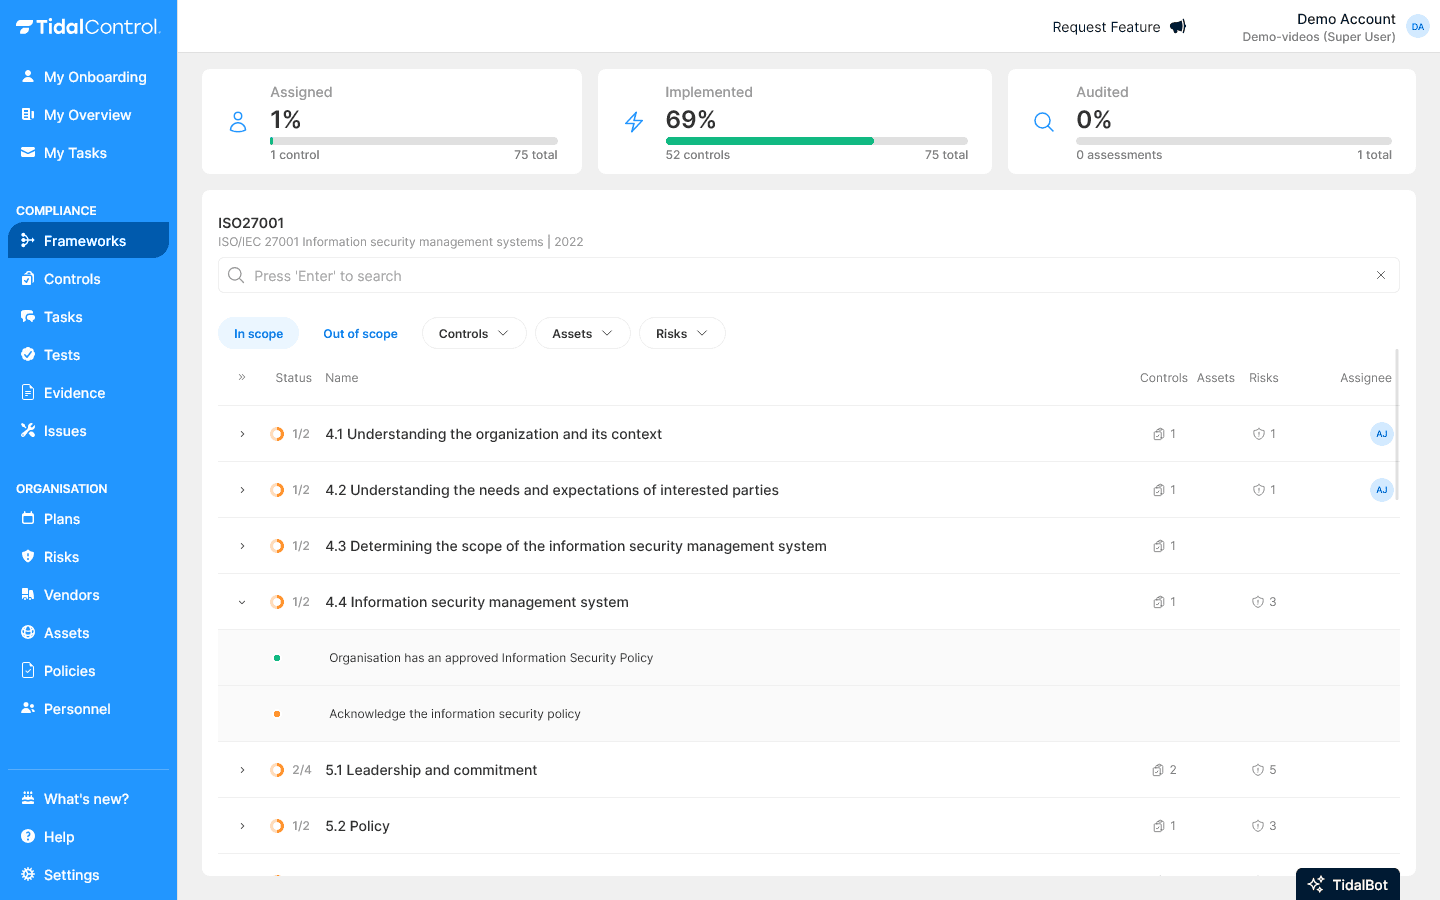
Deze bedrijven regelen hun compliance met Tidal Control


Wat je checkt bij een Europees alternatief
De vraag is makkelijk gesteld en moeilijk te verifieren. Deze vier zijn te controleren bij elke leverancier die zich Europees noemt, ook bij deze.
Of de Europese frameworks er uberhaupt bij zitten
Dit is de scherpste check voor een Europese koper. Het GRC Foundation-plan van Drata bevat een pre-mapped framework, en de plannenpagina beperkt die keuze tot SOC 2, ISO 27001, Cyber Essentials, HIPAA en GDPR (drata.com/plans, geraadpleegd op 23 oktober 2026). NIS2 en DORA staan niet in die lijst, dus juist de twee frameworks die de meeste EU-zoekvragen veroorzaken liggen boven het instapplan. Tidal Control bevat alle 30-plus in elk abonnement.
Welke regio, niet welk continent
Tidal Control draait op Microsoft Azure in de regio West-Europa, gevestigd in Nederland, met back-ups binnen de EU, dus controls, risicos, beleid en bewijs blijven onder Europese jurisdictie. De plannenpagina van Drata zegt niets over waar klantdata staat, dus vraag schriftelijk naar de regio en de back-upregio in plaats van Europa als antwoord te accepteren.
Of het plafond in koppen wordt gemeten
Het GRC Foundation-plan van Drata noemt "Up to 50 FTEs", en "Any Available Framework" komt pas bij Advanced. Een plafond in koppen laat je een niveau opschuiven om redenen die niets met compliance te maken hebben. Tidal Control prijst per abonnement, zonder koppenlimiet op frameworktoegang.
Of de prijs uberhaupt gepubliceerd is
Tidal Control noemt Essential op 299 euro, Professional op 589 euro en Scale op 1.999 euro per maand, met lagere jaartarieven, op tidalcontrol.com/pricing. De plannenpagina van Drata noemt Foundation, Advanced en Enterprise en zet daar een "Get Started"-link naar een demo bij in plaats van een bedrag.
De frameworks achter deze vraag
Europese kopers hebben zelden een framework op zichzelf nodig. Deze vier vormen de combinatie die de zoekvraag meestal veroorzaakt.
NIS2
De EU-richtlijn voor netwerk- en informatiebeveiliging, en voor veel organisaties de reden om te gaan zoeken.
DORA
Digitale operationele weerbaarheid voor financiele entiteiten en hun ICT-leveranciers.
ISO 27001
De basis voor informatiebeveiliging, en de certificering waar Europese kopers meestal beginnen.
SOC 2
Het rapport waar Amerikaanse klanten om vragen, vanuit hetzelfde platform als je EU-verplichtingen.
Integreer met je bestaande tools






Testimonials
Wat onze klanten zeggen
Met één druk op de knop toetsen we met één test van Tidal tientallen disks op encryptie. Handmatig zou dat veel tijd kosten.

Veelgestelde vragen
Ja. Tidal Control is gebouwd en gehost in Europa, draait op Microsoft Azure in de regio West-Europa gevestigd in Nederland, en bevat meer dan 30 frameworks waaronder NIS2 en DORA in elk abonnement. Of het vervangt wat je nu draait hangt af van de vier checks hierboven.
Volgens de eigen plannenpagina niet. GRC Foundation bevat een pre-mapped framework uit SOC 2, ISO 27001, Cyber Essentials, HIPAA en GDPR, en "Any Available Framework" staat bij Advanced (drata.com/plans, geraadpleegd op 23 oktober 2026). Verifieer het bij hen, want dit is het detail dat het snelst verandert.
Nee. SOC 2 staat naast ISO 27001, GDPR, NIS2, DORA en meer dan 30 andere frameworks op een platform, dus een Amerikaanse klant die SOC 2 vraagt en een Europese toezichthouder die NIS2 vraagt worden vanuit dezelfde set controls bediend.
Tidal Control draait op Microsoft Azure in de regio West-Europa, gevestigd in Nederland, met back-ups binnen de EU, dus je compliancedata blijft onder Europese jurisdictie. Dat is het detailniveau dat je elke leverancier schriftelijk zou moeten vragen.
De plannenpagina zegt er niets over, in geen van beide richtingen (drata.com/plans, geraadpleegd op 23 oktober 2026). Dat is geen kritiek, het staat er simpelweg niet, en juist daarom hoort die vraag schriftelijk bij elke leverancier op je shortlist.
De uitspraken over Drata komen van drata.com/plans, geraadpleegd op 23 oktober 2026. Leverancierspagina's veranderen zonder aankondiging, dus beschouw de bron als gezaghebbend en deze pagina als verwijzing daarnaartoe.