Frameworks
Voldoe aan de Nederlandse NIS2-wet met Cbw compliance
Onder de Cyberbeveiligingswet vallen zonder helder overzicht van je verplichtingen maakt je bestuur persoonlijk kwetsbaar.
Tidal maakt van de Cbw een beheerst programma. Werk de zorgplicht, de training van het bestuur, de meldplicht en de registratieplicht uit, en laat je toezichthouder per verplichting actueel bewijs zien.
Deze bedrijven regelen hun compliance met Tidal Control


De Cbw verdiept
Artikel 21 van de Cbw verplicht essentiële en belangrijke entiteiten om passende en evenredige technische, operationele en organisatorische maatregelen te nemen om de risico's voor hun netwerk- en informatiesystemen te beheersen. De artikelen 6 tot en met 18 van het Cbb werken die zorgplicht uit in concrete onderwerpen: beleid, risicomanagement, incidentenbehandeling, bedrijfscontinuïteit en back-ups, beveiliging van de toeleveringsketen, veilige ontwikkeling en onderhoud, cryptografie, betrouwbaarheid van personeel en beheer van assets.
Het is verleidelijk de Cbw te zien als een checklist die je eenmalig afwerkt. Dat gaat voorbij aan hoe een toezichthouder ernaar kijkt, want de wet vraagt maatregelen die blijven passen bij je risico's, en het bewijs moet laten zien dat ze dat nog steeds doen.
Door de zorgplicht als managementsysteem te behandelen ontstaat duidelijkheid. Elke verplichting heeft een eigenaar, gekoppelde maatregelen en actueel bewijs, en een veranderd risico wordt een taak in plaats van een bevinding.
Hoe Tidal je helpt met certificering
Meteen aan de slag
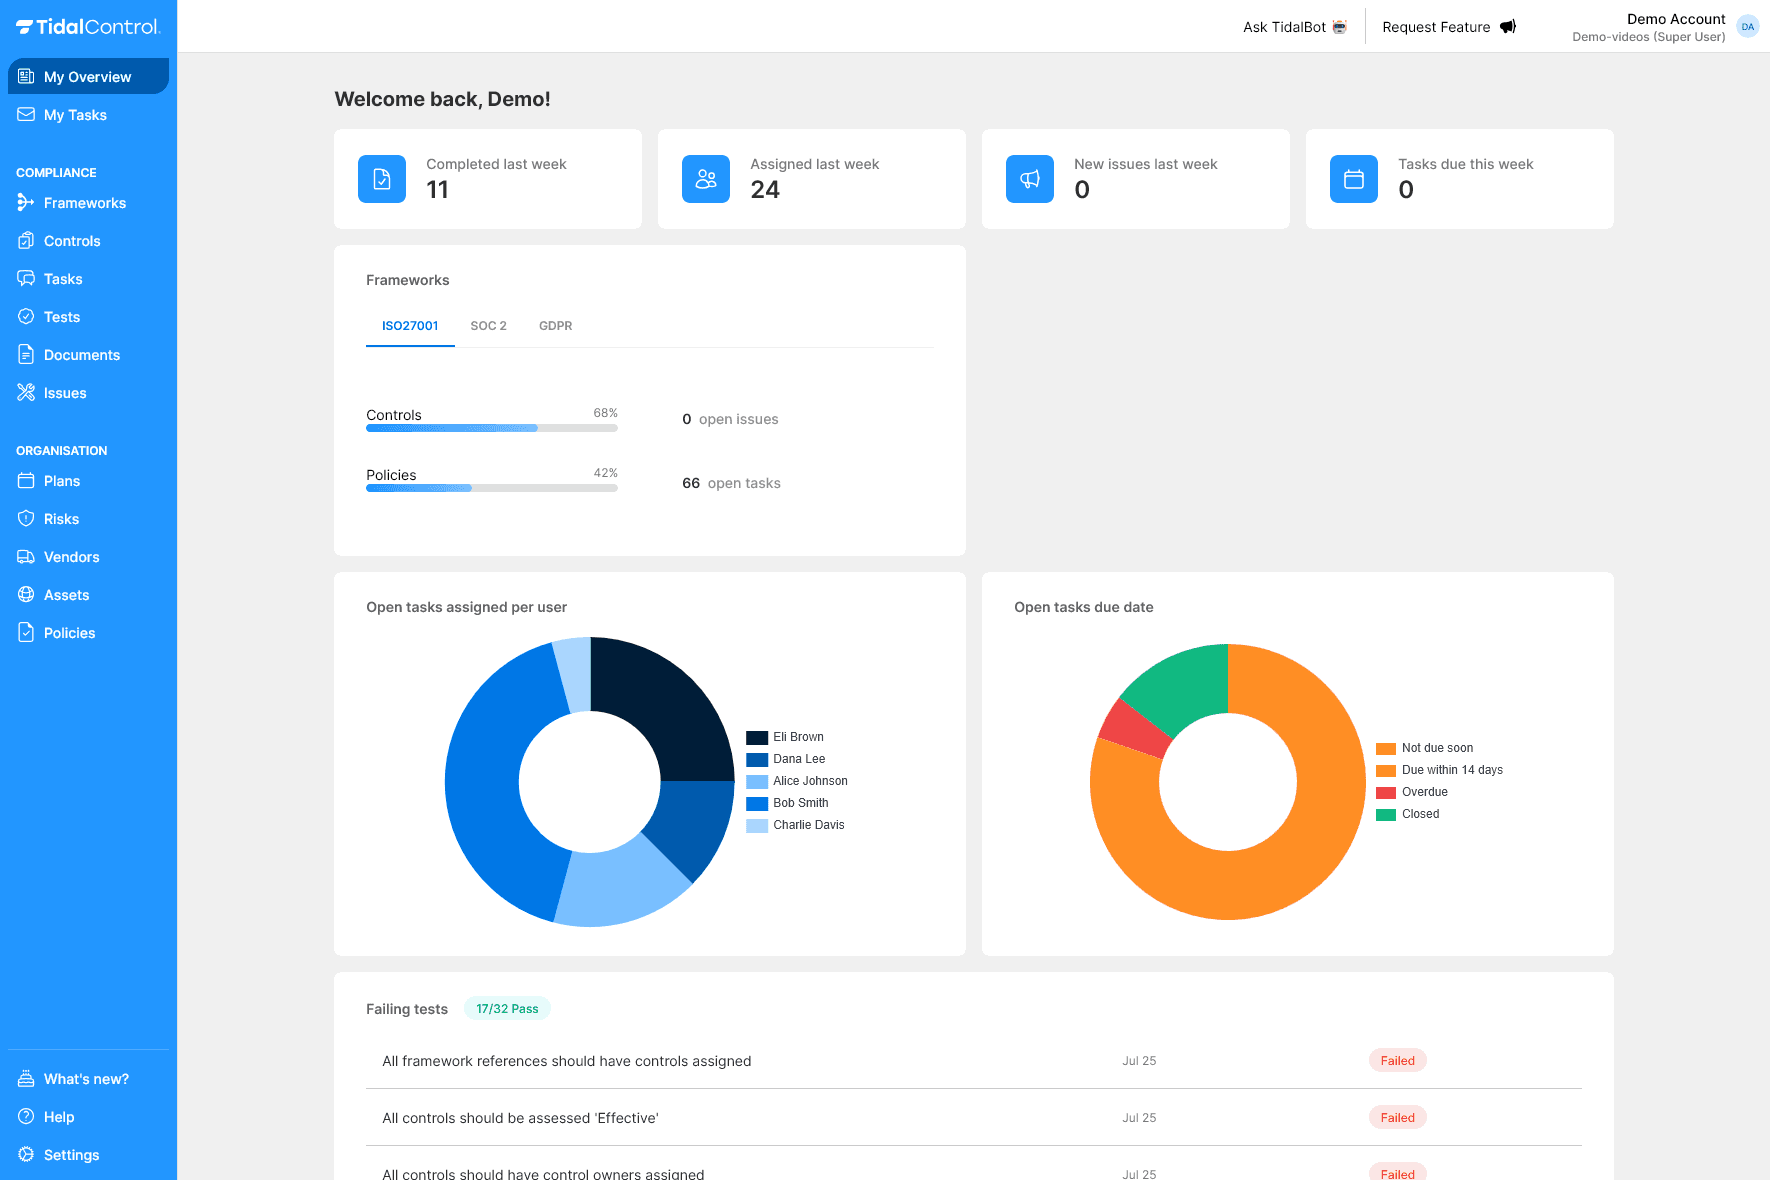
Begin met onze vooraf gebouwde controls, beleidsdocumenten, en templates voor risicobeoordeling.
Ons platform begeleidt je bij het vaststellen van jouw ISMS-reikwijdte, het identificeren van assets en het implementeren van passende beheersmaatregelen die aansluiten bij jouw zakelijke behoeften.
Waarom Tidal Control
We begrijpen jouw uitdagingen omdat we er zelf zijn geweest. Ons team van GRC-experts en security professionals heeft Tidal gebouwd om de echte problemen op te lossen waar compliance-teams dagelijks mee te maken hebben.
Gemaakt in Europa
Gebouwd en gehost in Europa. Jouw compliance-data blijft in de EU voor volledige controle.
Continue automatisering
Geautomatiseerde bewijsverzameling van cloud providers en tools werken 24/7 voor je.
Echte beveiliging
Bouw systemen die je bedrijf beschermen en auditors tevreden stellen, niet alleen vakjes afvinken.
Ga verder dan de Cbw
Verken frameworks die je Cbw-programma ondersteunen.
NIS2
Actief in meerdere EU-lidstaten? De NIS2-richtlijn is de basis van de Cbw, en het NIS2 Quality Mark biedt een gestructureerde route naar de maatregelen die ze vraagt.
ISO 27001
Een certificeerbare basis nodig? Een ISO 27001-ISMS dekt het grootste deel van de Cbw-zorgplicht en geeft je toezichthouder een erkend referentiepunt.
BIO
Een overheidsorganisatie? De BIO is de informatiebeveiligingsbaseline voor de Nederlandse overheid en sluit nauw aan op de Cbw-zorgplicht.
DORA
Een financiële entiteit? DORA gaat voor de Cbw voor ICT-risicobeheer en incidentmelding in de financiële sector.
Integreer met je bestaande tools






Testimonials
Wat onze klanten zeggen
Met één druk op de knop toetsen we met één test van Tidal tientallen disks op encryptie. Handmatig zou dat veel tijd kosten.

Veelgestelde vragen
De Cyberbeveiligingswet (Cbw) is de Nederlandse wet die de Europese NIS2-richtlijn omzet. Samen met het Cyberbeveiligingsbesluit (Cbb), dat de eisen uitwerkt, is de wet sinds 15 augustus 2026 van kracht. De Cbw vervangt de Wet beveiliging netwerk- en informatiesystemen (Wbni).
De Cbw geldt voor essentiële en belangrijke entiteiten: middelgrote en grote organisaties in de sectoren die de wet noemt, zoals energie, vervoer, bankwezen, gezondheidszorg, digitale infrastructuur, beheer van ICT-diensten, maakindustrie en overheid, en een aantal kleinere organisaties ongeacht hun omvang, zoals DNS-dienstverleners. Of je essentieel of belangrijk bent, bepaalt hoe je toezichthouder toezicht houdt, niet welke maatregelen je moet nemen.
Het Cbw-framework in Tidal bevat de verplichtingen die een entiteit zelf moet nakomen: de zorgplicht van artikel 21 Cbw zoals uitgewerkt in de artikelen 6 tot en met 18 Cbb, governance en training van het bestuur (artikel 24 Cbw, artikelen 21 en 22 Cbb), de meldplicht voor incidenten (artikelen 25 tot en met 30 Cbw, artikelen 24 en 25 Cbb) en de registratieplicht (artikelen 44 en 47 Cbw, artikel 27 Cbb). Dat zijn 66 verplichtingen. Bepalingen die zich richten tot ministers, toezichthouders en CSIRT's zijn weggelaten, omdat je daar zelf niets voor hoeft te implementeren.
Het bestuur keurt de maatregelen voor het beheer van cybersecurityrisico's goed, houdt toezicht op de uitvoering en kan worden aangesproken als ze tekortschieten. Bestuurders volgen een training, zodat ze risico's herkennen en de maatregelen kunnen beoordelen. Tidal legt goedkeuringen en trainingen vast als bewijs, zodat je kunt laten zien wie wat wanneer heeft goedgekeurd.
Een significant incident meld je in stappen: een vroegtijdige waarschuwing binnen 24 uur nadat je ervan op de hoogte bent, een incidentmelding binnen 72 uur en een eindverslag uiterlijk een maand na de melding. Tidal houdt het incidentregister en de tijdlijn achter elke melding bij, zodat elke melding uit hetzelfde dossier komt.
De Cbw en het Cbb staan in het Nederlands in Tidal, omdat alleen de Nederlandse tekst authentiek is. De rest van het platform, inclusief je eigen maatregelen, taken en beleid, werkt in het Nederlands en het Engels. Je kunt de Cbw-verplichtingen koppelen aan ISO 27001-maatregelen, zodat Engelstalige teams daarmee kunnen werken.