Direct naar de inhoud

IEC 62443 voor industriële automatisering die je kunt aantonen

De internationale normenreeks voor de beveiliging van industriële automatiserings- en besturingssystemen. Tidal Control helpt je het systeem op te delen in zones en conduits, per zone het doelniveau vast te stellen en per systeemeis bewijs te leveren.

  • Zones en conduits
  • Security levels 1 tot 4
  • IEC 62443-3-2 en 3-3
  • Gebouwd in de EU
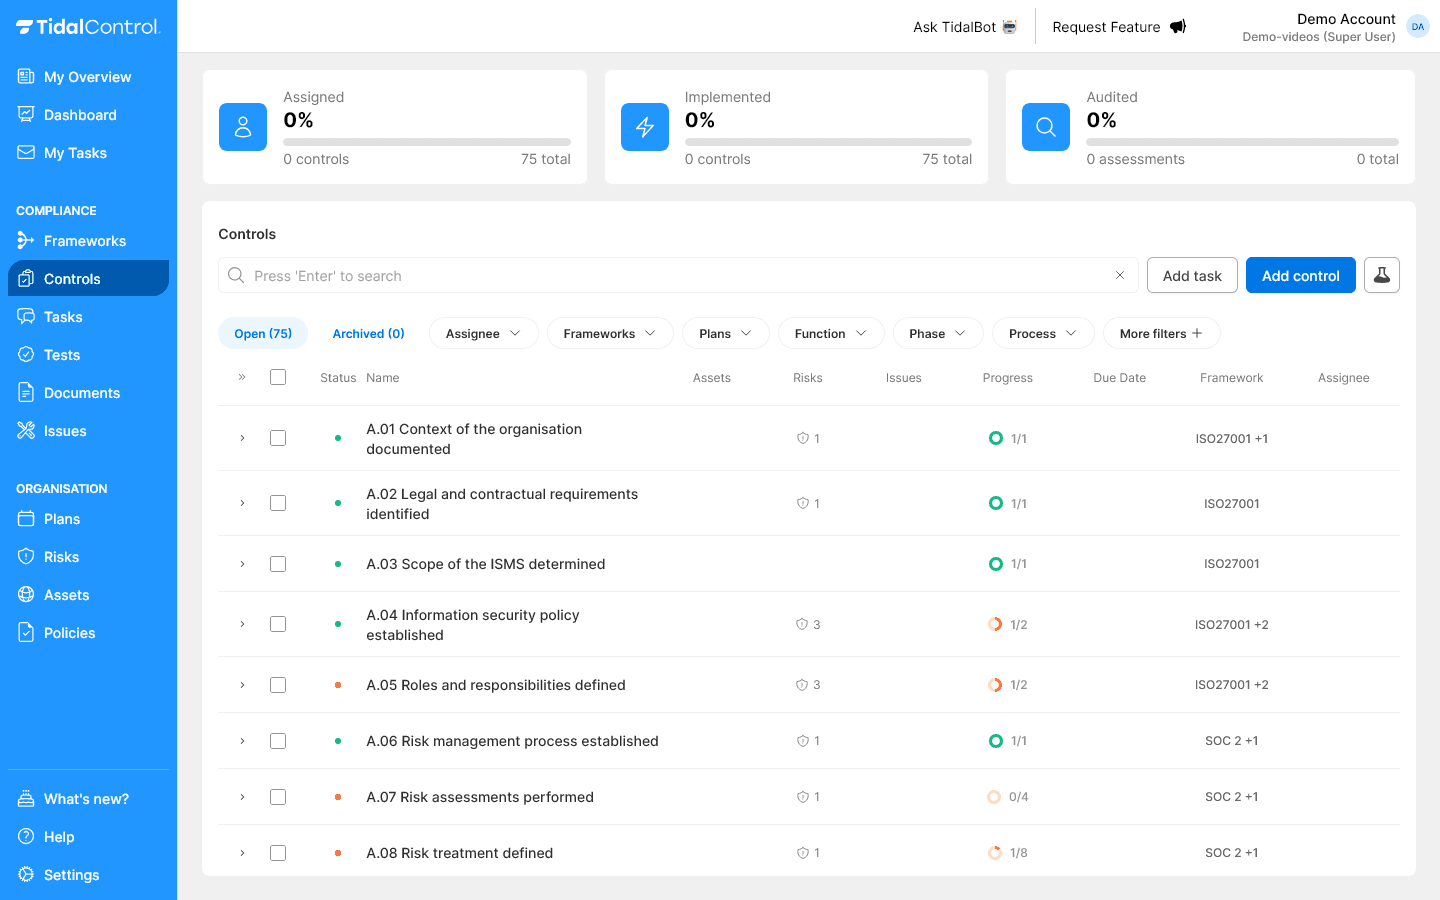
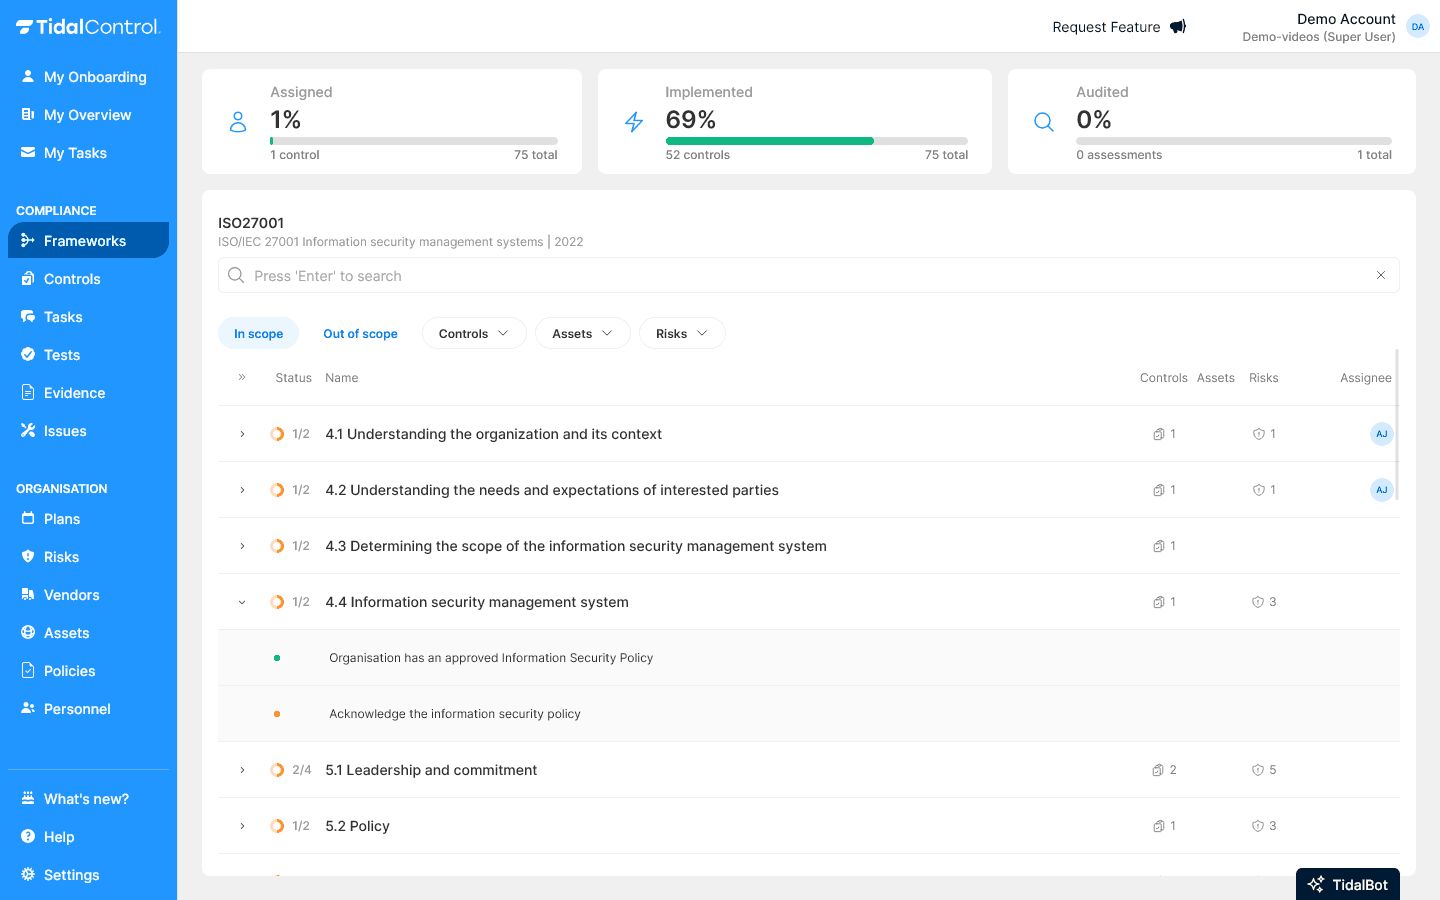
Het IEC 62443-overzicht in Tidal Control met de status van eisen en bewijs

Deze bedrijven regelen hun compliance met Tidal Control

  • LiveDrop logo
  • Datenna logo
  • CByte logo
  • Infradock logo
  • PoA logo
  • Floryn logo
  • ElasticScale logo
  • DebtCo logo
  • BrainStax logo
  • EnableNow logo
  • Woningnet logo
  • Nedscaper logo
  • Aivory logo
  • Fleetport logo
  • Promptwatch logo
  • Amsterdam logo

Van risicobeoordeling tot certificering

Hoe lang het duurt, hangt af van de omvang van je systeem en het doelniveau. Tidal laat per stap zien wat er van je team wordt verwacht.

  1. Stap 1

    Systeem in kaart

    Het systeem dat je beschouwt en zijn grenzen vastleggen.

  2. Stap 2

    Zones en conduits

    Assets groeperen naar beveiligingseisen, met de verbindingen ertussen.

  3. Stap 3

    Risico en doelniveau

    Per zone het risico beoordelen en het doel-security level kiezen.

  4. Stap 4

    Systeemeisen

    De eisen uit 3-3 invullen voor het gekozen niveau, met bewijs.

  5. Stap 5

    Certificering

    Bewijs klaar voor een certificeringsschema zoals ISASecure.

  6. Daarna

    Bijhouden

    Zones en maatregelen bijgewerkt bij wijzigingen, en een sparringpartner bij nieuwe dreigingen.

Zo helpt Tidal je met de fundamentele eisen

IEC 62443-3-3 ordent de systeemeisen onder zeven fundamentele eisen. Tidal bundelt ze in zes blokken en zet ze voor je klaar, met per eis een eigenaar, beleid en bewijs.

security levels
4security levels
systeemeisen en uitbreidingen in 3-3
100systeemeisen en uitbreidingen in 3-3

IEC 62443-3-3

  • FR 1

    Identificatie en authenticatie

    Gebruikers, apparaten en processen herkennen voordat ze toegang krijgen.

  • FR 2

    Gebruiksbeheer

    Bepalen wat elke geauthenticeerde gebruiker mag doen.

  • FR 3

    Systeemintegriteit

    Voorkomen dat systemen en gegevens ongemerkt worden gewijzigd.

  • FR 4

    Vertrouwelijkheid

    Gegevens afschermen in opslag en transport.

  • FR 5

    Beperkte gegevensstroom

    Verkeer tussen zones beperken tot wat nodig is.

  • FR 6, 7

    Reactie en beschikbaarheid

    Op tijd reageren op gebeurtenissen en beschikbaar blijven.

IEC 62443 in het kort

IEC 62443 is een reeks internationale normen voor de beveiliging van industriële automatiserings- en besturingssystemen (IACS). De reeks beslaat de hele levenscyclus en elke rol: de eigenaar die het systeem gebruikt, de integrator die het bouwt en de leverancier van de componenten. Delen ervan zijn certificeerbaar, bijvoorbeeld via ISASecure.

Dennis van de WielMax HovensMartijn Sprengers
Gecontroleerd door Dennis, Max en MartijnOprichters van Tidal Control, samen 45 jaar ervaring in IT-auditing en compliance
  • Een erkende aanpak voor OT-beveiliging
  • Een gedeelde taal met integrators en leveranciers
  • Certificering die klanten in de industrie herkennen
  • Een basis voor NIS2 en de Cyber Resilience Act
  • Minder kans op stilstand door incidenten

Zo werk je in Tidal aan IEC 62443

Van risicobeoordeling per zone tot leveranciers: je OT-beveiliging op één plek.

Risicobeoordeling

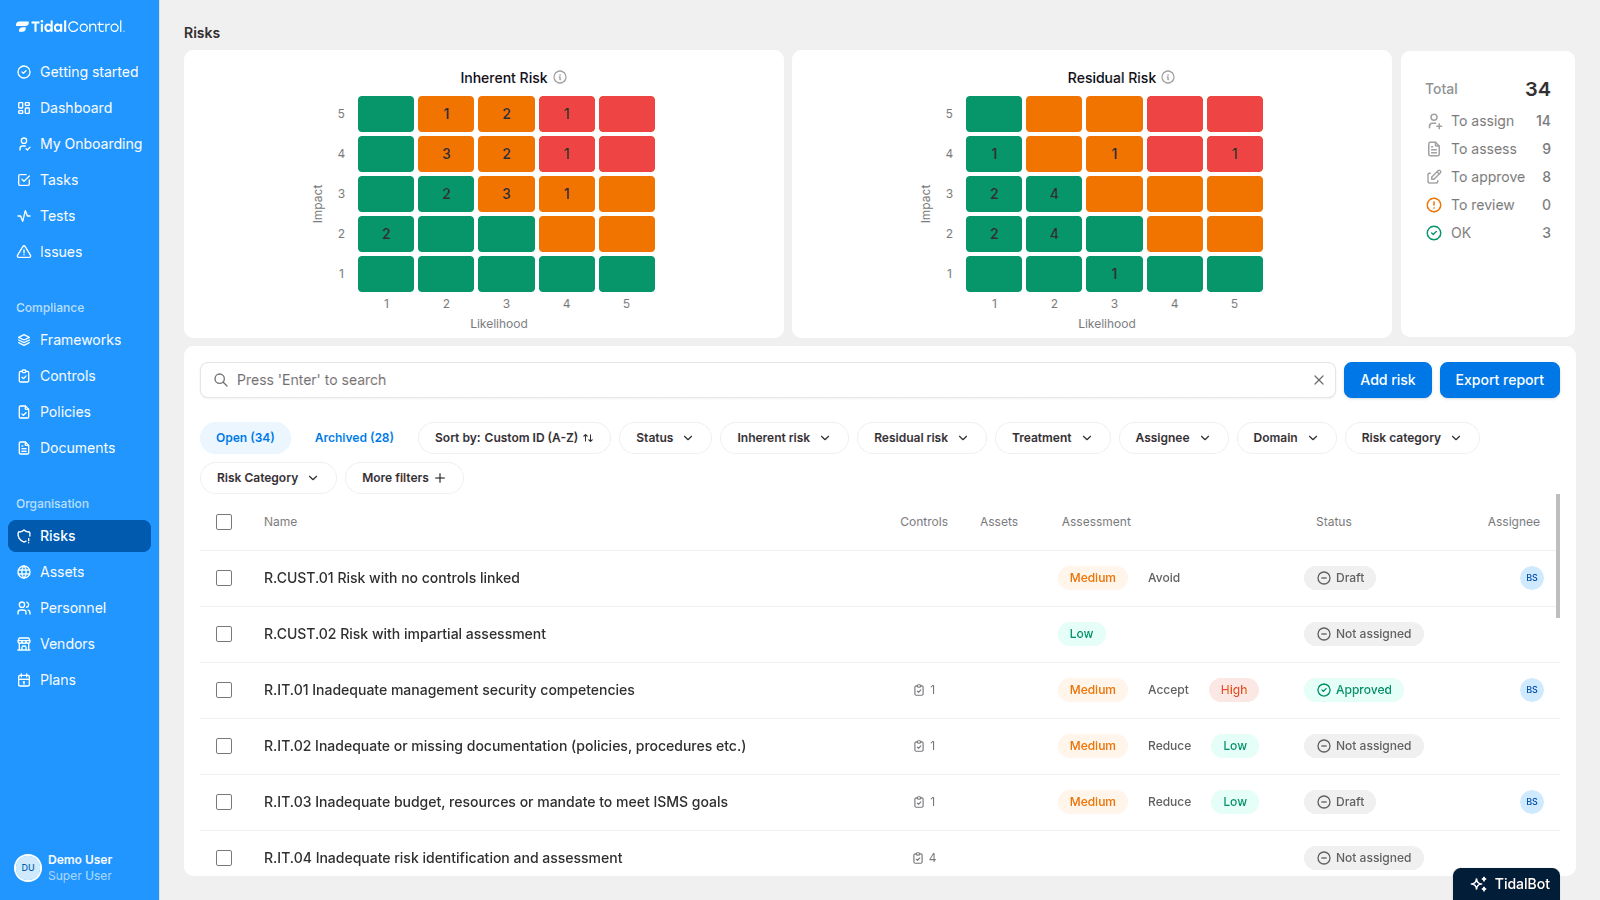
Risicobeoordelingen die werken

Transformeer risicobeoordeling van een tijdrovende taak naar een begeleid proces dat jouw bedrijf helpt groeien. Ons AI-aangedreven platform leert van de context van jouw bedrijf om risico's te beoordelen en te beheren - zelfs als je nieuw bent in het proces.

Risicobeoordeling in Tidal ControlRisicobeoordelingen die werken
Beheersmaatregelen

Beheersmaatregelen die werken zoals je dat wilt

Vereenvoudig het beheer van beheersmaatregelen met flexibele, automatiseringsklare tools die zich aanpassen aan jouw behoeften. Begin met onze bibliotheek of bouw jouw eigen maatregelen - hoe dan ook krijg je krachtige automatisering, duidelijk eigenaarschap en realtime inzichten.

Beheersmaatregelen in Tidal ControlBeheersmaatregelen die werken zoals je dat wilt

Leveranciersbeheer

Integrators en componentleveranciers in beeld

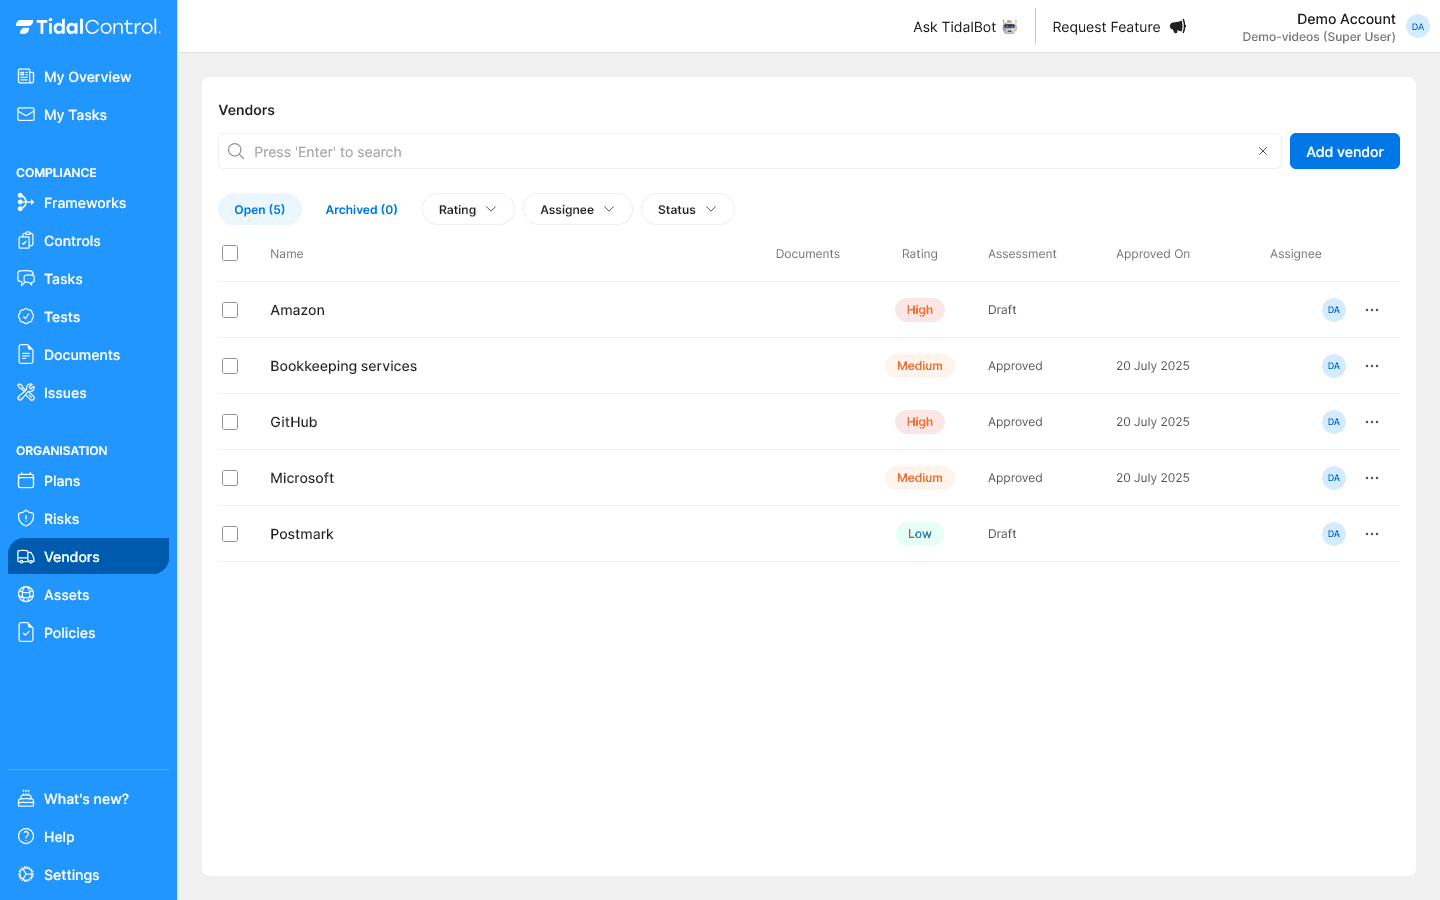
Leg per leverancier vast welke componenten of diensten hij levert, welke security level hij aantoont en welke afspraken er gelden.

Leveranciersbeheer in Tidal ControlIntegrators en componentleveranciers in beeld

Issues

Volg en los afwijkingen op - alles op één plek

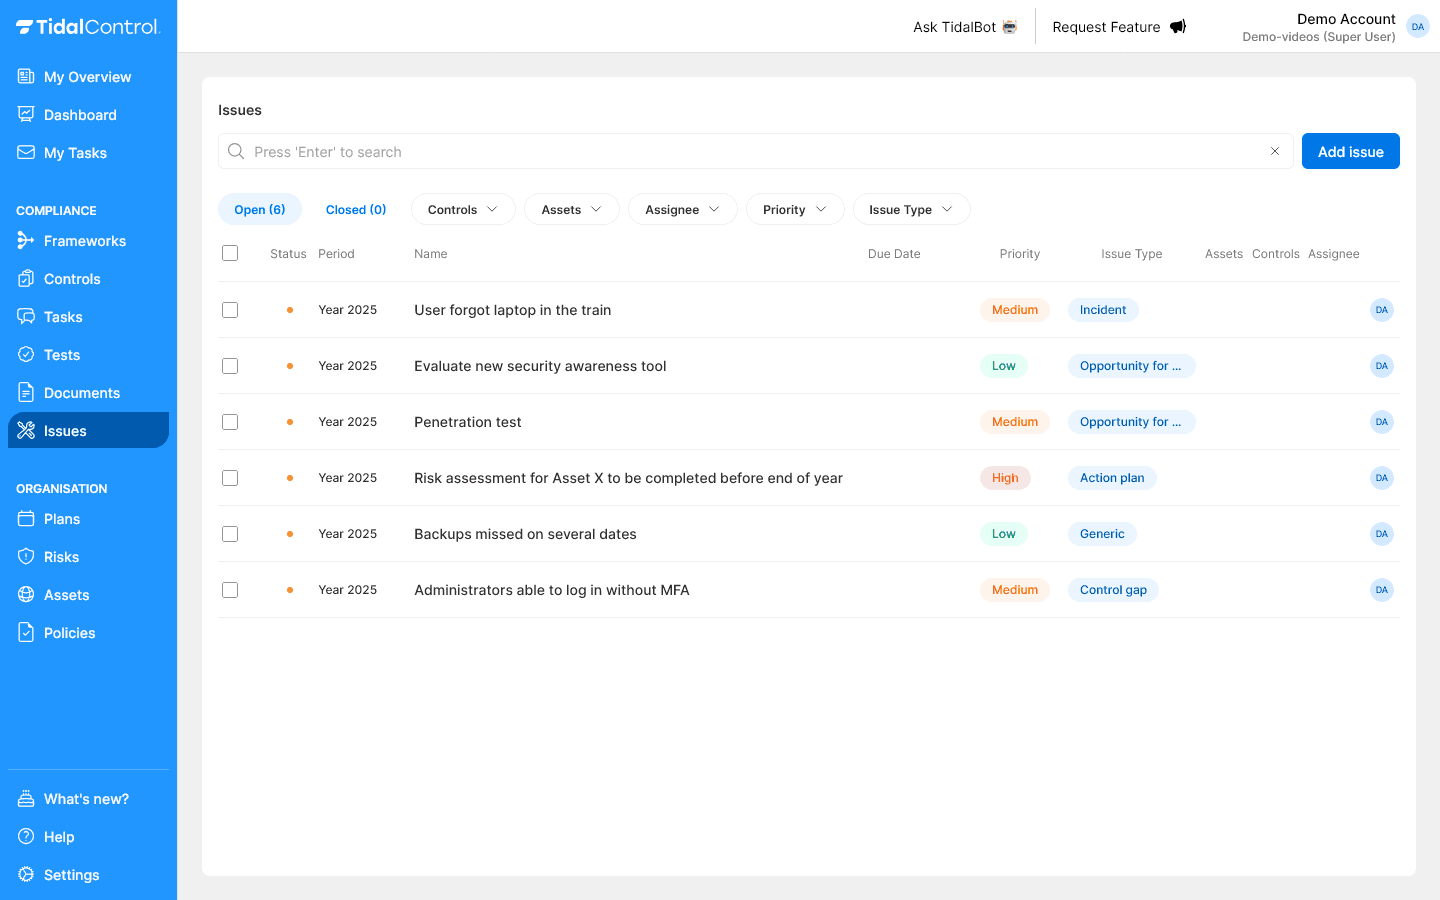
Vereenvoudig het beheer van afwijkingen met een gecentraliseerd systeem dat alles behandelt, van auditbevindingen tot verbetermogelijkheden. Houd jouw team op één lijn en zorg ervoor dat niets wordt gemist met duidelijk eigenaarschap, prioriteiten en geautomatiseerde tracking.

Issues in Tidal ControlVolg en los afwijkingen op - alles op één plek

Policy center

Beleid zonder gedoe

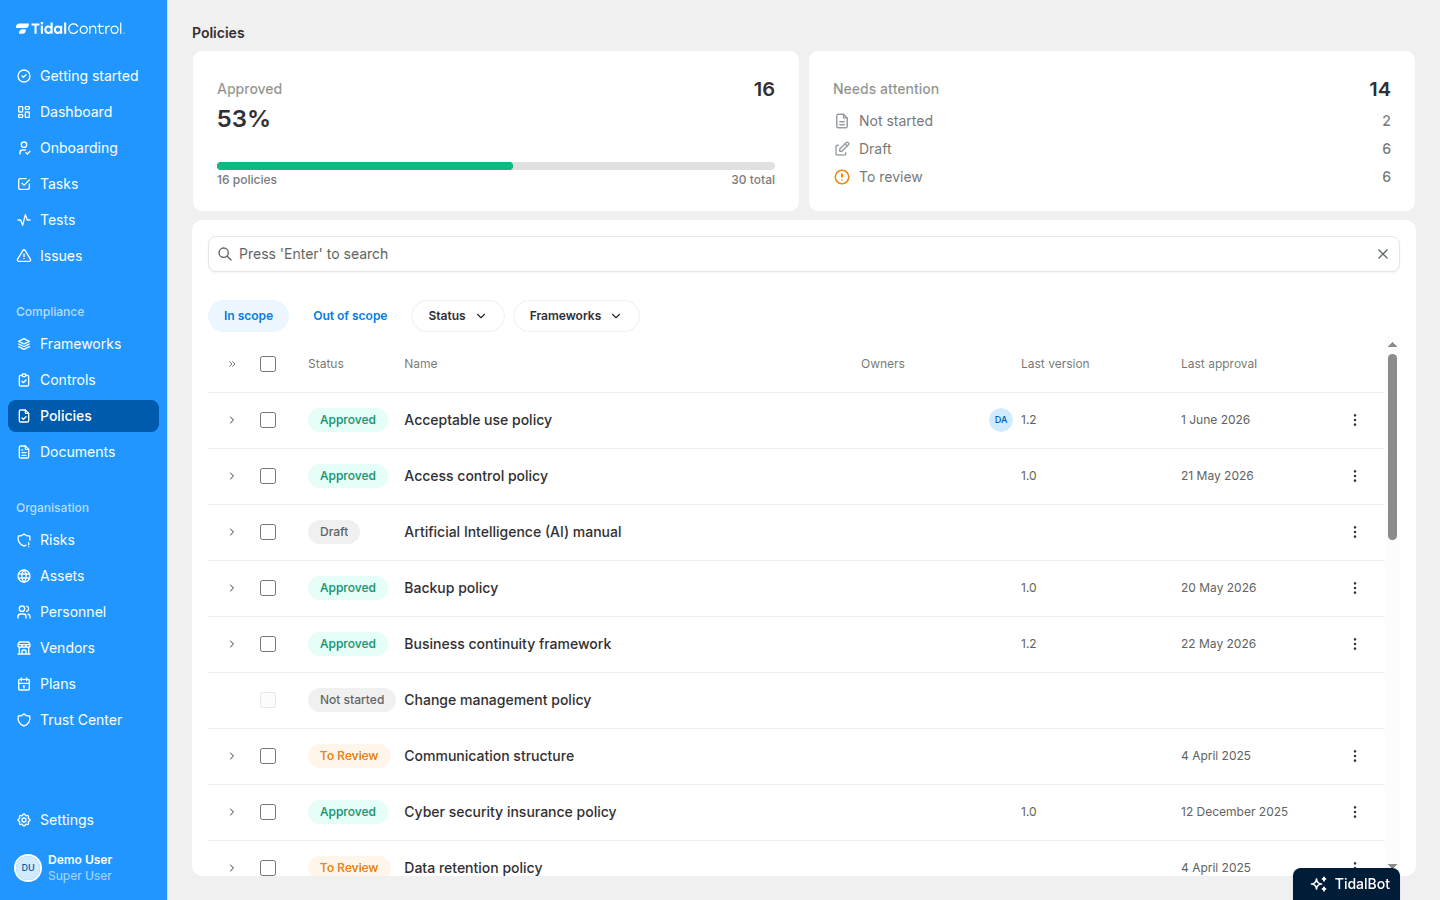
Transformeer beheer van beleidsdocumenten van een complexe, tijdrovende taak naar een geautomatiseerd proces dat meegroeit met jouw bedrijf. Begin met onze voorgeschreven beleidsdocumenten ontworpen voor moderne bedrijven, of importeer jouw bestaande documenten - hoe dan ook profiteer je van slimme automatisering die alles op koers houdt.

Policy center in Tidal ControlBeleid zonder gedoe

Personeel & onboarding

Medewerker-compliance zonder spreadsheet

De Personeel-module maakt van medewerker-compliance (onboarding, policy-acknowledgements, rolverdeling) een self-service flow voor je team. Geen e-mails meer najagen of een aparte spreadsheet bijhouden van wie welk beleid heeft geaccepteerd.

Personeel & onboarding in Tidal ControlMedewerker-compliance zonder spreadsheet

Integraties

Automatisering maakt het leven leuker!

Onze integraties verzamelen en evalueren bewijsmateriaal voor je, waardoor je tijd bespaart bij het maken van systeemrapporten en screenshots elke keer dat je een control test moet uitvoeren.

Integraties in Tidal ControlAutomatisering maakt het leven leuker!

Handmatig vs. met Tidal Control
  • Zones en conduits

    Handmatig

    Tekeningen die niemand bijwerkt

    Met Tidal
    Vastgelegd met risico en doelniveau

  • Systeemeisen

    Handmatig

    Spreadsheet met 100 regels

    Met Tidal

    Voorgemapt per security level

  • Bewijs

    Handmatig

    Documenten verspreid over locaties

    Met Tidal

    Per eis op één plek

  • IEC 62443 en NIS2

    Handmatig

    Twee trajecten naast elkaar

    Met Tidal

    Eén set maatregelen, bewijs één keer

  • Bijhouden

    Handmatig

    Vervalt na het project

    Met Tidal

    Bijgewerkt bij elke wijziging

Testimonials

Wat onze klanten zeggen

Met één druk op de knop toetsen we met één test van Tidal tientallen disks op encryptie. Handmatig zou dat veel tijd kosten.

Profielfoto van Chiel Bos
Chiel Bos
COO·CBYTE
CBYTE logo

Bekijk alle succesverhalen

Integreer met je bestaande tools

IEC 62443 software en certificering

IEC 62443 vraagt een gestructureerde aanpak: het systeem opdelen in zones en conduits, per zone het risico en het doel-security level bepalen en daarna de systeemeisen invullen die bij dat niveau horen.

In tekeningen en spreadsheets raakt die samenhang snel kwijt, zeker bij wijzigingen in de installatie. IEC 62443 software legt zones, risico's, doelniveaus en eisen vast en koppelt elke eis aan bewijs.

Tidal ondersteunt IEC 62443-3-2 en 3-3 als aparte frameworks, omdat ze ook apart worden gecertificeerd.

Veelgestelde vragen

IEC 62443 is een reeks internationale normen voor de beveiliging van industriële automatiserings- en besturingssystemen (IACS). De reeks beslaat de hele levenscyclus en elke betrokken rol: de asset owner die het systeem gebruikt, de systeemintegrator die het bouwt en de productleverancier die de componenten maakt.

Tidal ondersteunt twee delen, elk als eigen framework. IEC 62443-3-2:2020 gaat over de risicobeoordeling voor het systeemontwerp, met 32 eisen voor zones en conduits in zeven groepen. IEC 62443-3-3:2019 gaat over systeemeisen en security levels, met 51 systeemeisen en 49 requirement enhancements, samen 100 referenties. De delen worden los van elkaar gecertificeerd, daarom is elk deel een eigen framework.

Een zone is een groep assets met dezelfde beveiligingseisen, zoals een besturingsnetwerk of een veiligheidssysteem. Een conduit is het communicatiepad tussen zones. Volgens IEC 62443-3-2 deel je het systeem op in zones en conduits, beoordeel je per onderdeel het risico en stel je een doelbeveiligingsniveau vast dat IEC 62443-3-3 vervolgens vertaalt naar eisen.

IEC 62443 kent vier security levels. SL 1 beschermt tegen toevallige of onbedoelde overtreding, SL 2 tegen opzettelijke overtreding met eenvoudige middelen, SL 3 tegen geavanceerde middelen met gemiddelde capaciteit en SL 4 tegen geavanceerde middelen met uitgebreide capaciteit. In IEC 62443-3-3 geldt elke systeemeis en elke enhancement vanaf een bepaald security level, dus een hoger doelniveau voegt eisen toe in plaats van ze te veranderen.

Ja. Certificeringsschema's zoals ISASecure en het IECEE CB-schema certificeren systemen, producten en processen tegen delen van de reeks. IEC 62443-3-3 ligt bijvoorbeeld onder de systeemcertificering van ISASecure. Tidal houdt het bewijs per eis bij, zodat je het kunt inbrengen bij het schema waar je klanten om vragen.

Veel organisaties met OT vallen onder NIS2 of de Cbw, en fabrikanten van industriële componenten vallen onder de Cyber Resilience Act. Geen van beide wetten noemt IEC 62443, maar de risicobeoordeling en de systeemeisen ervan zijn een erkende manier om in industriële omgevingen aan de zorgplicht en de producteisen te voldoen. In Tidal koppel je ze aan elkaar.