Direct naar de inhoud

De Cyber Resilience Act op orde voor je producten

De Europese verordening met cyberbeveiligingseisen voor hardware en software met digitale elementen. Tidal Control zet de eisen voor je klaar, van veilig ontwerp tot kwetsbaarheidsbeheer, houdt de technische documentatie actueel en bereidt je voor op de meldplicht.

  • Alle 93 CRA-eisen voorgemapt
  • Meldplicht vanaf 11 september 2026
  • Samen met IEC 62443
  • Gebouwd in de EU
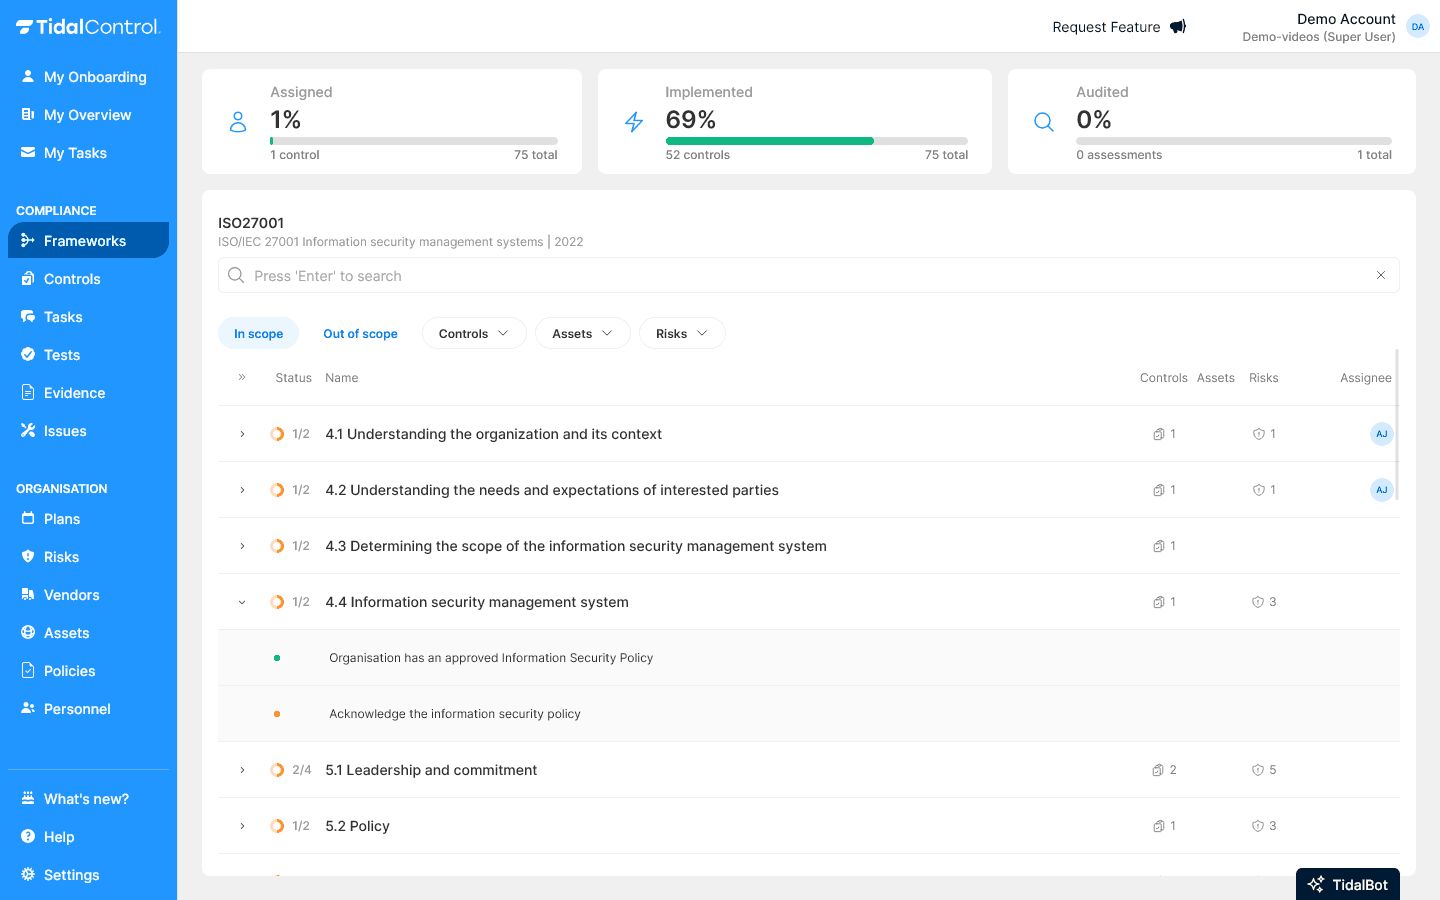
Het CRA-overzicht in Tidal Control met de status van eisen en bewijs

Deze bedrijven regelen hun compliance met Tidal Control

  • LiveDrop logo
  • Datenna logo
  • CByte logo
  • Infradock logo
  • PoA logo
  • Floryn logo
  • ElasticScale logo
  • DebtCo logo
  • BrainStax logo
  • EnableNow logo
  • Woningnet logo
  • Nedscaper logo
  • Aivory logo
  • Fleetport logo
  • Promptwatch logo
  • Amsterdam logo

Van productinventaris tot CE-markering

De meldplicht geldt vanaf 11 september 2026, de overige eisen vanaf 11 december 2027. Tidal laat per stap zien wat er van je team wordt verwacht.

  1. Stap 1

    Producten en rol

    Welke producten onder de CRA vallen, en of je fabrikant, importeur of distributeur bent.

  2. Stap 2

    Risicobeoordeling

    Per product de risico's voor cyberbeveiliging beoordelen.

  3. Stap 3

    Essentiële eisen

    Veilig ontwerp en kwetsbaarheidsbeheer volgens bijlage I.

  4. Stap 4

    Meldproces

    Klaar om actief uitgebuite kwetsbaarheden en ernstige incidenten te melden.

  5. Stap 5

    Conformiteit en CE

    Technische documentatie, de beoordeling van conformiteit en CE-markering.

  6. Daarna

    Ondersteuning

    Updates en kwetsbaarheden beheerd zolang je het product ondersteunt.

Zo helpt Tidal je met de eisen van de CRA

Bijlage I van de CRA bevat de essentiële eisen voor het product en voor kwetsbaarheidsbeheer. Daaromheen staan de plichten uit de verordening zelf. Tidal zet ze voor je klaar, met per eis een eigenaar en bewijs.

essentiële eisen voor het product
14essentiële eisen voor het product
eisen voor kwetsbaarheidsbeheer
8eisen voor kwetsbaarheidsbeheer

De CRA in zes blokken

  • Bijlage I, deel I

    Veilig ontwerp

    Geen bekende kwetsbaarheden bij levering en een veilige standaardinstelling.

  • Bijlage I, deel II

    Kwetsbaarheidsbeheer

    Kwetsbaarheden vinden, oplossen en beveiligingsupdates leveren.

  • Meldplicht

    Actief uitgebuite kwetsbaarheden en ernstige incidenten op tijd melden.

  • Technische documentatie

    Risicobeoordeling, ontwerp en bewijs per product vastgelegd.

  • Conformiteit en CE

    De juiste beoordelingsprocedure en de CE-markering.

  • Software bill of materials

    Weten welke componenten in je product zitten.

De CRA in het kort

De Cyber Resilience Act (Verordening (EU) 2024/2847) stelt cyberbeveiligingseisen aan producten met digitale elementen: hardware en software die verbinding maken met een apparaat of netwerk. Fabrikanten dragen de meeste plichten, importeurs en distributeurs lichtere. De meldplicht geldt vanaf 11 september 2026, de overige eisen vanaf 11 december 2027.

Dennis van de WielMax HovensMartijn Sprengers
Gecontroleerd door Dennis, Max en MartijnOprichters van Tidal Control, samen 45 jaar ervaring in IT-auditing en compliance
  • Toegang tot de Europese markt met CE-markering
  • Veiligere producten en minder kwetsbaarheden
  • Een meldproces dat klaarstaat
  • Vertrouwen van klanten en distributeurs
  • Samenhang met IEC 62443 en ISO 27001

Zo werk je in Tidal aan de CRA

Van productrisico's tot kwetsbaarheden: je CRA-programma op één plek.

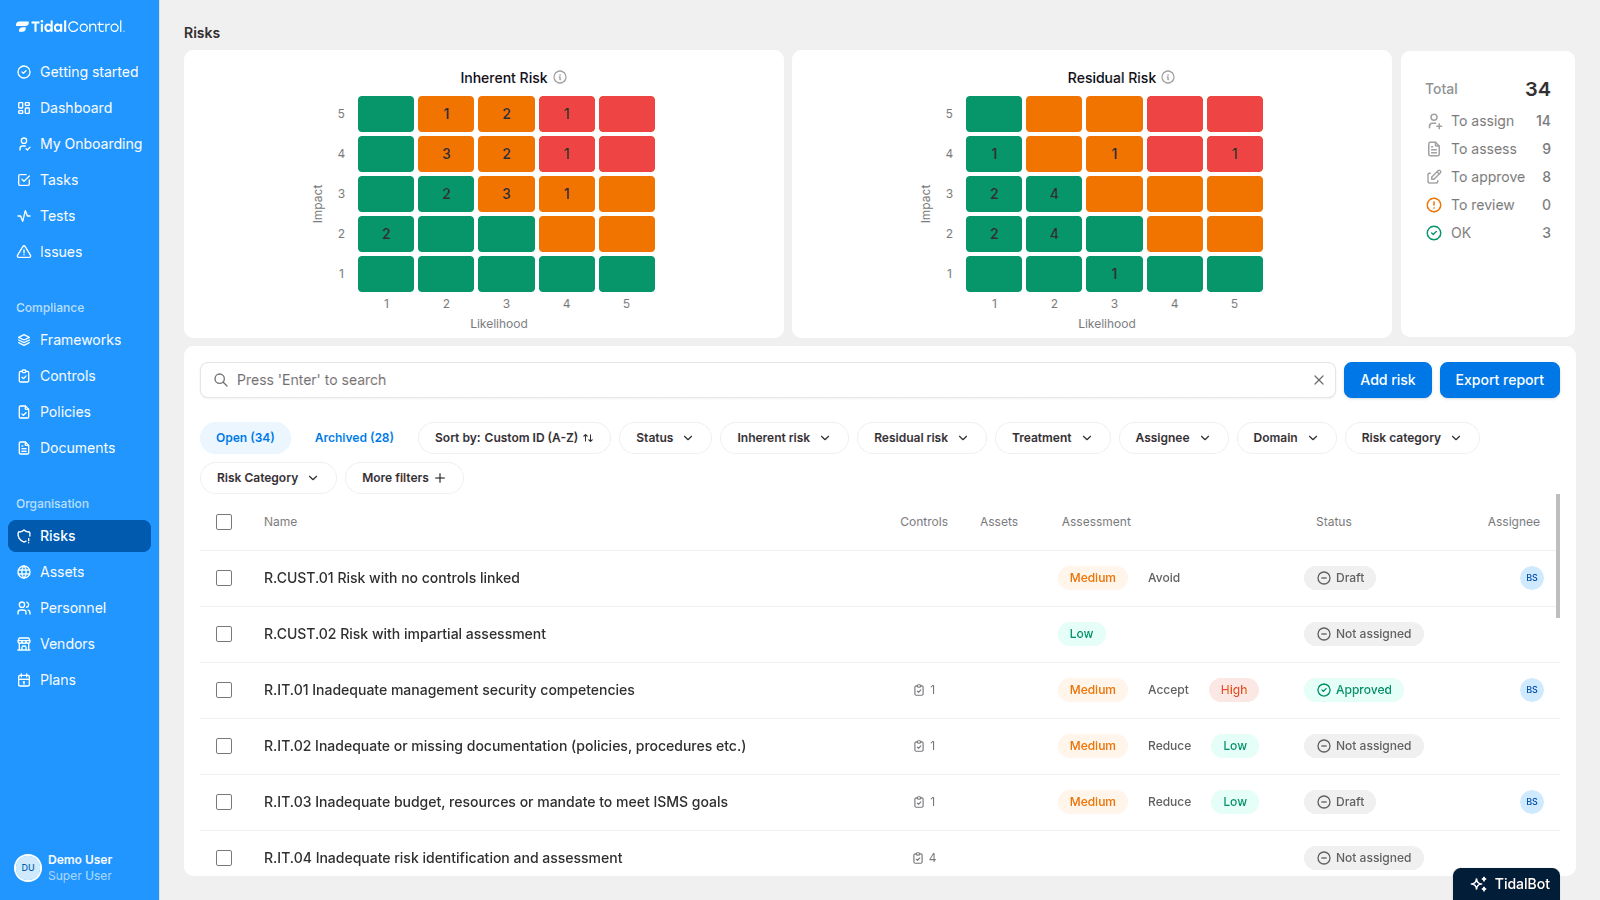
Risicobeoordeling

Risicobeoordelingen die werken

Transformeer risicobeoordeling van een tijdrovende taak naar een begeleid proces dat jouw bedrijf helpt groeien. Ons AI-aangedreven platform leert van de context van jouw bedrijf om risico's te beoordelen en te beheren - zelfs als je nieuw bent in het proces.

Risicobeoordeling in Tidal ControlRisicobeoordelingen die werken
Beheersmaatregelen

Beheersmaatregelen die werken zoals je dat wilt

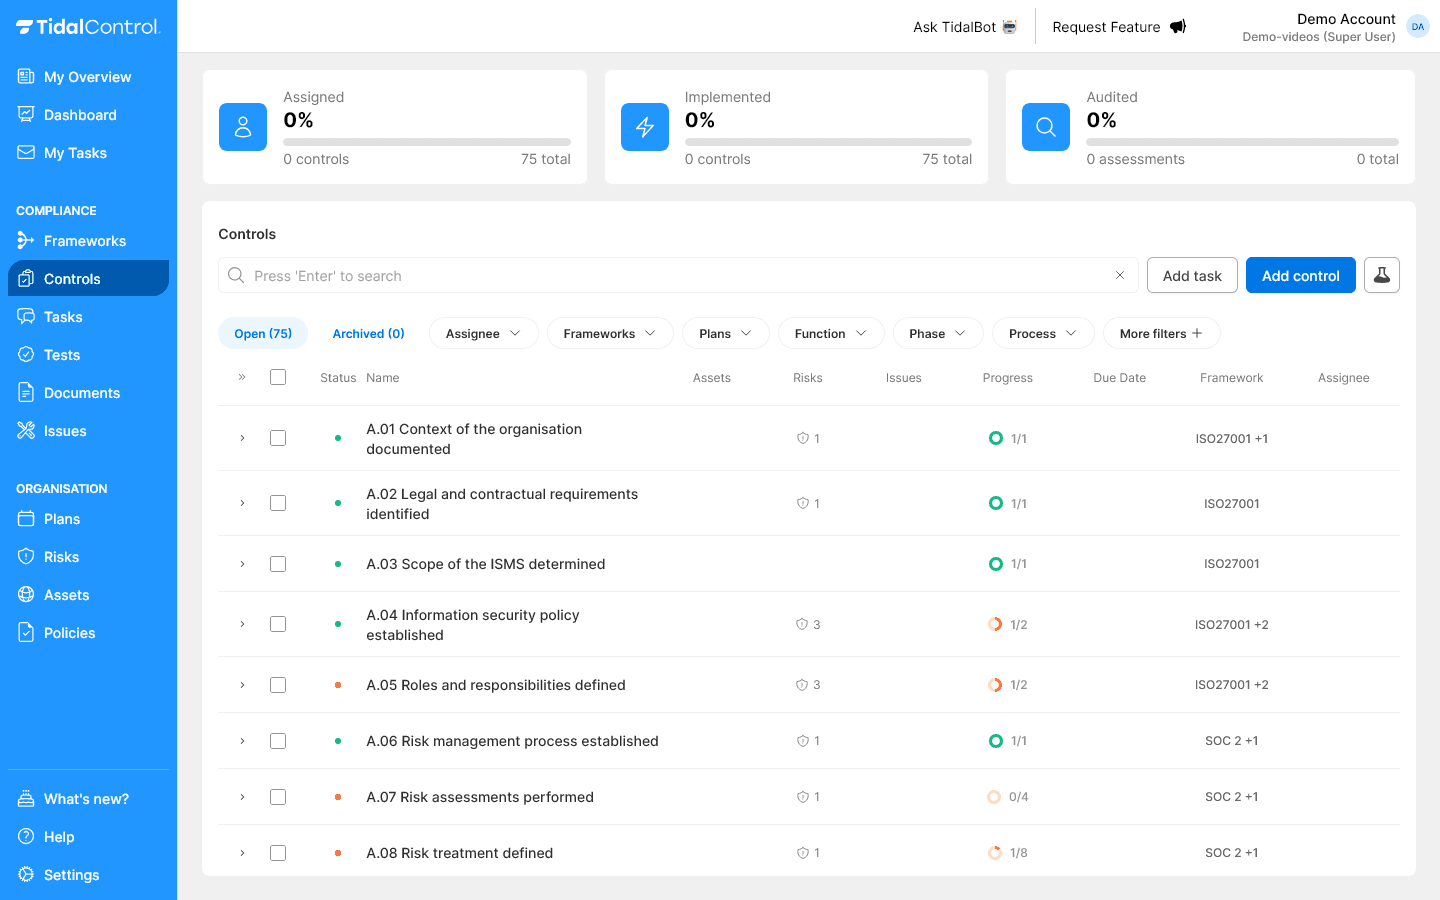
Vereenvoudig het beheer van beheersmaatregelen met flexibele, automatiseringsklare tools die zich aanpassen aan jouw behoeften. Begin met onze bibliotheek of bouw jouw eigen maatregelen - hoe dan ook krijg je krachtige automatisering, duidelijk eigenaarschap en realtime inzichten.

Beheersmaatregelen in Tidal ControlBeheersmaatregelen die werken zoals je dat wilt

Issues

Kwetsbaarheden en incidenten vastgelegd, klaar om te melden

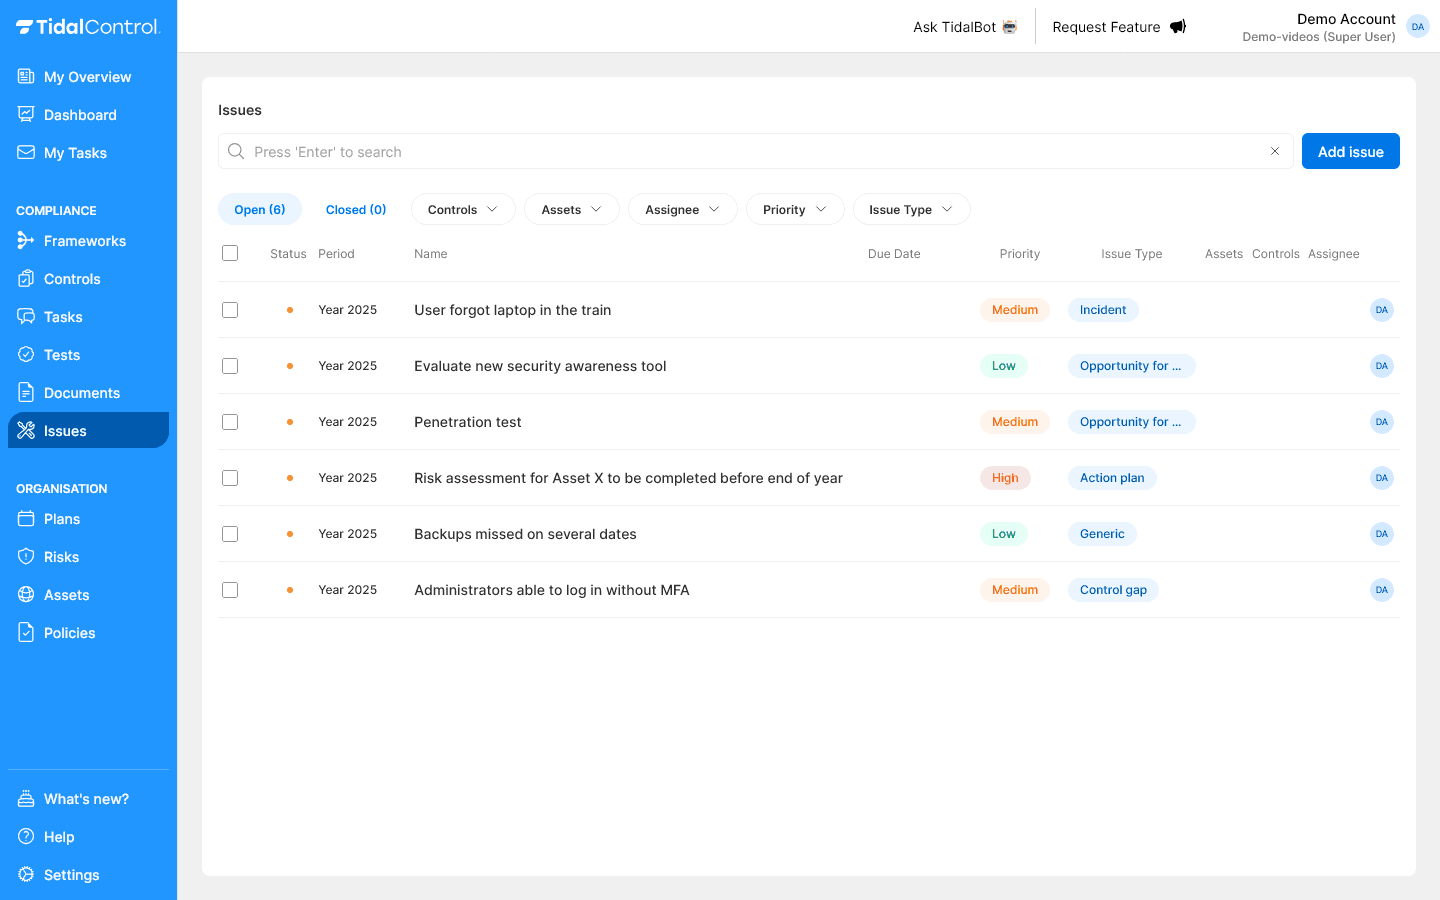
Leg kwetsbaarheden en incidenten per product vast met tijdlijn en afhandeling, zodat je een actief uitgebuite kwetsbaarheid op tijd en onderbouwd kunt melden.

Issues in Tidal ControlKwetsbaarheden en incidenten vastgelegd, klaar om te melden

Leveranciersbeheer

Leveranciersbeoordeling die écht werkt

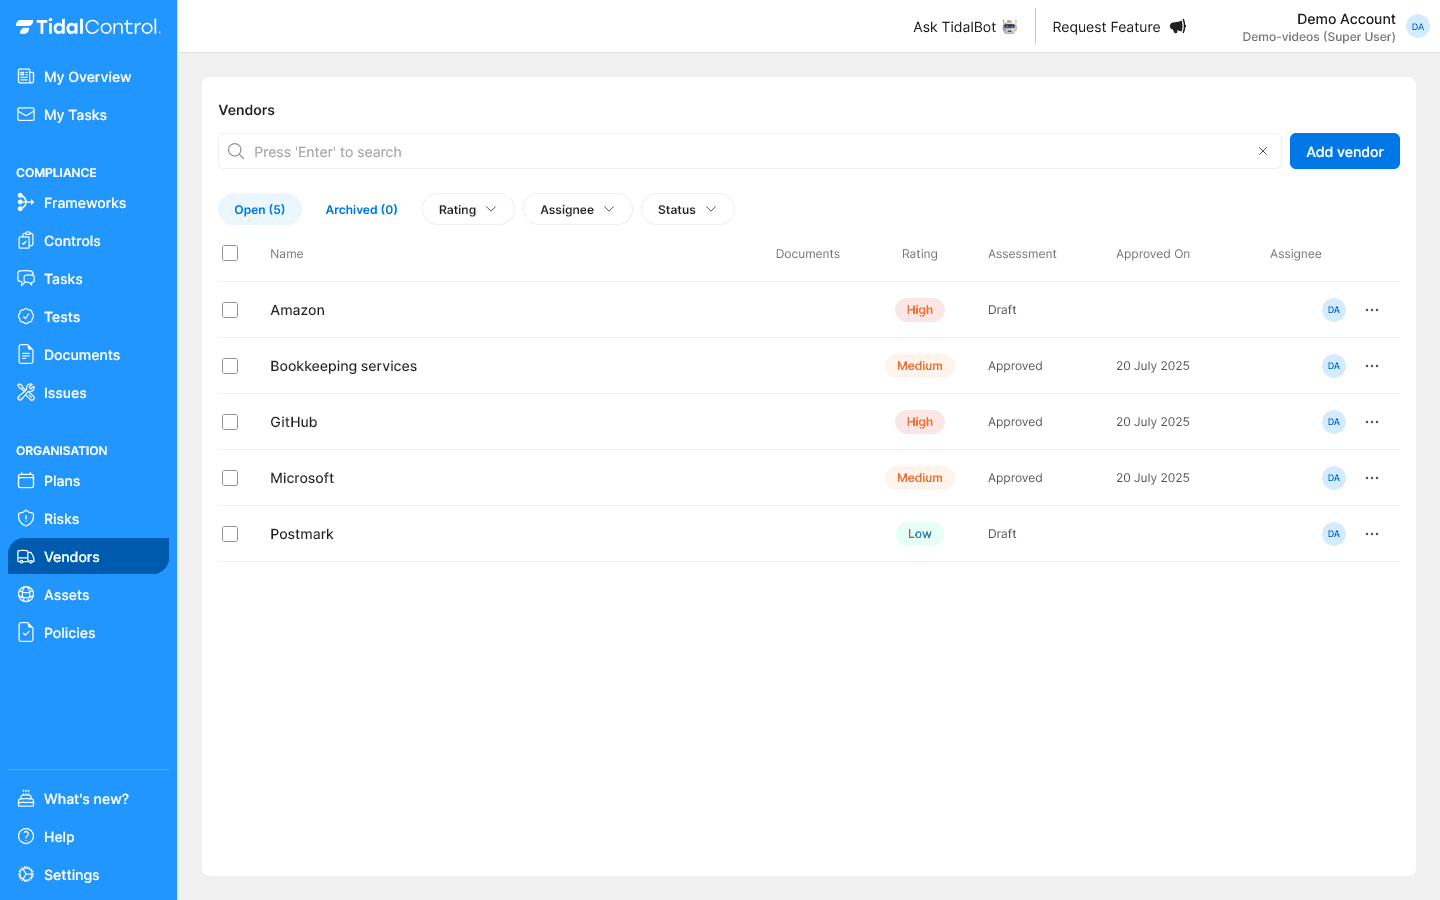
Transformeer leveranciersbeheer van een tijdrovende taak naar een geautomatiseerd proces dat jouw bedrijf helpt groeien. Voeg leveranciers toe in seconden met onze vendor database die automatisch alle belangrijke gegevens invult, van privacy policies tot SOC2 rapporten. Ons slimme systeem beoordeelt vervolgens automatisch risico's en helpt je de juiste beslissingen nemen.

Leveranciersbeheer in Tidal ControlLeveranciersbeoordeling die écht werkt

Policy center

Beleid zonder gedoe

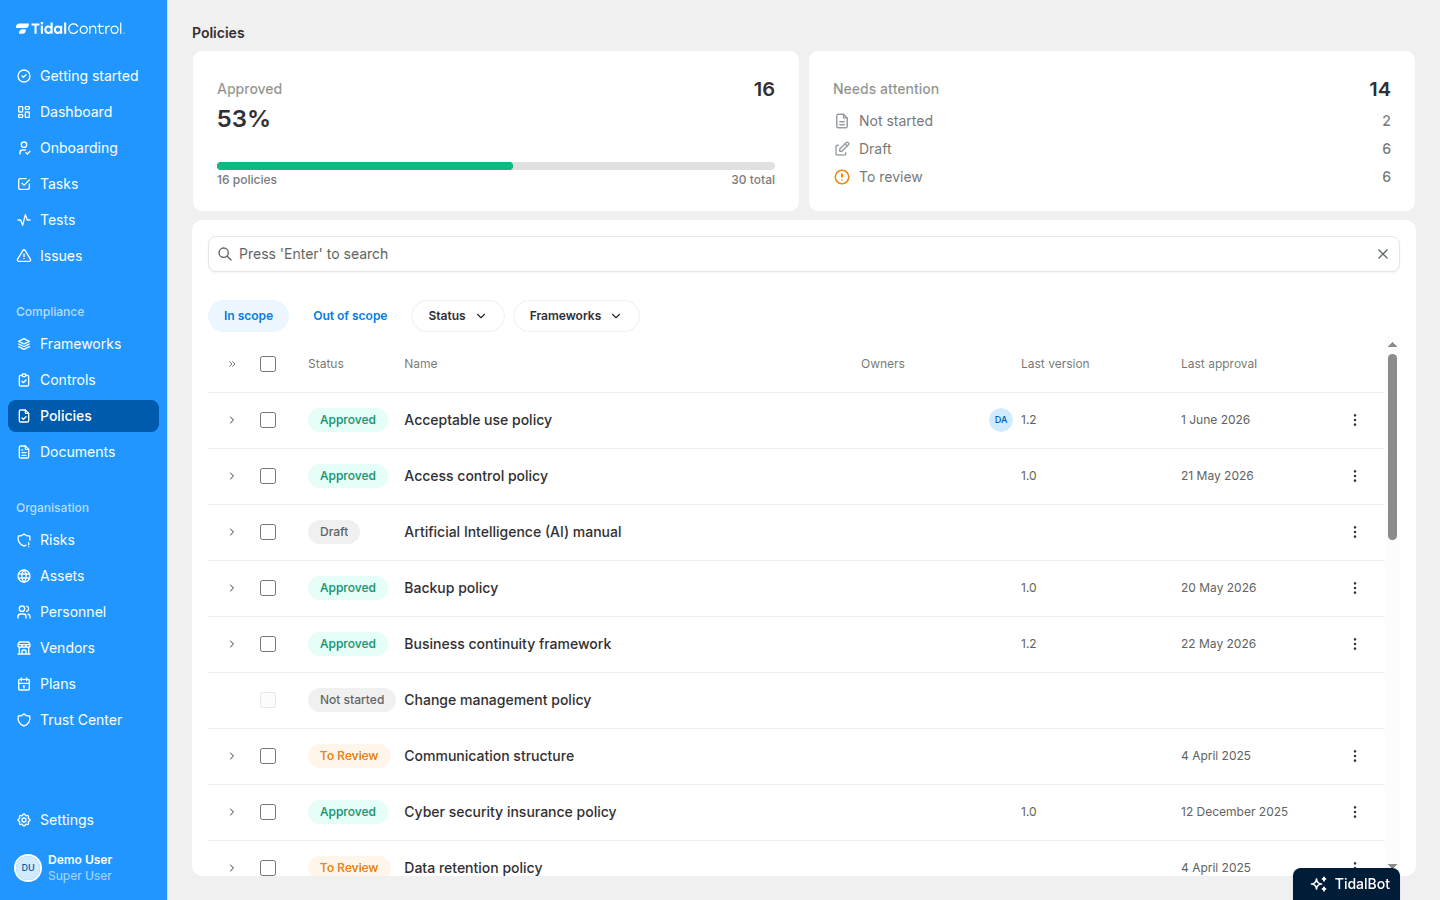
Transformeer beheer van beleidsdocumenten van een complexe, tijdrovende taak naar een geautomatiseerd proces dat meegroeit met jouw bedrijf. Begin met onze voorgeschreven beleidsdocumenten ontworpen voor moderne bedrijven, of importeer jouw bestaande documenten - hoe dan ook profiteer je van slimme automatisering die alles op koers houdt.

Policy center in Tidal ControlBeleid zonder gedoe

Personeel & onboarding

Medewerker-compliance zonder spreadsheet

De Personeel-module maakt van medewerker-compliance (onboarding, policy-acknowledgements, rolverdeling) een self-service flow voor je team. Geen e-mails meer najagen of een aparte spreadsheet bijhouden van wie welk beleid heeft geaccepteerd.

Personeel & onboarding in Tidal ControlMedewerker-compliance zonder spreadsheet

Integraties

Automatisering maakt het leven leuker!

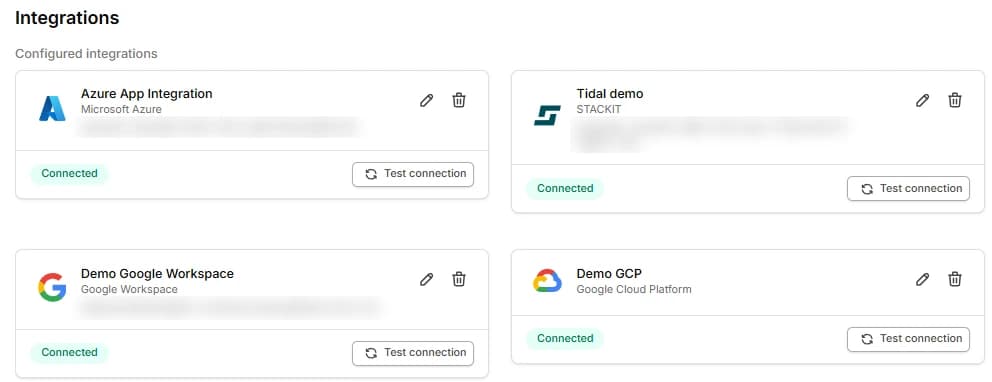
Onze integraties verzamelen en evalueren bewijsmateriaal voor je, waardoor je tijd bespaart bij het maken van systeemrapporten en screenshots elke keer dat je een control test moet uitvoeren.

Integraties in Tidal ControlAutomatisering maakt het leven leuker!

Handmatig vs. met Tidal Control
  • CRA-eisen

    Handmatig

    Eigen lezing van de verordening

    Met Tidal
    Alle 93 eisen voorgemapt

  • Technische documentatie

    Handmatig

    Documenten per product verspreid

    Met Tidal

    Per product op één plek

  • Kwetsbaarheden

    Handmatig

    Tickets in losse systemen

    Met Tidal

    Per product vastgelegd, klaar om te melden

  • CRA en IEC 62443

    Handmatig

    Twee trajecten naast elkaar

    Met Tidal

    Eén set maatregelen, bewijs één keer

  • Ondersteuningsperiode

    Handmatig

    Niemand weet wanneer die eindigt

    Met Tidal

    Per product vastgelegd

Testimonials

Wat onze klanten zeggen

Met één druk op de knop toetsen we met één test van Tidal tientallen disks op encryptie. Handmatig zou dat veel tijd kosten.

Profielfoto van Chiel Bos
Chiel Bos
COO·CBYTE
CBYTE logo

Bekijk alle succesverhalen

Integreer met je bestaande tools

CRA compliance software voor fabrikanten

De CRA werkt per product: per product een risicobeoordeling, technische documentatie, een conformiteitsbeoordeling en een ondersteuningsperiode waarin je beveiligingsupdates levert. Wie meerdere producten heeft, verliest in losse documenten snel het overzicht.

CRA compliance software zet de eisen per product klaar, koppelt ze aan maatregelen, tests en documenten en houdt kwetsbaarheden en meldingen bij.

Tidal bevat de 71 artikelen van de verordening en de 22 eisen uit bijlage I, samen 93.

Veelgestelde vragen

De Cyber Resilience Act (CRA, Verordening (EU) 2024/2847) is een Europese verordening met cyberbeveiligingseisen voor producten met digitale elementen: hardware en software die verbinding maken met een apparaat of een netwerk, zoals verbonden apparaten, desktop- en mobiele apps en de componenten waaruit ze zijn opgebouwd. De verordening is op 10 december 2024 in werking getreden.

De plicht om actief uitgebuite kwetsbaarheden en ernstige incidenten te melden geldt vanaf 11 september 2026. De overige verplichtingen, waaronder de essentiële cyberbeveiligingseisen, de conformiteitsbeoordeling en de CE-markering, gelden vanaf 11 december 2027 voor producten die vanaf die datum in de handel worden gebracht.

Fabrikanten dragen de meeste verplichtingen, omdat zij het product ontwerpen of laten ontwerpen en het onder hun eigen naam in de handel brengen. Importeurs en distributeurs hebben eigen, lichtere verplichtingen, zoals controleren of een product de CE-markering heeft en of de fabrikant aan zijn plichten heeft voldaan. Software die alleen als dienst wordt geleverd, zonder product, valt buiten de CRA, al kan NIS2 wel gelden voor de aanbieder.

Bijlage I heeft twee delen. Deel I bevat de essentiële cyberbeveiligingseisen voor het product zelf, zoals geen bekende uitbuitbare kwetsbaarheden bij levering, een veilige standaardconfiguratie, bescherming tegen onbevoegde toegang, dataminimalisatie en het veilig kunnen verwijderen van gegevens. Deel II bevat de eisen voor kwetsbaarheidsbeheer door de fabrikant, zoals een software bill of materials, regelmatig testen, een beleid voor gecoördineerde openbaarmaking van kwetsbaarheden en beveiligingsupdates gedurende de ondersteuningsperiode.

Het CRA-framework in Tidal bevat de 71 artikelen van de verordening, de 14 eisen van bijlage I deel I en de 8 eisen voor kwetsbaarheidsbeheer van bijlage I deel II, in totaal 93. Je koppelt elke eis aan de maatregelen, tests en documenten die eraan voldoen, en het platform laat zien voor welke eisen nog geen bewijs is.

NIS2 gaat over de beveiliging van de organisatie en de diensten die ze levert, de CRA over de beveiliging van de producten die ze in de handel brengt. Een fabrikant kan onder beide vallen. Veilige ontwikkeling, kwetsbaarheidsbeheer en incidentafhandeling tellen voor allebei mee, dus in Tidal toon je ze één keer aan.