Direct naar de inhoud

BSI C5 voor clouddiensten aan de Duitse markt

De Cloud Computing Compliance Criteria Catalogue van het Duitse BSI is de norm waar Duitse bedrijven en overheden cloudproviders aan toetsen. Tidal Control zet de C5-criteria voor je klaar, koppelt ze aan je bestaande maatregelen en houdt de bewijslast bij voor de auditor.

  • Basic en additional criteria
  • Bewijslast voor de attestatie
  • Samen met ISO 27001 en SOC 2
  • Gebouwd in de EU
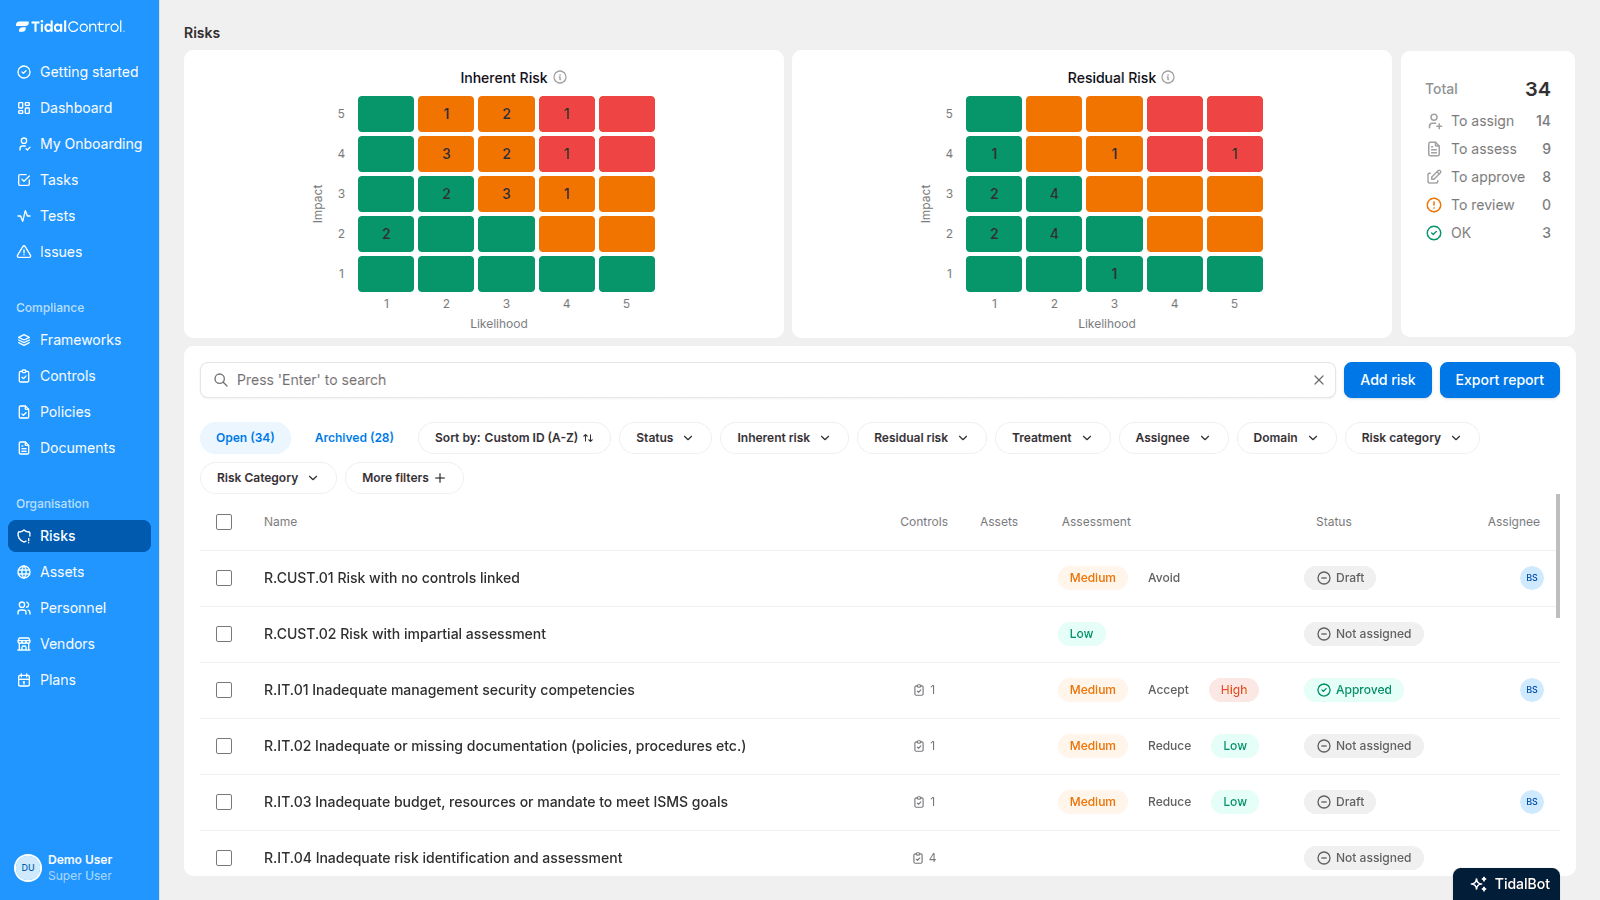
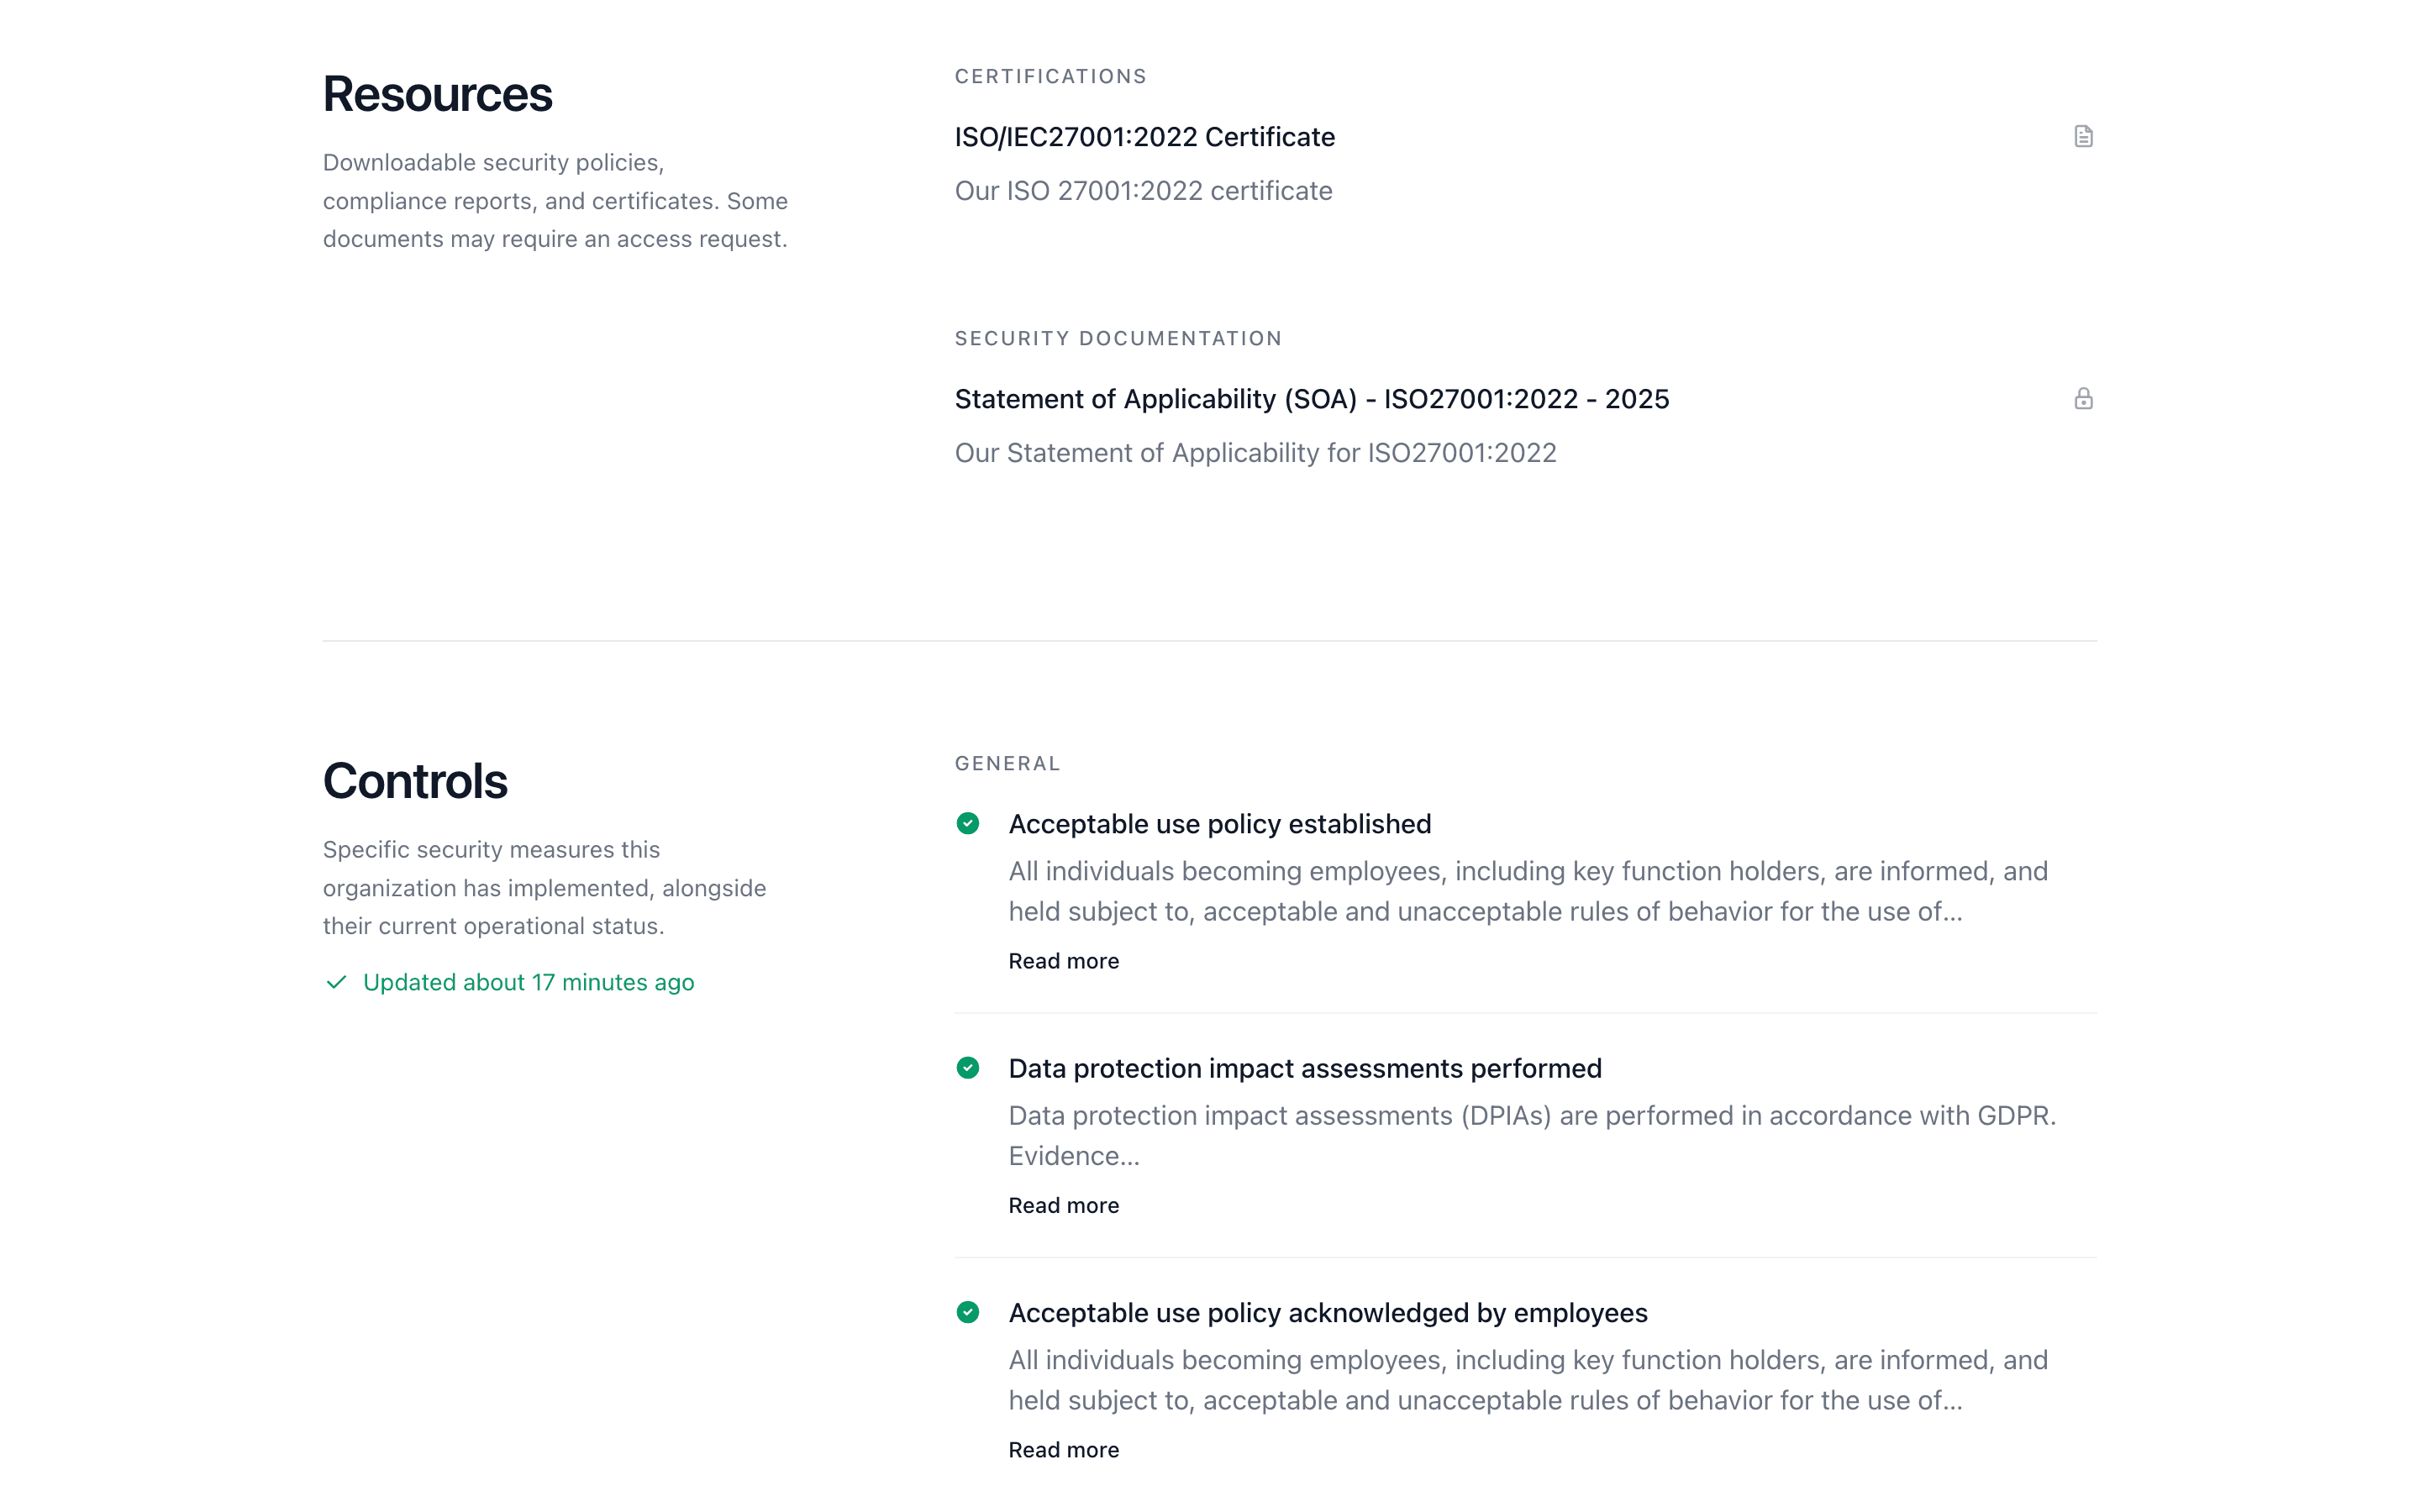
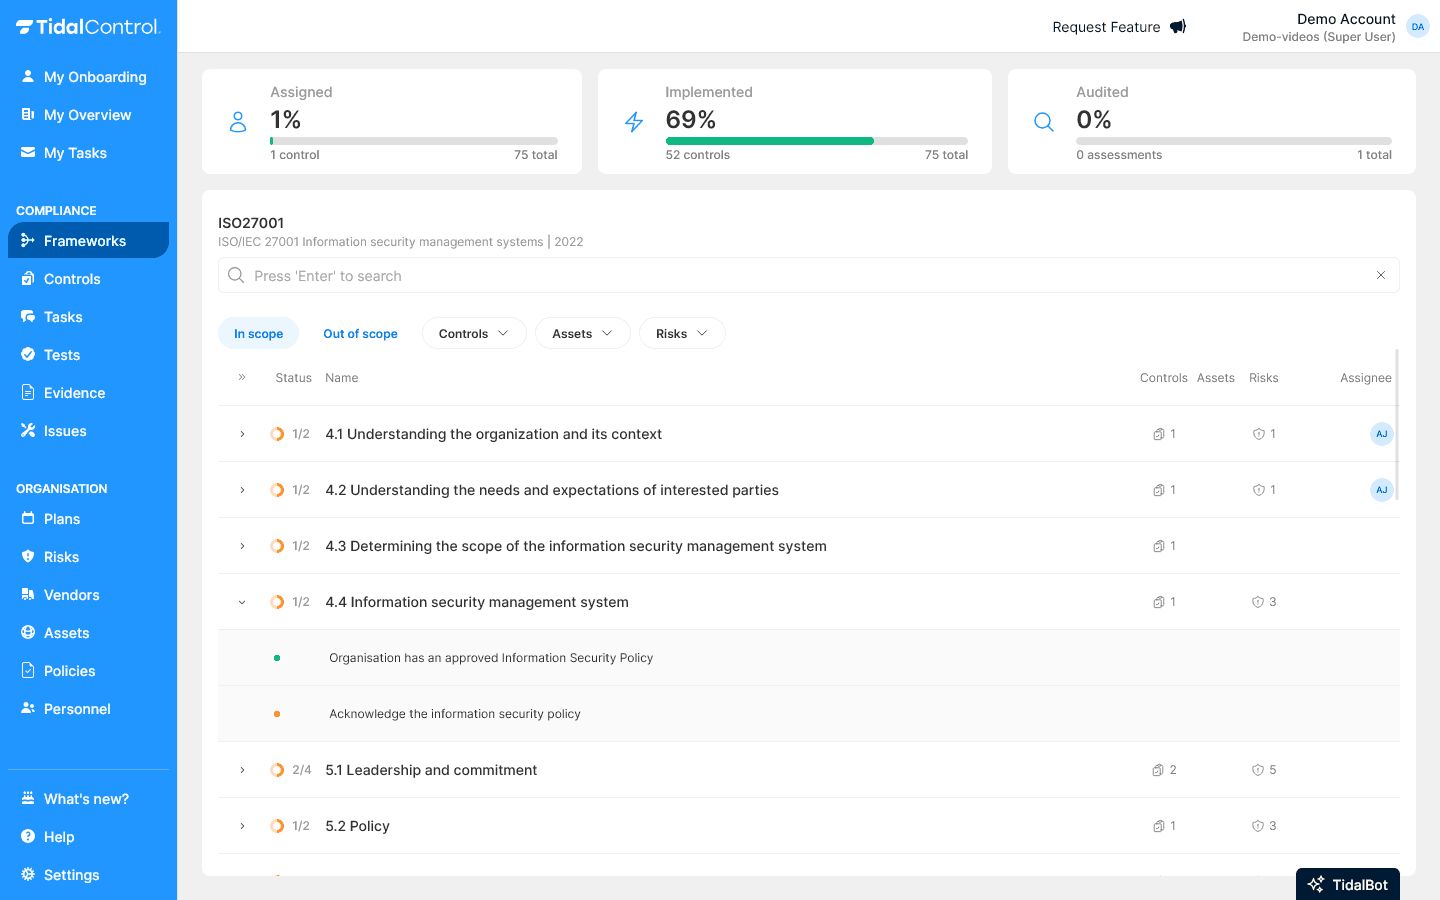
Het C5-overzicht in Tidal Control met de status van criteria en bewijs

Deze bedrijven regelen hun compliance met Tidal Control

  • LiveDrop logo
  • Datenna logo
  • CByte logo
  • Infradock logo
  • PoA logo
  • Floryn logo
  • ElasticScale logo
  • DebtCo logo
  • BrainStax logo
  • EnableNow logo
  • Woningnet logo
  • Nedscaper logo
  • Aivory logo
  • Fleetport logo
  • Promptwatch logo
  • Amsterdam logo

Van scope tot C5-attestatie

Hoe lang het duurt, hangt af van wat er al staat, zoals ISO 27001 of SOC 2. Tidal laat per stap zien wat er van je team wordt verwacht.

  1. Stap 1

    Scope en criteria

    Welke clouddiensten in scope zijn, en of je ook additional criteria nodig hebt.

  2. Stap 2

    Gap-analyse

    Per criterium zien wat er al staat en wat ontbreekt.

  3. Stap 3

    Implementatie

    Maatregelen, systeembeschrijving en bewijs vastleggen.

  4. Stap 4

    Type 1

    De auditor toetst de opzet op één moment.

  5. Stap 5

    Type 2

    De auditor toetst de werking over een periode.

  6. Daarna

    Jaarlijkse attestatie

    Bewijs loopt door, zodat het volgende rapport aansluit.

Zo helpt Tidal je met de C5-criteria

C5 bouwt op de structuur van ISO 27001 en voegt cloudspecifieke criteria toe, onder meer over transparantie richting klanten. Tidal zet de criteria voor je klaar, met per criterium een eigenaar, beleid en bewijs.

soorten criteria: basic en additional
2soorten criteria: basic en additional
de huidige versie van de catalogus
2020de huidige versie van de catalogus

BSI C5:2020 in zes blokken

  • Organisatie en beleid

    Rollen, beleid en risicobeheer voor de clouddienst.

  • Personeel

    Screening, bewustwording en afspraken bij in- en uitdienst.

  • Identiteit en toegang

    Wie toegang heeft tot welke systemen en klantgegevens.

  • Beheer en beveiliging

    Operatie, versleuteling, logging en kwetsbaarheden.

  • Leveranciers en sub-verwerkers

    Wie er meewerkt aan de dienst, en onder welke afspraken.

  • Transparantie

    Locatie van gegevens, rechtsbevoegdheid en verzoeken van overheden.

BSI C5 in het kort

C5, de Cloud Computing Compliance Criteria Catalogue, is een norm van het Duitse Bundesamt für Sicherheit in der Informationstechnik (BSI) voor de beveiliging van clouddiensten. Een externe auditor toetst de criteria en schrijft een attestatierapport. Duitse bedrijven en overheden vragen er steeds vaker om in aanbestedingen. C5:2020 is de huidige versie.

Dennis van de WielMax HovensMartijn Sprengers
Gecontroleerd door Dennis, Max en MartijnOprichters van Tidal Control, samen 45 jaar ervaring in IT-auditing en compliance
  • Toegang tot Duitse klanten en aanbestedingen
  • Transparantie die cloudklanten waarderen
  • Een rapport dat je met klanten kunt delen
  • Grip op je cloudbeveiliging
  • Werk dat ook telt voor ISO 27001 en SOC 2

Zo werk je in Tidal aan C5

Van cloudrisico's tot je trust center: je C5-bewijslast op één plek.

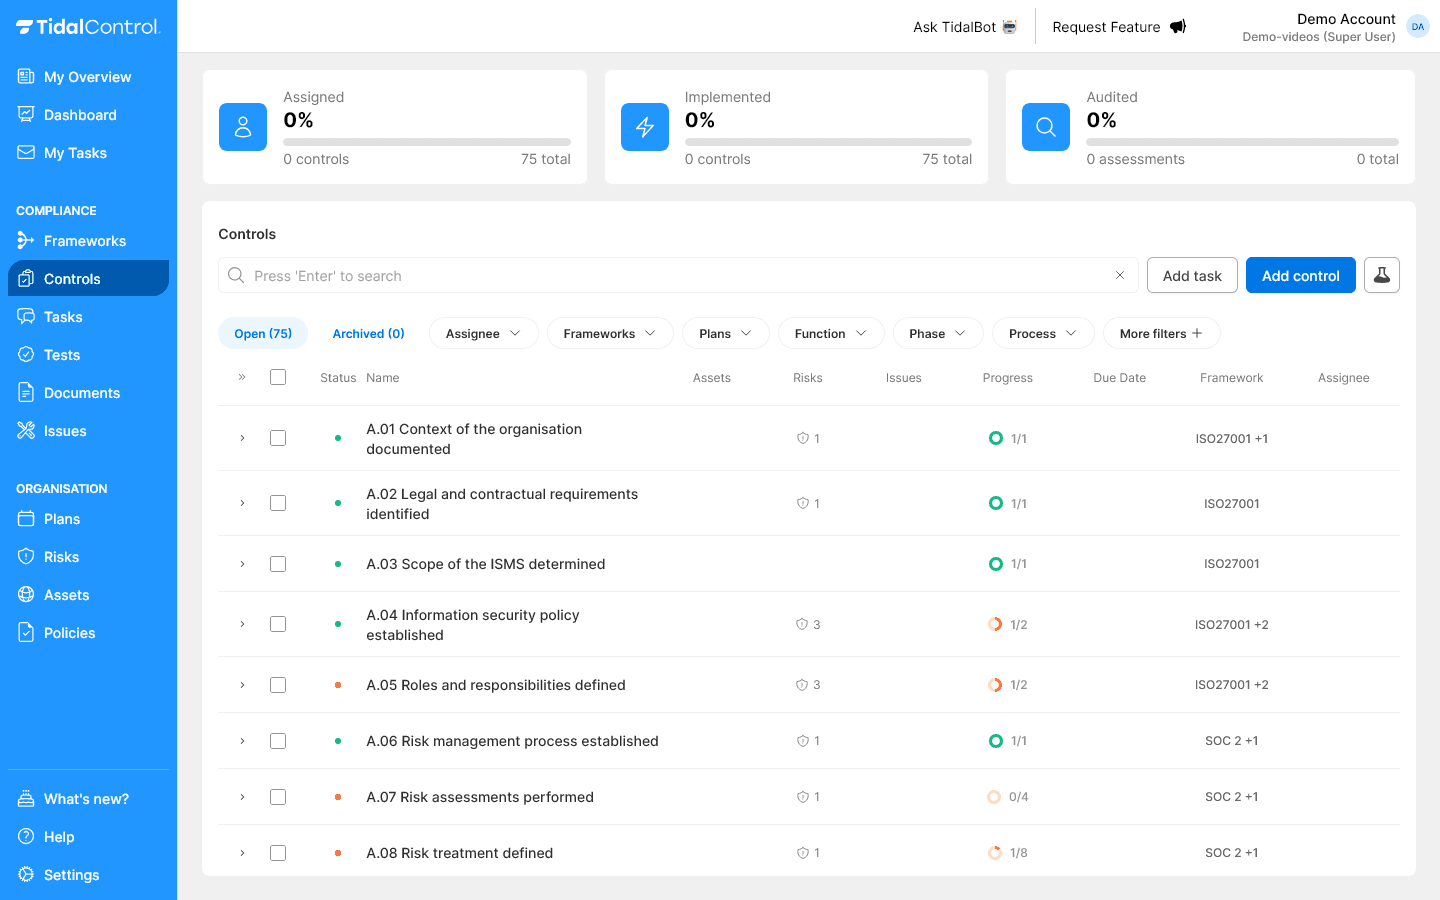
Beheersmaatregelen

Beheersmaatregelen die werken zoals je dat wilt

Vereenvoudig het beheer van beheersmaatregelen met flexibele, automatiseringsklare tools die zich aanpassen aan jouw behoeften. Begin met onze bibliotheek of bouw jouw eigen maatregelen - hoe dan ook krijg je krachtige automatisering, duidelijk eigenaarschap en realtime inzichten.

Beheersmaatregelen in Tidal ControlBeheersmaatregelen die werken zoals je dat wilt
Risicobeoordeling

Risicobeoordelingen die werken

Transformeer risicobeoordeling van een tijdrovende taak naar een begeleid proces dat jouw bedrijf helpt groeien. Ons AI-aangedreven platform leert van de context van jouw bedrijf om risico's te beoordelen en te beheren - zelfs als je nieuw bent in het proces.

Risicobeoordeling in Tidal ControlRisicobeoordelingen die werken

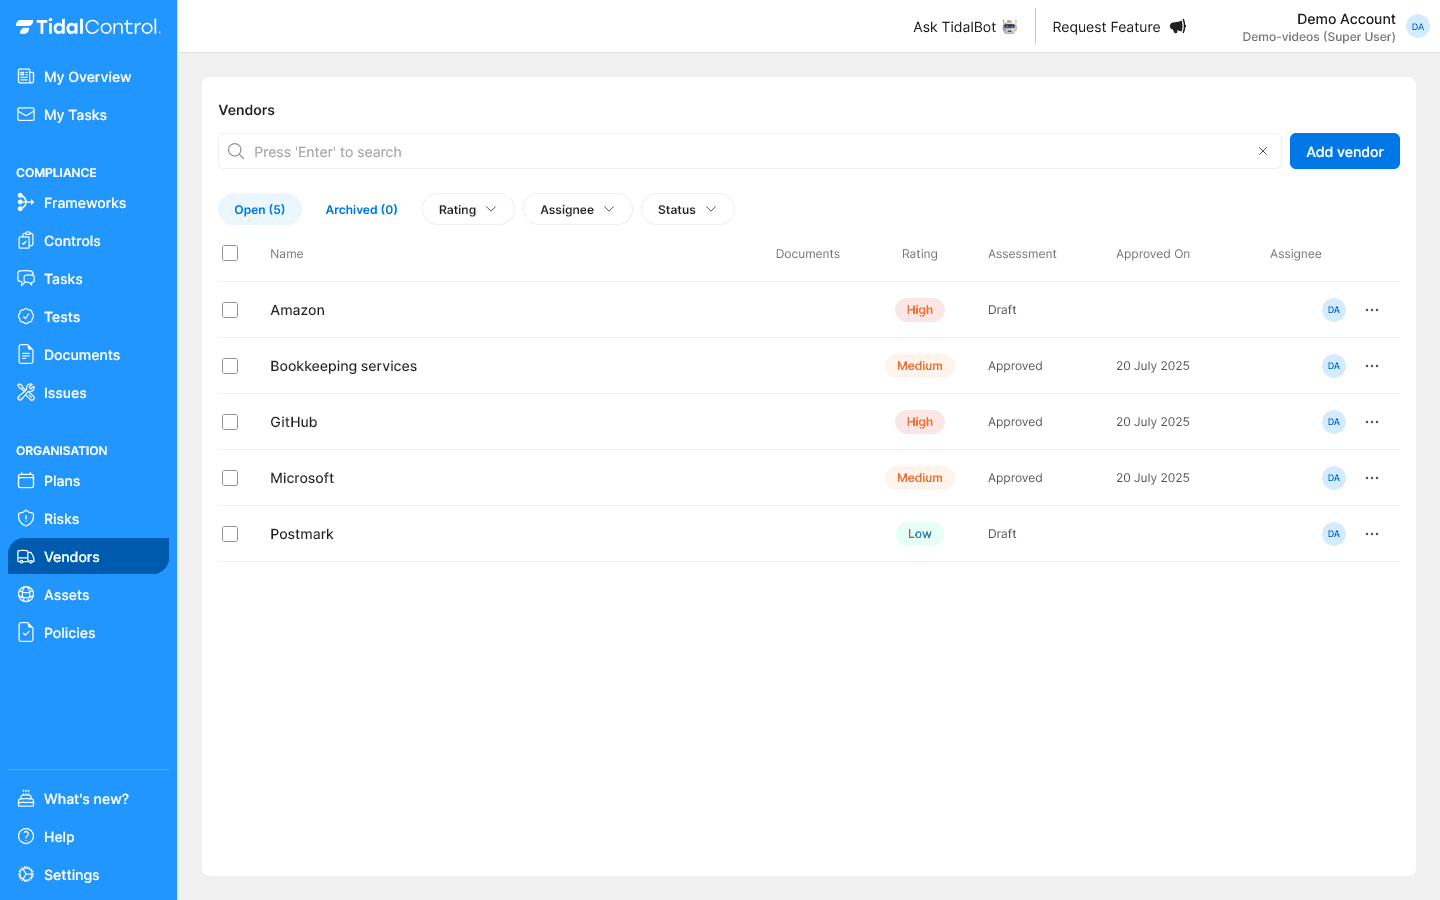
Leveranciersbeheer

Sub-verwerkers en locaties in beeld

Leg per sub-verwerker vast welke dienst hij levert, waar gegevens staan en welke afspraken er gelden, zodat je klanten het kunt laten zien.

Leveranciersbeheer in Tidal ControlSub-verwerkers en locaties in beeld

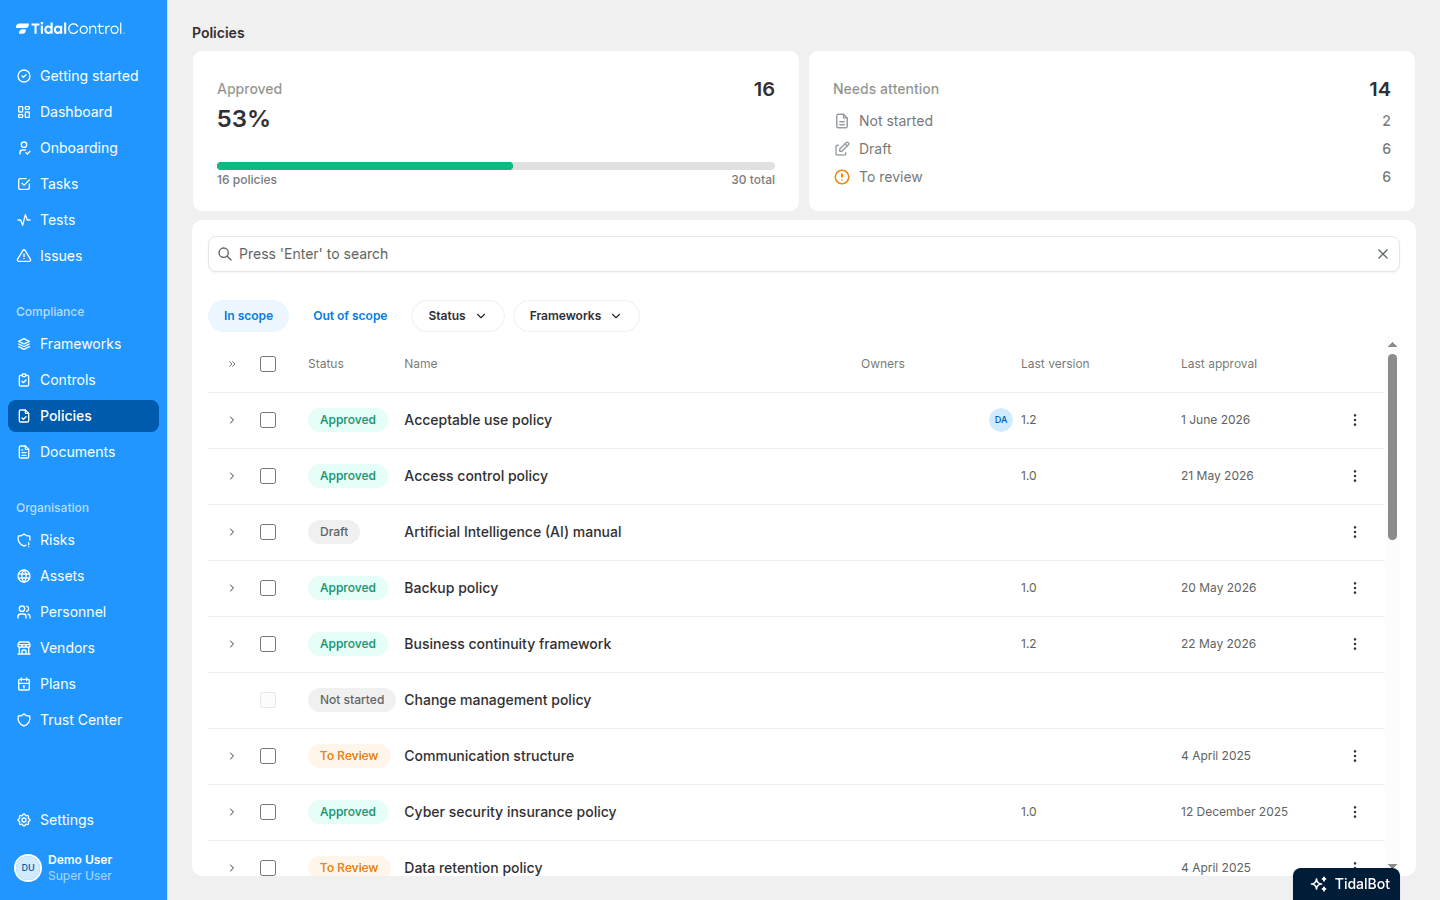
Policy center

Beleid zonder gedoe

Transformeer beheer van beleidsdocumenten van een complexe, tijdrovende taak naar een geautomatiseerd proces dat meegroeit met jouw bedrijf. Begin met onze voorgeschreven beleidsdocumenten ontworpen voor moderne bedrijven, of importeer jouw bestaande documenten - hoe dan ook profiteer je van slimme automatisering die alles op koers houdt.

Policy center in Tidal ControlBeleid zonder gedoe

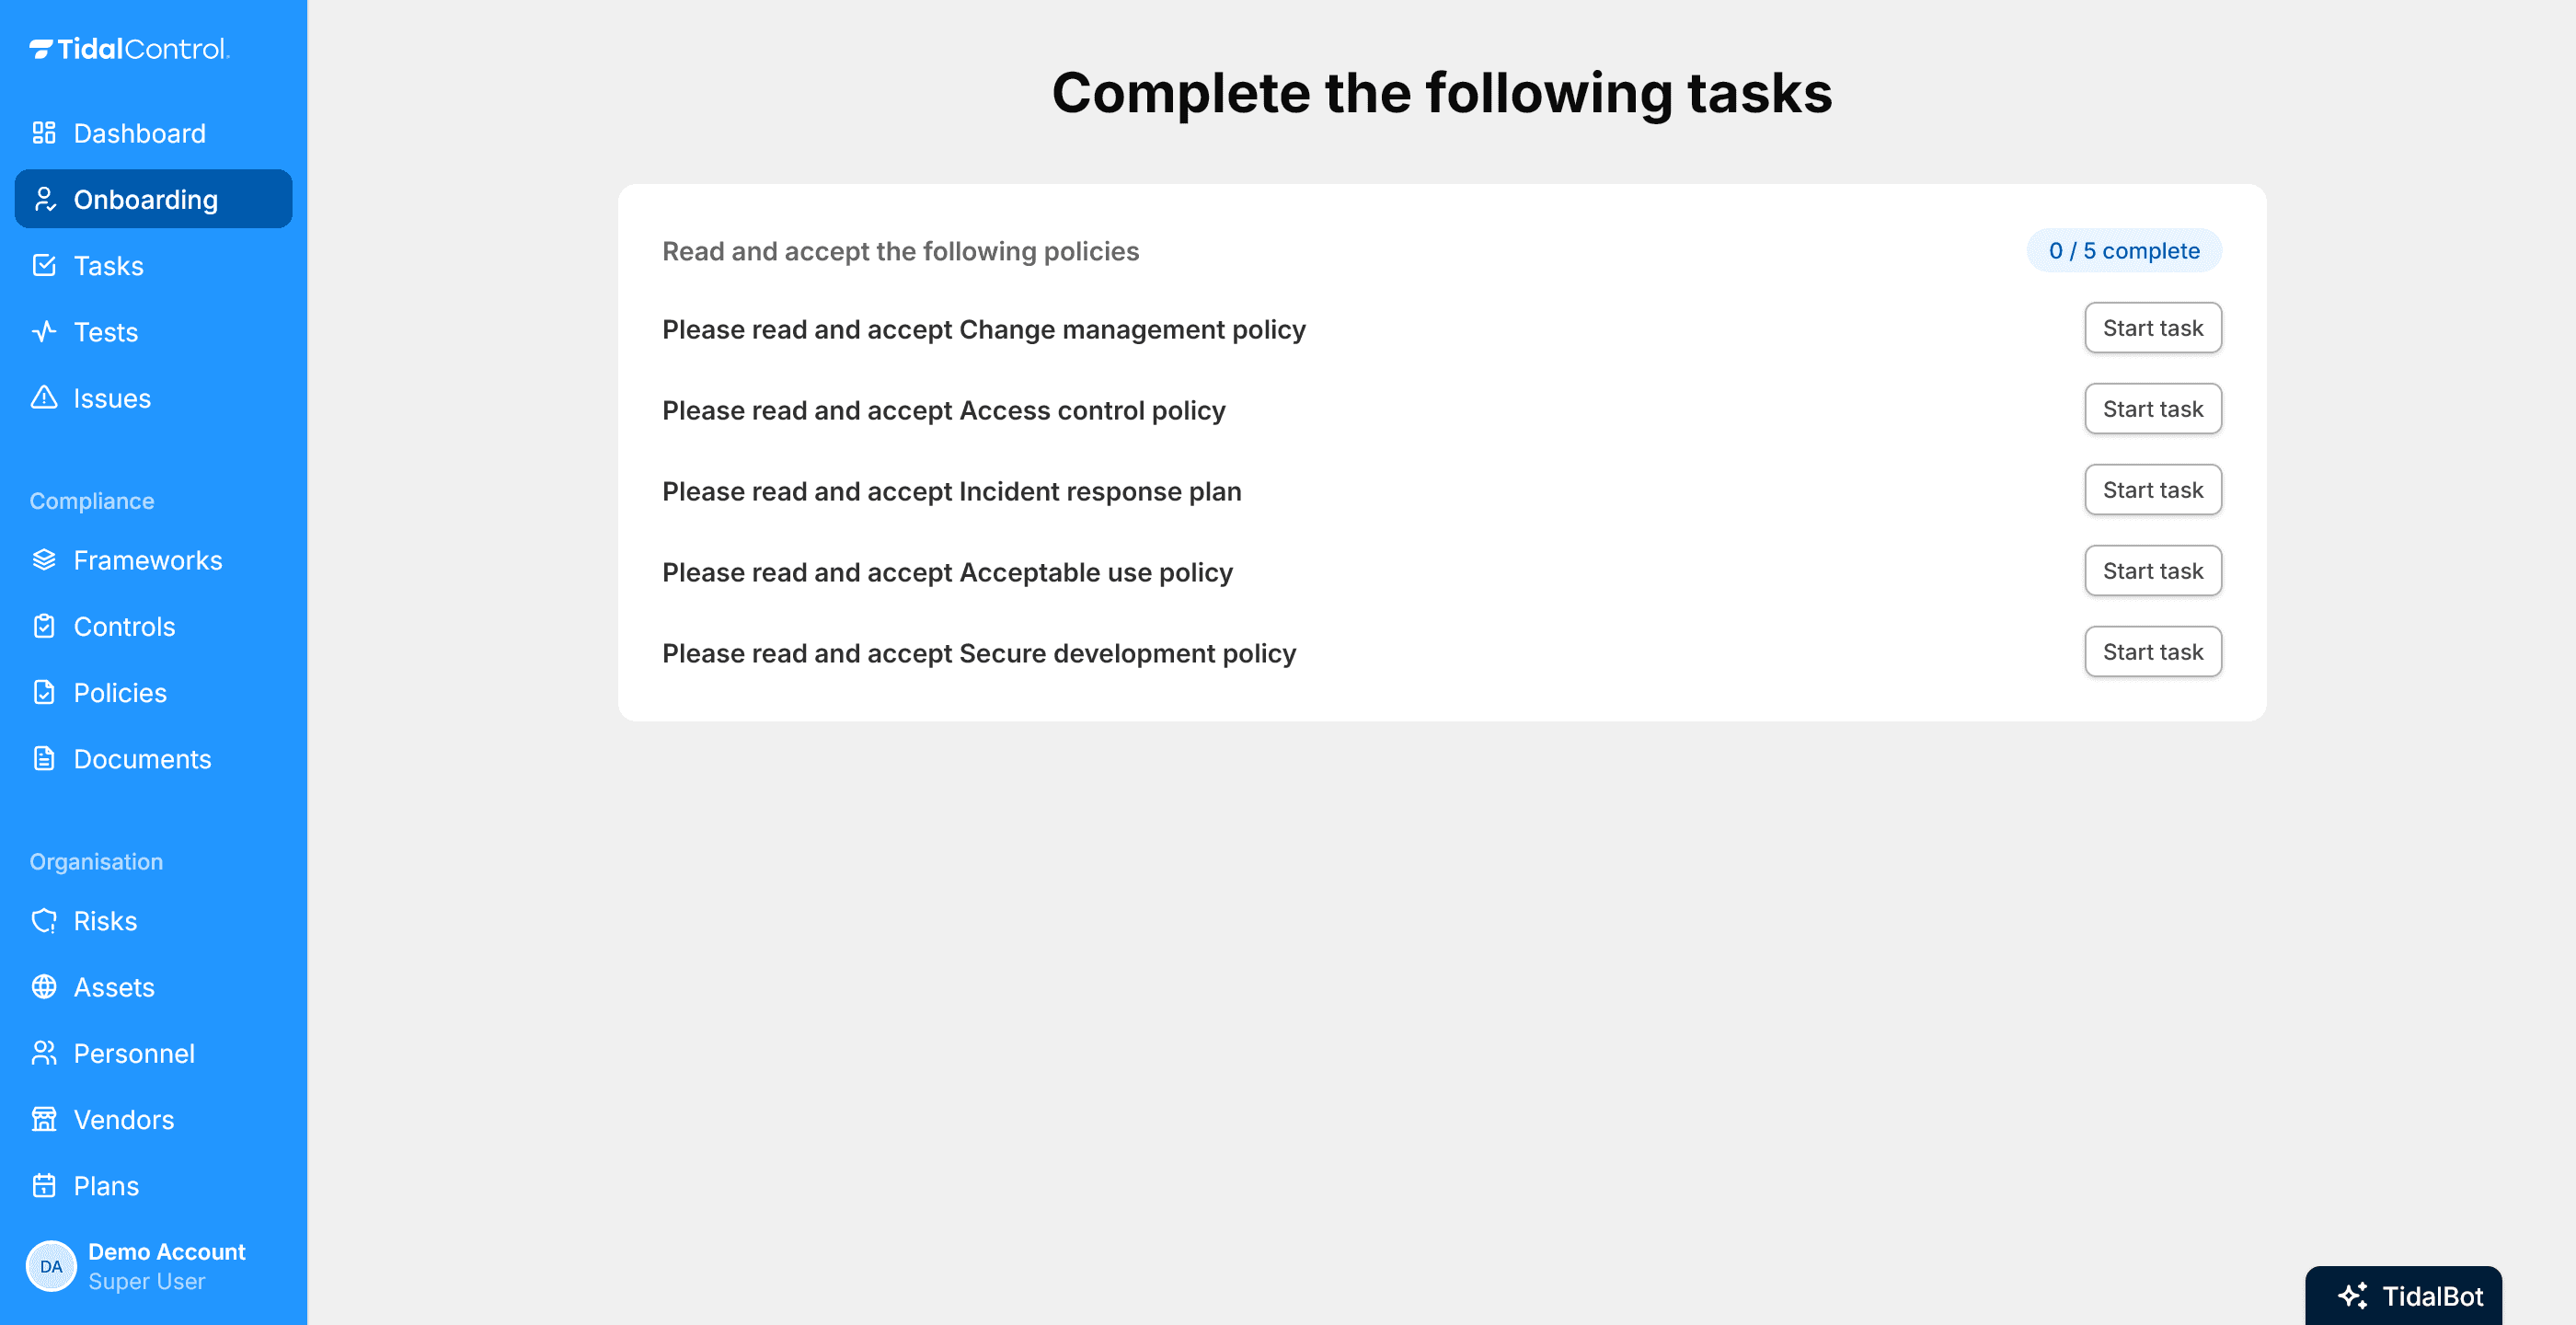
Personeel & onboarding

Medewerker-compliance zonder spreadsheet

De Personeel-module maakt van medewerker-compliance (onboarding, policy-acknowledgements, rolverdeling) een self-service flow voor je team. Geen e-mails meer najagen of een aparte spreadsheet bijhouden van wie welk beleid heeft geaccepteerd.

Personeel & onboarding in Tidal ControlMedewerker-compliance zonder spreadsheet

Trust Center

Laat prospects zien dat je security serieus neemt

Een Trust Center vertaalt de security-vragen die je salesteam wekelijks krijgt ("zijn jullie ISO 27001 gecertificeerd?", "mag ik jullie SOC 2 rapport zien?", "hoe gaan jullie met datalekken om?") naar een publieke, automatisch bijgewerkte pagina. Gebouwd op de controls, policies en certificeringen die je al in Tidal Control onderhoudt.
Trust Center in Tidal ControlLaat prospects zien dat je security serieus neemt

Integraties

Automatisering maakt het leven leuker!

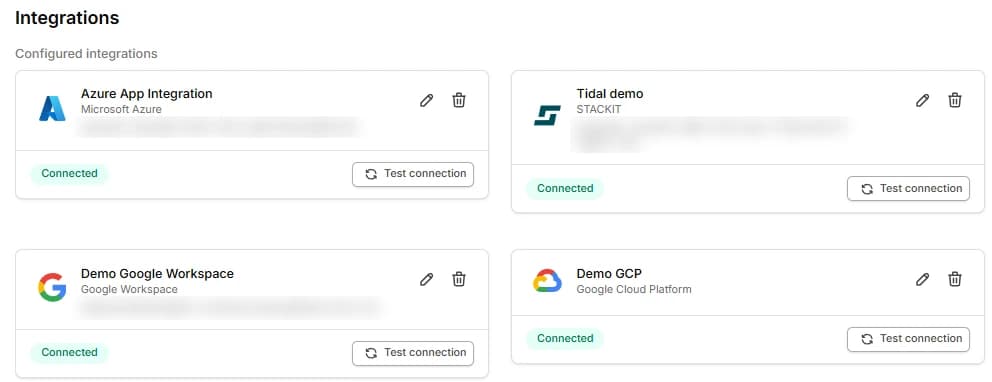
Onze integraties verzamelen en evalueren bewijsmateriaal voor je, waardoor je tijd bespaart bij het maken van systeemrapporten en screenshots elke keer dat je een control test moet uitvoeren.

Integraties in Tidal ControlAutomatisering maakt het leven leuker!

Handmatig vs. met Tidal Control
  • C5-criteria

    Handmatig

    Spreadsheet met mappings

    Met Tidal

    Voorgemapt op je bestaande maatregelen

  • Bewijslast

    Handmatig

    Opnieuw verzamelen voor de auditor

    Met Tidal

    Doorlopend uit je tools

  • Transparantie

    Handmatig

    Losse documenten per klant

    Met Tidal

    Locaties en sub-verwerkers vastgelegd

  • C5, ISO 27001 en SOC 2

    Handmatig

    Drie trajecten naast elkaar

    Met Tidal

    Eén set maatregelen, bewijs één keer

  • Audit-voorbereiding

    Handmatig

    Weken puzzelen vlak voor de audit

    Met Tidal

    Altijd audit-klaar

Testimonials

Wat onze klanten zeggen

Met één druk op de knop toetsen we met één test van Tidal tientallen disks op encryptie. Handmatig zou dat veel tijd kosten.

Profielfoto van Chiel Bos
Chiel Bos
COO·CBYTE
CBYTE logo

Bekijk alle succesverhalen

Integreer met je bestaande tools

C5 compliance software voor cloudproviders

Wie al ISO 27001 of SOC 2 heeft, hoeft voor C5 niet opnieuw te beginnen. Het meeste werk zit in het koppelen van bestaande maatregelen aan de C5-criteria en het toevoegen van cloudspecifiek bewijs, zoals over transparantie en sub-verwerkers.

C5 compliance software doet die koppeling voor je en laat per criterium zien wat nog ontbreekt.

Zo beheer je één set maatregelen voor alle drie, in plaats van drie kopieën.

Veelgestelde vragen

C5 (Cloud Computing Compliance Criteria Catalogue) is een cloudsecurity-standaard van het Duitse Bundesamt für Sicherheit in der Informationstechnik (BSI). Cloud-dienstverleners die aan Duitse enterprises en overheden leveren, moeten steeds vaker een C5-attestatie laten zien in aanbestedingen. C5:2020 is de versie waartegen audits vandaag worden uitgevoerd. Het BSI heeft C5:2026 gepubliceerd; die criteria gelden voor attestaties met een datum (type 1) of over een rapportageperiode (type 2) vanaf 1 juni 2027, en eerder toepassen mag. Valt die datum of periode tussen 28 februari 2027 en 1 juni 2027, dan licht je in de systeembeschrijving toe welke wijzigingen je gepland hebt.

C5 bouwt op de structuur van ISO 27001 en voegt cloudspecifieke criteria toe, onder meer over transparantie, sub-verwerkers en rapportage. Heb je al een ISO 27001-certificaat, dan zit het meeste werk in het koppelen van bestaande maatregelen aan de C5-criteria en het toevoegen van cloudspecifiek bewijs. Beide doe je in Tidal.

C5 onderscheidt basic criteria (must-haves voor elke cloud-dienst) van additional criteria (extra controls voor hogere assurance, bijvoorbeeld voor diensten die gevoelige overheidsdata verwerken). Tidal laat je je C5-implementatie scopen op het criteria-niveau dat je klanten verlangen, zonder de volledige additional set te forceren als die niet nodig is.

Ja. Het attestation-rapport wordt opgesteld door een externe auditor, maar Tidal beheert de onderliggende bewijslast: control-beschrijvingen, testresultaten, uitzonderingen en de system description. Je auditor haalt uit Tidal in plaats van jou te vragen om bewijs vanaf nul te verzamelen.

SOC 2 is het equivalente attestation voor de Amerikaanse markt. ISO 27017 is de internationale cloud-extensie voor ISO 27001. C5 is prescriptiever dan SOC 2 en voegt transparantie-criteria toe die ISO 27017 niet dekt. Veel op de EU gerichte cloud-providers draaien C5 naast ISO 27001/27017.

Ja. Het control-model van Tidal koppelt één control aan meerdere frameworks, dus dezelfde bewijslast rolt tegelijk op naar ISO 27001, ISO 27017, SOC 2 én C5. Je onderhoudt geen vier aparte kopieën van dezelfde control.