Blog
Lees alles over onze productupdates, nieuws uit de branche en handige compliance-tips.
Alle ISO 27001
26 posts
Wanneer vragen klanten om SOC 2 en wat bedoelen ze daar echt mee
Klanten die vragen om SOC 2 willen soms iets anders dan wat ze bedoelen. Leer wat ze zoeken, hoe je moet handelen zonder een rapport, en hoe je kostelijke vertraging voorkomt.
NIS2 checklist: dit moet je geregeld hebben om compliant te zijn
De Cyberbeveiligingswet geldt sinds 15 augustus 2026. Dit zijn de zes pijlers die je op orde moet hebben om NIS2-compliant te zijn, plus wat vaak misgaat.
Is je startup te klein voor ISO 27001? Drie triggers om nu te beginnen
Drie triggers die zeggen dat je nu moet starten met ISO 27001 en drie scenario's waarin wachten verstandiger is, inclusief kosten en doorlooptijd.

Van eerste compliance-stap, naar audit met 0 bevindingen: hoe Aivory ISO 27001 en NEN 7510 in 3 maanden behaalde
Aivory behaalde ISO 27001 en NEN 7510 in drie maanden met acht uur werk per week en nul auditbevindingen. Zo pakte Tidal Control samen met Fendix dit aan.
Beheersmaatregelen: wat zijn het en hoe gebruik je ze?
Wat zijn beheersmaatregelen, welke soorten bestaan er en hoe werken ze binnen ISO 27001? Leer hoe je effectief controlsbeheer inricht in jouw organisatie.
Risicobeoordeling uitvoeren: methoden, modellen en tools
Leer wat een risicobeoordeling is, welke methoden er zijn en hoe je stap voor stap risico's identificeert, beoordeelt en beheert binnen ISO 27001 of NIS2.
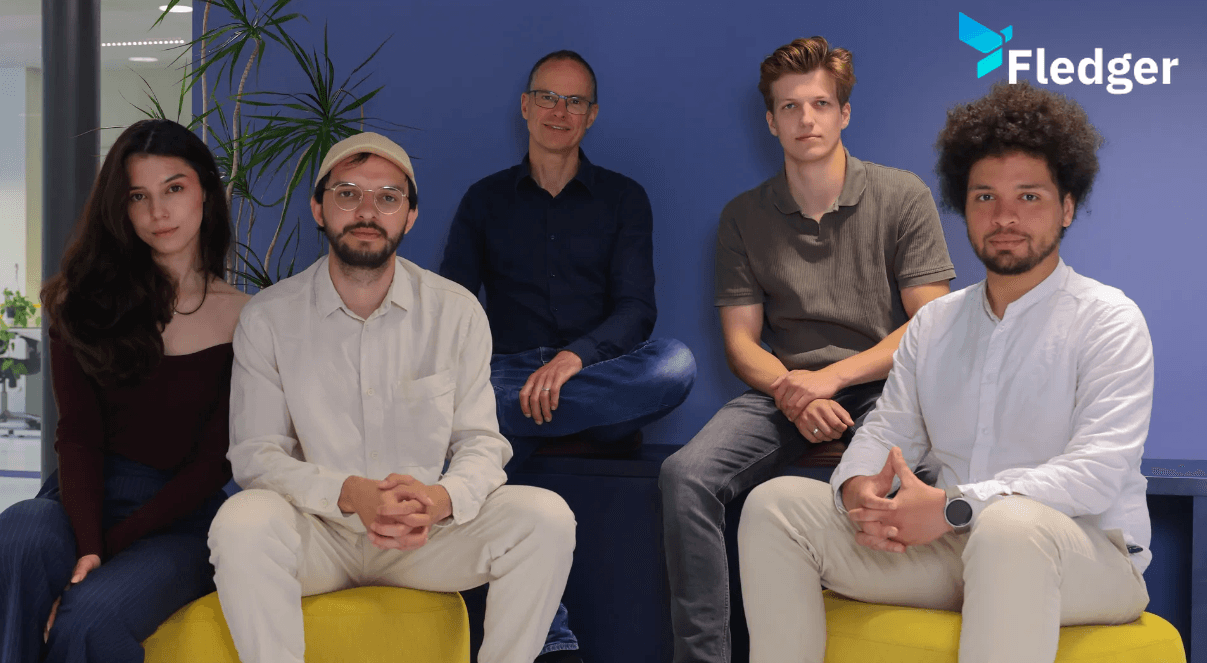
Van vastgelopen traject naar ISO 27001 met grip: Het verhaal van Fledger.ai
Fledger liep vast bij een Amerikaans platform en behaalde alsnog ISO 27001, met Tidal Control en Riskwork als partners die meebouwden vanaf de bestaande basis.
Wat is GRC en waarom hebben moderne bedrijven een GRC-platform nodig?
GRC staat voor Governance, Risk en Compliance. Wat het betekent, waarom silos vastlopen en wanneer een GRC-platform logisch wordt voor jouw organisatie.
Triagen legt uit: Hoeveel AI je traject écht kan versnellen
AI vervangt geen compliance, maar versnelt het uitvoerende werk wel. Ontdek hoe Triagen.ai en Fendix de MCP-koppeling van Tidal Control inzetten.
SOC 2 voor startups: compliant worden zonder snelheid te verliezen
Ontdek hoe startups SOC 2 implementeren zonder hun ontwikkelsnelheid te verliezen. Praktische tips over change management, Type I vs Type II en slimme eerste stappen.
Losse beveiligingsmaatregelen zijn nog geen NIS2-compliance
Losse maatregelen geven schijnveiligheid. Ontdek hoe je de stap zet naar structurele NIS2-compliance met eigenaarschap, risicoanalyse en doorlopend zicht.
Hoe kies je de juiste ISO 27001 software voor jouw bedrijf
Van basisprincipes tot praktische keuzes: ontdek waar je op moet letten bij het kiezen van ISO 27001 software en hoe automatisering je certificeringstraject versnelt.
Cybersecurity voor startups: waar begin je zonder het complex te maken
Cybersecurity hoeft voor startups niet overweldigend te zijn. Ontdek welke basismaatregelen het verschil maken en hoe je beveiliging slim organiseert zonder je ontwikkeltempo te remmen.
Verschil tussen ISO 27001 en ISO 27002: wat heb jij nodig?
Het verschil tussen ISO 27001 en ISO 27002: de certificeerbare norm tegenover de richtlijn per beheersmaatregel, met vergelijkingstabel en de 27000-familie.
ISO 27001 kosten: Wat kost certificering echt voor je bedrijf?
Auditkosten zijn vaak de kleinste post. Ontdek alle kostenposten van ISO 27001: interne tijd, audit, tooling en onderhoud, met realistische bedragen.
NIS2 voor leveranciers aan NIS2-plichtige organisaties: wat moet je nu al regelen?
Niet NIS2-plichtig maar toch een vragenlijst van een klant? Lees hoe je als leverancier voldoet aan ketenverplichtingen via SC, CyFun of ISO 27001.
De snelste manier om ISO 27001 te behalen als startup
Deal op het spel en geen ISO 27001-certificaat? Ontdek waarom de 4-weken-belofte niet werkt en wat de snelste verantwoorde route naar certificering is.
ISO 27001 naslagwerk: Compleet overzicht van vereisten en implementatie
Gedetailleerde informatie over ISO 27001 vereisten, controls bibliotheek, documentatie checklist, en certificeringsproces. Gebruik deze uitgebreide gids als opzoekbron tijdens je implementatieproject.
De 7 grootste ISO 27001 valkuilen (en hoe je ze vermijdt)
Leer de grootste fouten in ISO 27001 implementatie herkennen en oplossen voordat ze je project vertragen. Praktische guidance om je certificering op koers te houden.
Je ISO 27001 traject plannen: van start tot certificaat
Een concrete roadmap van nul tot ISO 27001 certificaat in 10-18 weken. Ontdek welke fasen je doorloopt, hoeveel tijd het kost, en hoe je on track blijft.
ISO 27001 Scoping: Hoe je slimme grenzen bepaalt voor sneller resultaat
Leer hoe je ISO 27001 slim afbakent voor minder werk en meer impact. Praktische uitleg, voorbeelden en tips voor een efficiënt certificeringstraject.
IoT-beveiliging verbeteren met ISO 27001
IoT brengt unieke beveiligingsrisico's mee die traditionele security niet dekt. ISO 27001 biedt het raamwerk voor risicomanagement en enterprise deals.
ISO 27001 praktische tips: directe stappen voor een veilige organisatie
Ontdek praktische ISO 27001 tips die je vandaag kunt toepassen. Van risico's prioriteren tot basismaatregelen en evidence. Eenvoudige stappen voor een veilige en compliant organisatie.
Wat is ISO 27001? De norm, de eisen en het certificaat
ISO 27001 uitgelegd: wat de norm inhoudt, welke eisen hoofdstuk 4 tot en met 10 stellen, de 93 beheersmaatregelen van Annex A, en hoe certificering werkt.
Moet je echt alles certificeren? De scoping gids voor SOC 2 en ISO 27001
Leer hoe je SOC 2 en ISO 27001 audits scopet. Beperk wat je certificeert, vermijd veelgemaakte fouten en verkort de implementatietijd zonder klantvertrouwen te verliezen.

Cybersecurity: wanneer en waar te beginnen?
Cyberaanvallen op kleine en middelgrote bedrijven zijn in opkomst. Maar wanneer moet je beveiligingsmaatregelen implementeren, een verzekering afsluiten of een certificering behalen?